网工 云计算、大数据、物联网

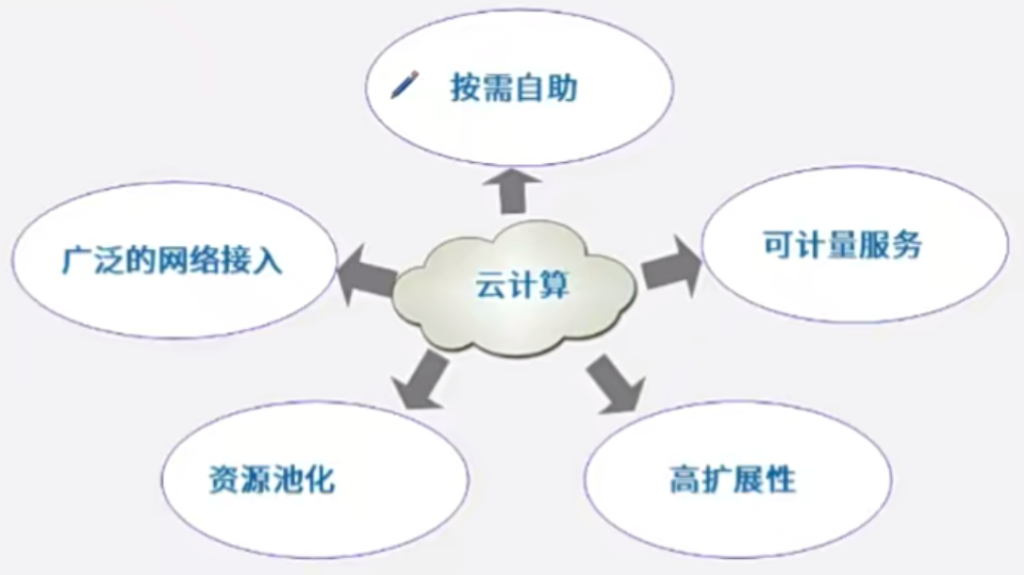
云计算是一种通过互联网提供计算资源和服务的模式,它具有以下几个主要特点:

  1. 按需自助服务:用户可以根据自己的需求自助配置计算资源,如处理器能力、存储空间和网络带宽,无需等待IT人员介入。
  2. 广泛的网络访问:用户可以通过标准的客户端(如移动设备、桌面计算机等)和标准协议(如HTTP/HTTPS)从任何地点访问云服务。
  3. 资源池化:云提供商将大量的硬件资源汇集在一起形成资源池,根据需求动态分配给不同的用户。
  4. 快速弹性:用户可以根据业务需求快速增加或减少计算资源,从而实现灵活的扩展性。
  5. 可计量服务:云服务按使用量计费,类似于电力或水的服务。用户只需为其实际使用的资源付费。
  6. 多租户模型:多个用户共享同一套物理基础设施,但每个用户的资源是隔离的,以保证安全性和性能。
  7. 虚拟化技术:通过虚拟化技术将物理资源抽象成逻辑资源,实现资源的有效管理和利用。
  8. 服务级别协议 (SLA):云服务提供商通常会提供服务级别协议,保证一定的服务可用性和性能指标。
  9. 自动化的运维管理:云计算环境高度自动化,减少了人为干预的需求,提高了效率并降低了成本。
  10. 安全性:云服务提供商实施了严格的安全措施来保护用户数据和应用程序免受外部威胁。

这些特点是云计算的核心优势,使得企业和个人能够更加高效地利用计算资源,同时降低总体拥有成本,并提高业务灵活性和响应速度。

云计算因其灵活性、可扩展性和成本效益等优点而被广泛应用于各个领域。以下是云计算的一些典型应用:

  1. 软件即服务 (SaaS)
    • 提供通过互联网访问的软件应用程序,例如办公套件、CRM系统、项目管理工具等。
    • 示例:Microsoft Office 365、Salesforce、Google Workspace。
  2. 平台即服务 (PaaS)
    • 为开发者提供开发、测试和部署应用程序所需的环境,包括操作系统、编程语言运行环境、数据库等。
    • 示例:Heroku、Google App Engine、Microsoft Azure App Service。
  3. 基础设施即服务 (IaaS)
    • 提供基础计算资源,如服务器、存储和网络,允许用户构建自己的定制化环境。
    • 示例:Amazon Web Services (AWS)、Microsoft Azure、Google Cloud Platform (GCP)。
  4. 存储和备份解决方案
    • 提供大规模的在线存储空间,支持数据备份和灾难恢复。
    • 示例:Amazon S3、Microsoft Azure Blob Storage、Google Cloud Storage。
  5. 大数据处理
    • 支持大规模数据集的处理和分析,包括数据仓库、实时流处理、机器学习等。
    • 示例:Apache Hadoop、Apache Spark、AWS Glue、Google BigQuery。
  6. 容器化和微服务架构
    • 支持容器化应用的部署和管理,简化了微服务架构的应用开发和运维。
    • 示例:Docker、Kubernetes、Azure Kubernetes Service (AKS)。
  7. 物联网 (IoT) 应用
    • 通过云平台收集、处理和分析来自各种传感器和设备的数据。
    • 示例:AWS IoT Core、Azure IoT Hub、Google Cloud IoT Core。
  8. 人工智能和机器学习 (AI/ML)
    • 提供预训练的AI模型和机器学习服务,帮助企业快速开发智能应用。
    • 示例:TensorFlow、AWS SageMaker、Microsoft Azure Machine Learning。
  9. 游戏和娱乐
    • 通过云平台提供在线游戏服务和流媒体视频服务。
    • 示例:Google Stadia、Amazon Luna、Netflix。
  10. 教育和技术培训
    • 提供在线课程、虚拟实验室和远程教学工具。
    • 示例:Coursera、Udemy、Pluralsight。
  11. 医疗保健
    • 利用云技术存储和分析患者数据,支持远程医疗服务和电子病历管理。
    • 示例:AWS Healthcare Accelerator、Microsoft HealthVault。
  12. 金融行业
    • 支持交易处理、风险管理、合规性检查等金融活动。
    • 示例:AWS Financial Services Competency、Google Cloud for Financial Services。

这些应用展示了云计算如何改变了传统的IT基础设施和服务交付模式,为企业和个人提供了更加灵活、高效和经济的选择。随着技术的发展,云计算的应用场景还将继续扩展。

华为云管理网络

https://www.huaweicloud.com/product/cmn.html

大数据特征

大数据是指数据集非常庞大,以至于传统数据处理应用软件不足以对其进行有效处理的情况。大数据通常具备以下几个特征,也被称为“3V”或“5V”原则:

  1. Volume(容量)
    • 大数据的第一个特征是数据量巨大。这些数据集可能包含数TB到PB甚至EB级别的数据量。
    • 例如,社交媒体网站每天产生的数据量可以达到数十PB。
  2. Velocity(速度)
    • 指数据生成的速度很快,以及需要处理这些数据的速度。
    • 例如,实时交易数据、传感器数据和社交媒体数据流等都要求高速处理。
  3. Variety(多样性)
    • 数据类型多种多样,不仅包括结构化数据(如关系型数据库中的数据),还包括半结构化和非结构化数据(如文本、图像、音频和视频文件)。
    • 例如,电子邮件、网页、社交媒体帖子、传感器数据等。

除了上述三个基本特征外,有时还会提到另外两个特征:

  1. Veracity(真实性)
    • 指数据的质量,包括数据的准确性、完整性、一致性等方面。
    • 确保数据的真实性和可靠性对于数据分析至关重要。
  2. Value(价值)
    • 数据的价值通常与数据的容量、速度和多样性成正比,但处理和分析这些数据的成本也很高。
    • 从海量数据中提取有价值的信息和洞察力是大数据分析的主要目标之一。

物联网层次结构

物联网(Internet of Things, IoT)是一个由各种物理对象(如设备、车辆、家用电器等)组成的网络,这些对象通过嵌入式的电子设备、软件、传感器和网络连接,能够收集和交换数据。为了更好地理解和设计物联网系统,通常将其划分为几个层次。以下是一个常见的物联网层次结构:

  1. 感知层 (Perception Layer)
    • 传感器和执行器:收集环境或设备状态的数据,如温度、湿度、光照强度等。
    • RFID标签和读取器:用于识别和追踪物品。
    • 摄像头:捕捉图像和视频数据。
    • 其他智能设备:如智能电表、健康监测设备等。
  2. 网络层 (Network Layer)
    • 无线通信技术:Wi-Fi、蓝牙、Zigbee、Z-Wave等短距离无线通信技术。
    • 蜂窝网络:4G、5G等移动通信网络。
    • 低功耗广域网 (LPWAN):如LoRaWAN、NB-IoT等,适用于长距离、低功耗传输。
    • 网关和路由器:用于连接不同的网络,并进行协议转换。
  3. 平台层 (Platform Layer)
    • 数据管理:存储和处理来自感知层的数据。
    • 设备管理:监控和控制物联网设备的状态。
    • 安全与隐私:保护数据和设备免受攻击。
    • 应用支持:提供API和工具,支持应用开发。
  4. 应用层 (Application Layer)
    • 特定领域的应用:智能家居、智慧城市、工业自动化、健康监测等。
    • 数据分析:利用机器学习、人工智能等技术进行预测和决策支持。
    • 用户界面:提供给最终用户使用的界面,如移动应用、Web应用等。

每个层次都有其特定的功能,共同协作以实现物联网系统的整体功能。需要注意的是,这种层次结构并非固定不变,而是根据具体应用场景和技术发展而有所调整。例如,在某些系统中,平台层可能进一步细分为数据处理、数据存储、安全管理和应用支持等多个子层。

华为NB-IOT

https://www.huaweicloud.com/zhishi/iot-11081.html

华为在NB-IoT(Narrow Band Internet of Things,窄带物联网)技术方面有着显著的贡献和发展。NB-IoT是一种低功耗广域网络(LPWAN)技术,特别适用于需要低带宽、远距离通信、长时间电池寿命以及大量设备连接的应用场景。以下是华为NB-IoT技术的一些特点:

  1. 广覆盖
    • NB-IoT在相同的频段下相比传统网络能够提供更好的室内穿透能力和覆盖范围。
    • 相对于现有网络,NB-IoT能够提供高达20 dB的增益,这意味着覆盖区域的能力可以提升100倍。
  2. 多设备连接能力
    • NB-IoT能够在单个扇区支持高达10万个连接,非常适合大规模物联网部署。
    • 这种能力使得NB-IoT能够支持低延迟敏感度的应用,以及优化网络结构。
  3. 更低功耗
    • NB-IoT模块的待机时间可以长达10年,这对于许多需要长期运行而不频繁更换电池的应用来说非常重要。
    • 有些场景下,NB-IoT的待机功耗可以低至5μA。
  4. 更低的模块成本
    • 单个NB-IoT模块的成本较低,通常只需要几十元人民币。
    • 成本优势使得NB-IoT技术能够被广泛采用,特别是在成本敏感的应用场景中。
  5. 部署灵活性
    • NB-IoT可以直接部署在现有的GSM、UMTS或LTE网络上,不需要额外的频谱资源。
    • NB-IoT有三种部署方式:独立部署、保护带部署和带内部署,为运营商提供了灵活的选择。
  6. 政府和产业支持
    • NB-IoT技术得到了政府的支持,并且华为等公司也在积极推动其发展。
    • 许多运营商已经在全球范围内部署了NB-IoT网络,形成了良好的生态系统。
  7. 应用场景广泛
    • NB-IoT技术适用于多种垂直行业,包括但不限于:
      • 远程抄表:智能水表、电表等。
      • 资产管理:追踪和监控资产的位置和状态。
      • 智能停车:智能停车管理系统。
      • 智慧农业:监测农作物生长状况、灌溉系统等。
      • 智能制造:工厂自动化、供应链管理等。
      • 智能家居:智能照明、安防系统等。

这些特点使得NB-IoT成为物联网领域中的一项关键技术,尤其是在需要低成本、低功耗、广覆盖的应用场景中。华为作为NB-IoT技术的重要推动者之一,通过其解决方案和产品支持了全球范围内众多NB-IoT项目的部署和实施。
网工 QOS

https://info.support.huawei.com/info-finder/encyclopedia/zh/QoS.html

https://info.support.huawei.com/info-finder/encyclopedia/zh/HQoS.html

集成服务和差分服务的优缺点

DiffServ的优点: DiffServ最主要的优势是弱化了对信令的依赖,无需象IntServ在每个路由器上为每个业务流保留软状态,避免了大量的资源预留信息的传递,具有更好的可扩展性。 DiffServ不要求实现端到端的QoS保证。 DiffServ将QoS的一致性范围缩小到每个区域之中,从而降低了这种模型实现的复杂性。

DiffServ的缺点: DiffServ不提供全局端到端的QoS保证,它所提供的QoS只是一种相对的QoS只是不同等级业务流之间的QoS好坏关系,在转发方式上仍然是采用传统IP网的逐跳转发方式。

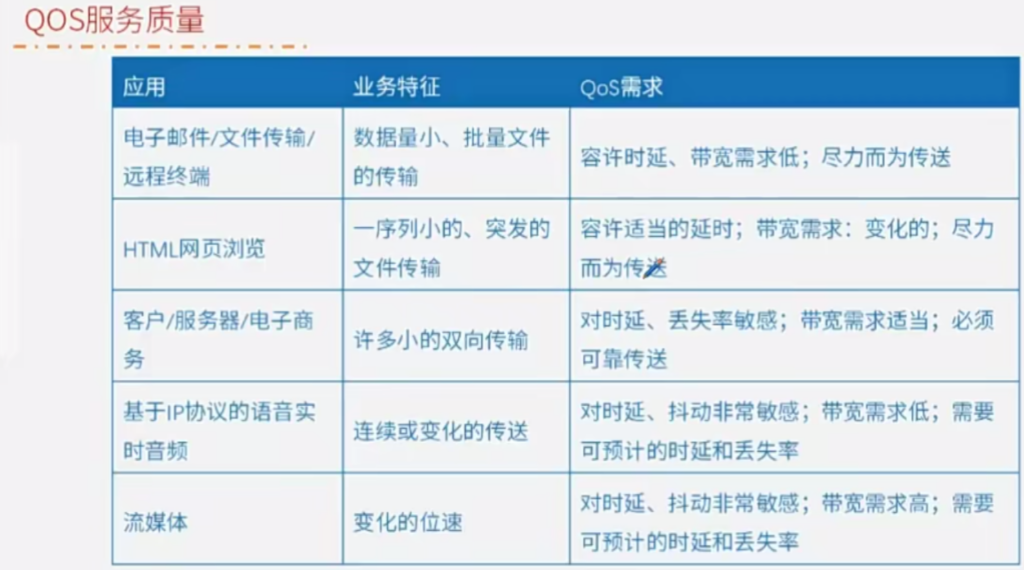
网络 QoS(Quality of Service,服务质量)是指在网络中为不同类型的业务或数据流提供不同级别的服务质量保障的技术和机制。

QoS 的主要目标是在有限的网络资源条件下,满足不同应用程序、用户或业务对网络性能(如带宽、延迟、抖动、丢包率等)的不同需求。

例如,在一个企业网络中,语音通话(VoIP)可能需要低延迟和低抖动的网络环境,以保证通话质量;而文件下载则对延迟和抖动不太敏感,但可能需要较高的带宽。通过 QoS 技术,可以为语音通话分配更高的优先级,确保其在网络拥塞时仍然能够获得较好的服务质量。

通过流量整形来限制非关键业务的流量,以保障整个网络的性能和稳定性。

QOS 服务模型

1、Best-Effort service:尽力而为的服务模型
·先进先出的转发,对时延可靠性等性能不提供保证,默认的转发行为。
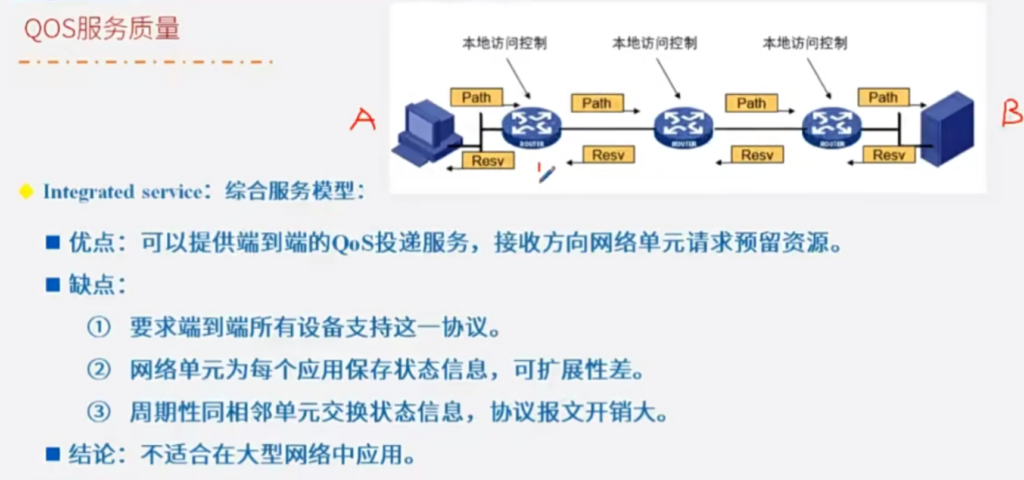
2、Integrated service:综合服务模型 (先申请再发送)也称作集成服务模型
·提前申请网络资源,各节点预留资源。
·保证服务和负载控制服务。(2种服务)
RSVP(资源预留协议)。
3、Differentiated service:区分服务模型
·不预留资源,它在网络边界将数据流按 QoS 要求进行分类,并根据业务的不同服务 等级约定,有差别地进行流量控制和转发来解决拥塞问题。

接收方向发送方 方向请求预留资源,如果条件不满足A不能发送给B

QoS(Quality of Service,服务质量)服务模型是为了确保网络流量能够满足特定的服务质量要求而设计的。QoS通过在网络设备中实施不同的策略和技术来区分不同类型的流量,并为其提供不同的服务质量保障。下面是几种主要的QoS服务模型及其特点:

1. Best-Effort Service Model(尽力而为服务模型)

  • 定义:这是最基本的QoS服务模型,也是默认的模型。
  • 特点
    • 尽力而为服务模型不对数据包进行分类或优先级排序。
    • 所有数据包都以相同的方式处理。
    • 没有服务质量保障。
  • 适用场景:适用于不需要特殊QoS保证的流量,如网页浏览、文件下载等。

2. Integrated Services (IntServ) Model(综合服务模型)

  • 定义:IntServ模型为特定流量提供明确的服务质量保证。
  • 特点
    • 需要预先在每个节点上预留资源。
    • 使用RSVP(Resource Reservation Protocol)协议来预留资源。
    • 可以提供严格的带宽保证、延迟保证等。
  • 适用场景:适用于需要严格QoS保证的应用,如视频会议、实时语音等。

3. Differentiated Services (DiffServ) Model(差分服务模型)

  • 定义:DiffServ模型通过对数据包进行分类和标记来提供不同级别的服务。
  • 特点:不需要资源预留
    • 数据包被分为不同的类别,每个类别有不同的服务级别。
    • 使用DSCP(Differentiated Services Code Point)字段对数据包进行标记。
    • 边缘设备进行分类和标记,在核心网络进行简单的调度。
  • 适用场景:适用于大规模网络,可以提供不同级别的服务质量保障,如视频流、VoIP等。

4. Traffic Shaping and Policing Models(流量整形和流量监管模型)

  • 定义:这些模型主要用于控制流量的速度和突发。
  • 特点
    • 流量整形(Traffic Shaping)可以平滑流量,使其符合一定的速率。
    • 流量监管(Traffic Policing)用于限制流量的速度,超出的部分可能会被丢弃或标记为低优先级。
  • 适用场景:适用于控制流量的速度,避免拥塞和确保公平使用带宽。

5. Class-Based Weighted Fair Queuing (CBWFQ) Model(基于类的加权公平队列模型)

  • 定义:CBWFQ是一种基于类的排队机制,用于在网络设备中为不同类型的流量提供公平的服务。
  • 特点
    • 数据包被分为不同的类,并为每个类分配一定的带宽。
    • 在每个类内部,数据包以公平的方式排队。
  • 适用场景:适用于需要为不同类型的流量提供公平服务保障的网络。

总结

QoS服务模型是根据网络的需求和流量类型来选择的。尽力而为服务模型适用于不需要特殊QoS保证的应用;综合服务模型为特定流量提供严格的QoS保证,但需要较多的网络资源;差分服务模型适合大规模网络,可以为不同类型的流量提供不同级别的服务质量;流量整形和流量监管模型用于控制流量的速度和突发;基于类的加权公平队列模型为不同类型的流量提供公平的服务。

Differentiated Service 模型 区分服务模型。应用程序在发送报文前不必预先向网络提出资源申请,通过设置 IP 报文头部的 QoS 参数信息,来告知网络节点它的 QoS 需求。 实现区分服务的主要技术包括:

  • 流分类
  • 流量监管
  • 流量整形
  • 拥塞管理
  • 拥塞避免

区分服务模型通过哪个IP字段来实现

区分服务(Differentiated Services,DiffServ)模型是一种网络服务质量(QoS)机制,它通过在网络设备上标记数据包来实现对不同类型的流量提供不同的服务质量。在IPv4和IPv6中,DiffServ模型分别使用不同的字段来设置这些标记。

在IPv4中的DiffServ字段

在IPv4报头中,DiffServ使用的是“Type of Service”(ToS)字段的一个子集。IPv4报头的ToS字段总共有8位,其中高6位被重新定义为“Differentiated Services Code Point”(DSCP),用来表示区分服务等级。

  • IPv4 ToS字段
    • 最高两位 (第7和第6位):保留,通常置零。
    • 第5到第3位:DSCP (6位)。
    • 第2位:ECN (Explicit Congestion Notification) 的第一个位。
    • 最低位:ECN 的第二个位。

在IPv6中的DiffServ字段

在IPv6报头中,DiffServ使用的是“Traffic Class”字段的一部分。IPv6报头的Traffic Class字段总共有8位,其中高6位被定义为DSCP,与IPv4中的定义相同。

  • IPv6 Traffic Class字段
    • 最高两位 (第7和第6位):保留,通常置零。
    • 第5到第3位:DSCP (6位)。
    • 第2位:保留。
    • 最低位:保留。

总结

  • IPv4:使用“Type of Service”字段中的高6位作为DSCP。
  • IPv6:使用“Traffic Class”字段中的高6位作为DSCP。

这两种情况下,DSCP值决定了数据包如何在网络中被处理,包括优先级、丢弃策略等。

网工 IPV6 路由协议及升级

下面将详细介绍IPv6中常用的路由协议。

1. 静态路由 (Static Routing)

  • 定义:由网络管理员手动配置的路由条目。
  • 优点
    • 简单易配置。
    • 资源消耗少。
  • 缺点
    • 需要手动维护,不适合大规模网络。
    • 缺乏灵活性和动态性。

2. 动态路由协议 (Dynamic Routing Protocols)

动态路由协议允许路由器自动学习和更新路由信息。IPv6支持多种动态路由协议,包括:

2.1 链路状态路由协议 (Link State Routing Protocols)

  • OSPFv3 (Open Shortest Path First for IPv6)
    • 定义:OSPFv3是OSPF协议的IPv6版本,用于在IPv6网络中发现和计算路由。
    • 优点
      • 支持无类别的路由选择。
      • 能够快速收敛。
    • 缺点
      • 配置和维护相对复杂。
      • 需要较多的CPU资源。

2.2 距离矢量路由协议 (Distance Vector Routing Protocols)

  • RIPng (Routing Information Protocol Next Generation)
    • 定义:RIPng是RIP协议的IPv6版本,用于在IPv6网络中传播路由信息。
    • 优点
      • 配置简单。
      • 实现容易。
    • 缺点
      • 跳数限制为15跳。
      • 收敛速度较慢。

3. 边界网关协议 (Border Gateway Protocol, BGP4+)

  • 定义:BGP4+是BGP协议的IPv6扩展版本,用于在自治系统(AS)之间传播路由信息。
  • 优点
    • 支持无类别路由选择。
    • 能够处理大规模网络。
    • 具有丰富的路由策略。
  • 缺点
    • 配置和维护复杂。
    • 资源消耗较大。

IPv6 迟迟不能规模部署的主要原因:


·1、IPv6 和 IPv4 不能兼容,导致 IPv6 部署困难。
·2、私网和 NAT 技术延缓了 IPv4 地址的枯竭。
·3、对下一代互联网技术方案的徘徊与观望。
·4、用户、内容提供商、运营商三方互相等待,陷入 IPv6 部署的死结。
·5、IPv6 相对 IPv4 不够成熟,相关的技术支持人员欠缺。
·6、需要更换设备满足 IPv6 技术的实现,加大运营成本,无法快速部署。

IPV6升级建议

·1、网络基础设施升级支持 IPv6
·2、应用基础设施提升 IPv6 业务承载能力
·3、终端设备增强 IPv6 支持能力
·4、网站及互联网应用生态加快向 IPv6 升级
·5、IPv6 网络及服务性能持续提升
·6、IPv6 网络安全保障进一步加强
·7、首先局部升级 IPv6,后过渡到纯 IPv6 网络

网工 IPV6过渡技术

https://support.huawei.com/enterprise/zh/doc/EDOC1100075480/83130cf6

IPv6的INGTRANS工作组研究了从IPv4向IPv6过渡的问题,提出了一系列的过渡技术和互连方案。过渡初期要解决的问题可以分成两类:第一类是解决IPv6孤岛之间互相通信的问题,第二类是解决IPv6孤岛与IPv4海洋之间的通信问题。目前提出的过渡技术可以归纳为以下三种:

①隧道技术:用于解决IPv6结点之间通过IPv4网络进行通信的问题;

②双协议栈技术:使得IPv4和IPv6可以共存于同一设备和同一网络环境中;

③翻译技术:使得纯IPv6结点与纯IPv4结点之间可以进行通信。

IPv4 到 IPv6 的过渡技术
·双协议栈
隧道技术
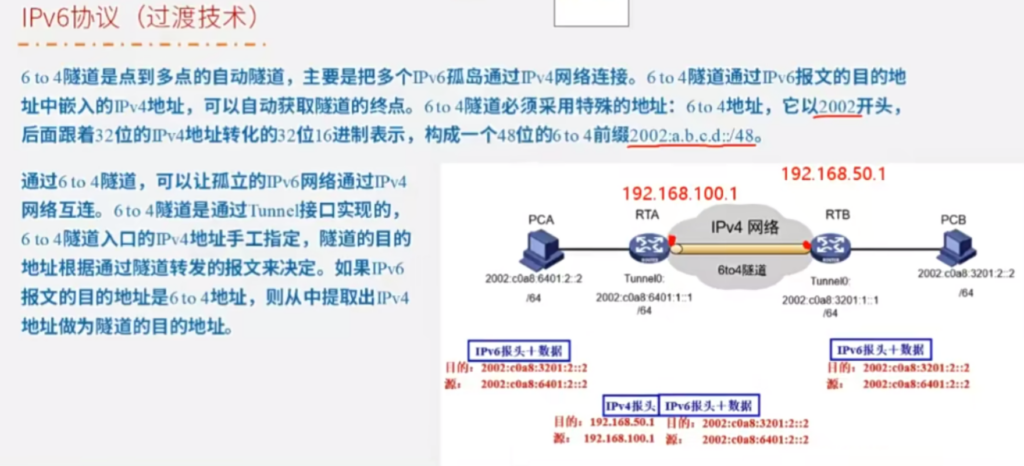
·6to4 隧道
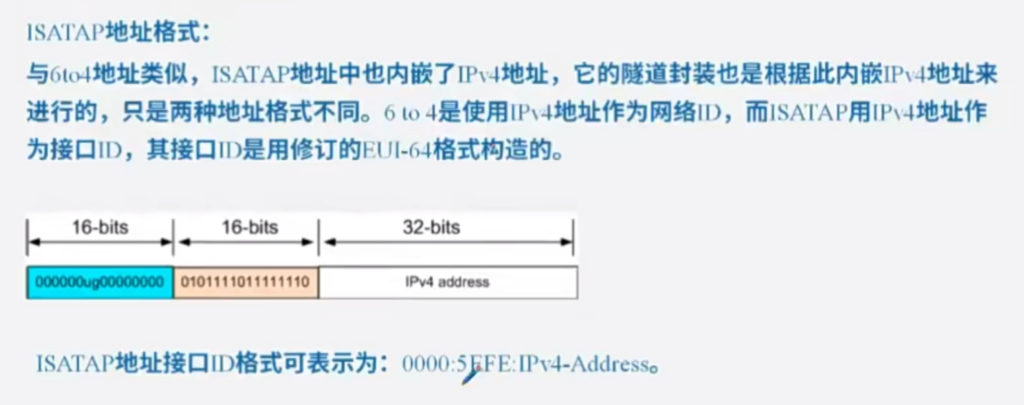
·ISATAP 隧道
·IPv6 in IPv4 GRE 隧道
·IPv6 in IPv4 手动隧道
·6PE 隧道
NAT/PT 技术

v6 穿越v4 骨干网再到v6

双协议栈是隧道协议的基础。

主要的IPv6过渡技术及其简要说明:

1. 双栈技术 (Dual Stack)

  • 定义:在主机或路由器上同时安装IPv4和IPv6协议栈。
  • 优点
    • 简单易行,不需要复杂的配置。
    • 支持IPv4和IPv6之间的直接通信。
  • 缺点
    • 需要在所有设备上部署IPv6协议栈。
    • 增加了主机和路由器的复杂度和开销。

2. 隧道技术 (Tunneling)

  • 定义:将IPv6数据包封装在IPv4数据包中进行传输。
  • 类型
    • 手动隧道:管理员手动配置隧道两端的IPv6和IPv4地址。
    • 自动隧道:自动配置隧道,无需人工干预。
      • 6to4隧道:IPv6数据包通过IPv4网络传输。
      • ISATAP隧道:在IPv4网络中自动创建IPv6隧道。
      • Teredo隧道:通过NAT友好的方式自动创建IPv6隧道,适用于NAT环境。
  • 优点
    • 不需要对现有IPv4网络进行大的改动。
    • 灵活,可以跨越IPv4网络。
  • 缺点
    • 可能会增加延迟和丢包率。
    • 配置和管理可能较复杂。

3. 翻译技术 (Translation)

  • 定义:在网络边界处将IPv4数据包转换为IPv6数据包,或将IPv6数据包转换为IPv4数据包。
  • 类型
    • NAT-PT (Network Address Translation – Protocol Translation):将IPv4和IPv6地址及协议头进行转换。
    • DNS64 + NAT64:DNS64将IPv4地址转换为IPv6前缀的IPv4-mapped地址,NAT64将IPv6数据包转换为IPv4数据包。
  • 优点
    • 允许IPv6-only主机与IPv4-only主机通信。
    • 减少了对IPv4地址的需求。
  • 缺点
    • 无法完全透明地转发所有协议。
    • 可能会导致某些应用出现问题。

4. 配置技术 (Configuration)

  • 定义:配置IPv6地址的方法。
  • 类型
    • SLAAC (Stateless Address Autoconfiguration):无状态地址自动配置,允许主机自行配置IPv6地址。
    • DHCPv6:动态主机配置协议版本6,用于自动分配IPv6地址和其他配置信息。
  • 优点
    • 自动化配置简化了IPv6部署。
    • 减少了网络管理员的手动配置工作。
  • 缺点
    • 需要适当的配置才能确保安全性和稳定性。

1. 隧道技术

隧道技术:隧道技术的工作原理是在IPv6网络与IPv4网络间的隧道入口处,路由器将IPv6的数据分组封装入IPv4中。IPv4分组的源地址和目的地址分别是隧道入口和出口的IPv4地址,在隧道的出口处再将IPv6分组取出转发给目的节点。实质是通过IPv4网络实现“IPv6孤岛”之间的互通。

这种技术能充分利用现有的网络资源,但是没有解决IPv4和IPv6网络之间的互通,因此只能是过渡初期较为方便的选择。

2. 双协议栈技术

双栈协议技术指在完全过渡到IPv6之前,使一部分主机或路由器同时支持IPv4和IPv6两种协议,这样双协议栈设备既能识别IPv4报文也能识别IPv6报文,从而实现与IPv4和IPv6网络的数据通信。主机具体使用IPv4协议还是IPv6协议来发送和接收数据包是由目的地址来决定的。

这种机制主要用来解决纯IPv6网络中的双栈主机与其他IPv4节点通信的问题,但没有解决IPv4地址的问题。

3.协议翻译技术

翻译技术实际是一种协议转换技术,即为了使IPv4和IPv6网络中的主机能相互识别对方而进行的协议头之间的转换。其中NAT-PT是实现翻译策略的一种主要技术。翻译转换技术的优点是不需要进行IPv4、IPv6节点的改造就能有效解决IPv4节点与IPv6节点相互通信的问题,根据NAT-PT原理,过渡初期“IPv6孤岛”中的主机通过转换设备,将其IPv6地址转换成合法的IPv4地址进而访问IPv4的网络。

  • (1)隧道封装:隧道技术的工作原理是在IPv6网络与IPv4网络间的隧道入口处,路由器将IPv6的数据分组封装入IPv4中。IPv4分组的源地址和目的地址分别是隧道入口和出口的IPv4地址,在隧道的出口处再将IPv6分组取出转发给目的节点。 适用于连接到IPv4网络的IPv6孤岛之间的通信。
  • 双栈协议:主机或路由器同时支持IPv4和IPv6两种协议,根据分组地址来选择协议。适用于网络中所有设备均支持双协议栈的场景。
  • 地址翻译:“IPv6孤岛”中的主机通过转换设备,将其IPv6地址转换成合法的IPv4地址进而访问IPv4的网络。适用于IPv6孤岛于IPv4网络海洋之间的通信。
  • (2)配置同时支持IPv4和IPv6 域名解析;中间网络设备需配置IPv4和IPv6地址及路由;主机设置双栈协议地址;针对网站的系统架构采用双栈部署

网工 无线MAC层技术

802.11标准定义了无线局域网(Wireless Local Area Network, WLAN)的技术规范,其中包括物理层(PHY)和媒体访问控制层(MAC)。媒体访问控制层(MAC)负责处理数据帧的封装、寻址、冲突检测和避免等问题。下面详细介绍802.11 MAC层的功能和关键技术。

802.11 MAC层的功能

  1. 帧格式
    • MAC层定义了无线局域网中数据帧的结构,包括帧头、数据部分和帧尾。
  2. 地址管理
    • 每个数据帧包含源地址、目的地址等信息,MAC层负责处理这些地址。
  3. 访问控制
    • MAC层定义了如何控制对无线信道的访问,以防止多个设备同时发送数据导致冲突。
  4. 错误检测
    • MAC层使用循环冗余校验(CRC)来检测传输过程中可能出现的错误。
  5. 认证和加密
    • 负责处理设备之间的认证和数据加密,确保无线通信的安全性。
  6. 节能模式
    • 支持设备进入低功耗模式,以节省电力。

802.11 MAC层的关键技术

  1. CSMA/CA (Carrier Sense Multiple Access with Collision Avoidance)
    • CSMA/CA是一种避免冲突的机制,不同于有线网络中的CSMA/CD(冲突检测),无线网络中无法检测到冲突的发生,因此采用了避免冲突的机制。
    • 设备在发送数据前先监听信道,如果信道空闲则发送数据;如果信道忙碌,则等待一段时间再尝试发送。
  2. 退避算法 (Backoff Algorithm)
    • 当设备检测到信道忙碌时,会随机选择一个等待时间(退避时间),以减少冲突的概率。
  3. RTS/CTS (Request to Send / Clear to Send)
    • 为了减少冲突,尤其是在远距离传输时,可以使用RTS/CTS机制。发送方先发送RTS帧,接收方回应CTS帧,之后才开始正式的数据传输。
  4. 帧间间隔 (Interframe Space, IFS)
    • 定义了不同类型的帧之间需要保持的时间间隔,例如短帧间间隔(Short Interframe Space, SIFS)和点协调功能间隔(Point Coordination Function Interframe Space, PIFS)。
  5. 点协调功能 (PCF, Point Coordination Function)
    • 提供了一种基于轮询的介质访问控制机制,适用于需要更高服务质量(Quality of Service, QoS)的应用场景。
  6. 分布式协调功能 (DCF, Distributed Coordination Function)
    • 是802.11 MAC层默认采用的一种介质访问控制机制,基于CSMA/CA和退避算法。
  7. QoS增强
    • 802.11e标准引入了增强的服务质量(Enhanced Services, EDCA)机制,支持优先级和服务等级的划分。

802.11 MAC层的帧结构

802.11 MAC层的数据帧通常包含以下部分:

  • 帧控制字段 (Frame Control):指示帧的类型和子类型。
  • 地址字段 (Address Fields):包含源地址、目的地址、BSSID(基本服务集标识符)等。
  • 序号/序列控制 (Sequence Control):用于标识帧的顺序和片段编号。
  • 数据字段 (Data Field):包含实际的数据负载。
  • 帧校验序列 (Frame Check Sequence, FCS):用于检测传输错误

AP 注册步骤

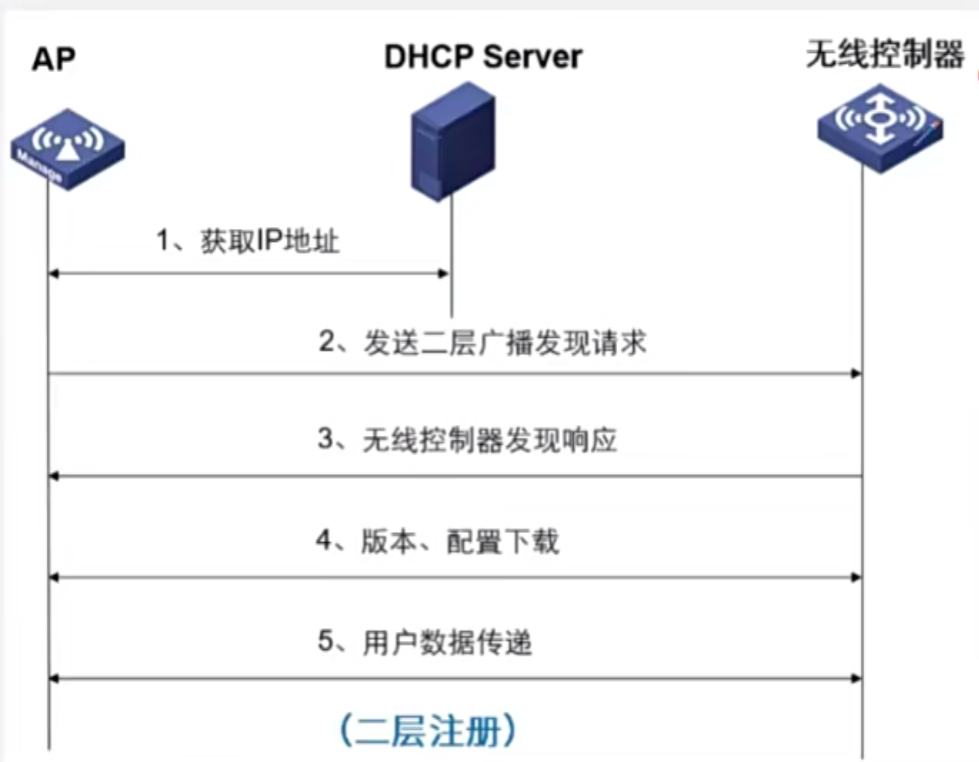
二层注册(DHCP 不用设置option参数)

二层注册(Layer 2 Registration)

二层注册是指AP通过二层网络(即数据链路层)与控制器进行通信的过程。在这种模式下,AP通常直接连接到控制器所在的局域网(LAN)内,无需经过路由器或其他三层设备。

二层注册流程

  1. 发现阶段
    • AP启动后,它会在二层广播域内发送发现消息(Discovery Message),试图寻找控制器。
    • 控制器接收到发现消息后,会回复一条响应消息(Discovery Response),告知AP如何进行后续的注册过程。
  2. 身份验证
    • AP向控制器发送身份验证请求。
    • 控制器验证AP的身份,通常通过用户名和密码等凭证。
  3. 配置下发
    • 一旦身份验证成功,控制器会向AP下发配置信息,包括IP地址、子网掩码、默认网关等。
    • 控制器还可能下发其他配置参数,如SSID、加密密钥等。
  4. 注册完成
    • AP配置完成后,会发送一条注册完成的消息给控制器。
    • 控制器确认注册成功后,AP就可以开始正常工作,提供无线接入服务。

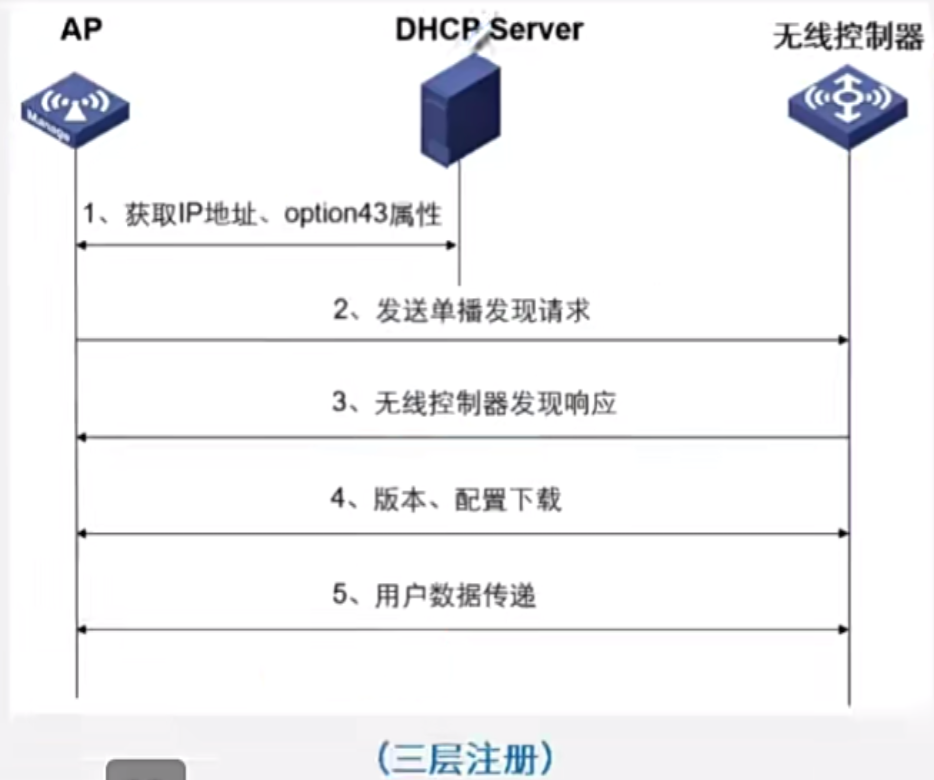
三层注册(dhcp 设置option参数 作用域选项 分配网关或者DNS,AC IP地址)

三层注册(Layer 3 Registration)

三层注册是指AP通过三层网络(即网络层)与控制器进行通信的过程。在这种模式下,AP和控制器之间可能存在一个或多个路由器,需要通过IP路由来建立连接。

三层注册流程

  1. 发现阶段
    • AP启动后,它会发送UDP广播包(例如DHCP Discover)来查找控制器或DHCP服务器。
    • 控制器或DHCP服务器会回复DHCP Offer消息,提供IP地址等配置信息。
    • AP接受DHCP Offer,获得IP地址等配置信息。
  2. 身份验证
    • AP使用获得的IP地址尝试与控制器建立TCP/IP连接。
    • 一旦连接建立,AP会向控制器发送身份验证请求。
    • 控制器验证AP的身份,通常通过用户名和密码等凭证。
  3. 配置下发
    • 身份验证成功后,控制器会向AP下发配置信息,包括无线网络配置参数等。
    • 控制器还可能下发其他配置参数,如SSID、加密密钥等。
  4. 注册完成
    • AP配置完成后,会发送一条注册完成的消息给控制器。
    • 控制器确认注册成功后,AP就可以开始正常工作,提供无线接入服务。

总结

  • 二层注册适用于AP与控制器位于同一子网内的情况,注册过程相对简单,不需要通过路由器。
  • 三层注册适用于AP与控制器位于不同子网的情况,需要通过路由器或三层交换机进行通信。

AP 注册失败的原因

造成注册失败的可能原因分析:
一、网络建设问题:

  1. AP 没有上电。
  2. AP 连接的网线存在问题。
    二、设备配套问题:
    AP 设备和 AC 设备的版本不匹配。
    三、网络配置问题:
  3. AP 上联的交换机如果启动 STP 时,一定要将 AP 连接接口设置为边缘端口,否则可能带来 AP 注册不成功问题。
  4. AP 接入的 VLAN 网络不正确。
    • 例如:AP 和 AC 三层组网,但是 AP 和 AC 之间网络不通。
    • AP 和 AC 三层组网,但是没有使用 DHCP option43 功能或者 DNS 功能为 AP 指定 AC 列表。
      四、设备异常带来的问题:
      例如:FitAP 设备出现个体异常,设备无法正常启动。

云AP 管理模式

https://support.huaweicloud.com/productdesc-cmn/cmn040003.html

云 AP 管理模式通常是一种基于云计算技术的无线网络接入点(AP)管理方式。

在云 AP 管理模式下,AP 的配置、监控和管理都通过云端平台进行集中处理。以下是其一些特点和优势:

集中化管理
管理员可以通过一个统一的云平台,对分布在不同地点的多个 AP 进行集中配置和管理,大大提高了管理效率。

远程监控与故障诊断
能够实时远程监控 AP 的运行状态,及时发现并诊断可能出现的故障,快速采取措施解决问题。

灵活的配置和策略部署
可以方便地为不同的 AP 或用户群体设置个性化的网络配置和访问策略。

自动更新与升级
云平台可以自动推送软件更新和升级,确保 AP 始终保持最新的功能和安全性。

成本效益
减少了本地硬件和软件的投入,降低了维护成本。