网工 论文怎么设计

  • 切记:不要猜题
  • 原则:要复用构件,不要整篇复用
  • 不要抄范文,不要用网上的项目背景
  • 原则:宁可杜撰项目,也不用网上范文中的项目

  • 练习时写文章前,一定做好功课
  • 原则:理论和实践并重
  • 做好准备工作之后,要勇于迈出第一步
  • 原则:万事开头难,迈出第一步,就不难了

  • 换个视角看论文
  • 原则:以论文写作技巧视频为依据,对自己的论文进行自评

时间的分配

  • 论文写作时间分配建议:
  • 找准核心论点(5 分钟)
  • 搭建论文框架(10 分钟)
  • 撰写摘要(15 分钟)
  • 正文写作(90 分钟)

正方的要点

正文要 2000 – 2500 字

  • 项目背景介绍和重要性(背景比摘要中更加详细)
  • 项目中需要解决的问题
  • 问题的解决方法
  • 解决问题的效果
  • 需要进一步改进或完善的内容

不要对理论进行细节论述、参考别人的论文时思考别人是如何从哪个角度论述的来提高写作能力,

内容字数建议是否必须
(1) 摘要300 字~330 字非常重要,反应全文的概貌,字数一定要满足300字,介绍项目的背景和在项目中需要解决的问题简要描述,要有归纳总结要点。
(2) 项目概要
项目的背景概要 “我” 担任的工作500 字以我为中心,以高级工程师、技术主管、项目负责人的角度出发、不要担任多重角色,不要写单位和姓名。项目背景还是描述、
项目在规划设计方面的情况
(3) 具体的解决方案1800 字解决方案可以解决项目中的实际问题、不要以产品介绍为主通,可以通过设备的功能解决网络中的问题。
(4) 总结成功之处以及不足之处200 字~300 字

以下为合格摘要(可以分段)

  • 随着中国进入新时代的伟大征程,中国的信息化也进入了大发展时代,我省监狱系统信息化业务也取得了一些发展,但由于缺乏统一的管理和指导,各种业务数据分散,数据重复存储、单机存储、数据结构混乱现象非常普遍,非常不利于数据的调用、统计、分析,无法提供有效的决策指导。(这一段是项目背景介绍)
  • 因此 2018 年,监狱局决定建设局数据中心,我作为本项目的项目负责人,在建设方案中运用网络存储技术,统一所有数据的存储和管理,并以此为基础建设统一的业务管理平台,为后期智慧监狱建设打下坚实的基础。(解决方案)
  • 本文浅析了 DAS、NAS、IPSAN、FCSAN 等当前主流的网络存储技术的差异,对局数据中心在网络存储部分的方案中所采用的存储技术、设备选型、存储网络架构和存储数据交换技术进行了阐述,对存在的不足方面进行了说明,并指出了进一步应采取的措施。(归纳要点)

以下为合格摘要(可以分段)

  • 随着信息技术的不断发展,xx企业信息化水平也不断提高。但由于统一规划和管理的缺失等因素使得企业网络建设中存在业务系统的软硬件资源采购独立、各资源平台自封闭等状况,进而产生资源利用率不高、共享通道缺乏等问题 (这里是项目实施的背景)
  • 针对上述问题,本人作为xx企业信息技术中心运维经理及项目负责人,有幸主持了本企业 2017 年云计算网络的建设项目。(表明自己在本项目中身份和作用)
  • 本次项目建设通过采取服务器虚拟化方式来节省建设成本,提高了资源利用率,保障业务不间断运行;通过采取云计算的网络设备虚拟化技术简化了管理,增加了带宽与收敛速度;通过云统一身份认证对用户身份进行集中管理,保证了数据的完整性与一致性。(这里写出了具体解决方案的浓缩总结)
  • 通过上述举措构建的企业在可用性、可靠性、可管理性与维护性方面要优于传统方式构建的企业网络资源平台。(项目成果总结)

正文

正文要紧扣摘要,忠实于摘要论点,条理清晰、开门见山。理论和实际项目实践结合、结尾需要总结。

切忌走题、字数不够、字数偏多、口语化太重、表达能力太差。最好时间上是近三年的项目、文章结构要清晰,段落不要太长。

论文评分要点

  • 切合题意 (30%) 切忌走题,走题一般直接pass、论文摘要缺失和不要太简略、
  • 应用深度与水平 (20%) 解决方案的时候不要一句话带过。
  • 实践性 (20%)
  • 表达能力 (15%)逻辑清楚、表达严谨
  • 综合能力与分析能力 (15%)

网工 互联网的音视频服务

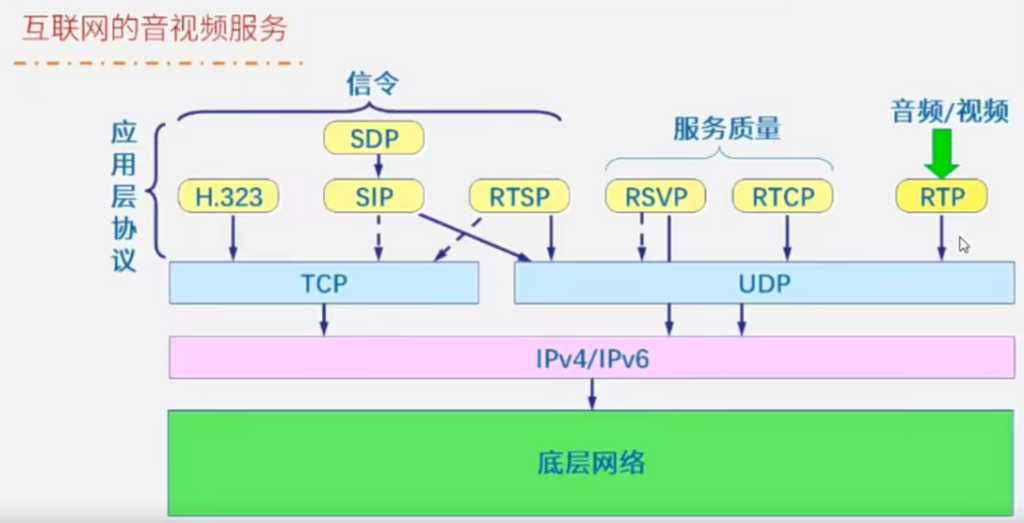
H.323 是一个由国际电信联盟 (ITU) 制定的标准,用于在分组交换网络(如 IP 网络)上进行实时音频、视频和数据通信。H.323 系统主要包括以下几个组件:

  1. 终端 (Terminal)
    • 终端是分组网络中能够提供实时双向通信的节点设备。
    • 所有的终端都必须支持语音通信,而视频和数据通信则是可选功能。
  2. 网关 (Gateway)
    • 网关是可选组件,用于在 H.323 系统与非 H.323 系统(如 ISDN 或 PSTN)之间进行通信。
    • 网关负责执行协议转换、编解码器转换、呼叫建立和断开等功能。
  3. 网守 (Gatekeeper)
    • 网守也是可选组件,但它在 H.323 系统中扮演着管理角色。
    • 网守的功能包括地址翻译、呼叫管理、带宽管理以及区域管理等。
  4. 多点控制单元 (MCU, Multipoint Control Unit)
    • MCU 支持三个或更多节点之间的多方会议。
    • 它负责协调多点通信,并可以包含多点控制器 (MC) 和多点处理器 (MP) 的功能。

总结一下,H.323 系统的主要组件包括:

  • 终端:用于发起和接收音视频通信。
  • 网关:用于与其他网络协议之间的转换。
  • 网守:用于管理 H.323 系统内的通信。
  • 多点控制单元 (MCU):用于支持多方会议。

SIP 协议

SIP(Session Initiation Protocol)是一套较为简单且实用的标准,目前已成为 互联网的建议标准。
SIP 协议以互联网为基础,把 IP 电话视为互联网上的新应用。 SIP 协议只涉及到 IP 电话的信令和有关服务质量问题,而没有提供像 H.323 那样多的功能。
SIP 没有指定使用 RTP 协议,但实际上一般还是选用 RTP 和 RTCP 作为配合 使用的协议。
SIP 系统的两种构件是用户代理和网络服务器。

目前,视频会议系统主要采用H.323 协议,为了适应在1.5Mbps的带宽中流畅传输720P的画面,通常可以采用(1)编码,视频会议系统中负责处理多点信令和通信媒体控制的是(2),负责认证控制、地址解析、带宽管理和路由控制的是(3),如果要能将PSTN电话终端引入视频会议系统,则必须安装(4)。在局域网中,为用户提供点对点或者点对多点会议中音视频能力的是(5)。

若公司的视频会议摄像头视频编码的压缩比为250:1,视频格式的分辨率是1080P,32位真彩色,帧速率为25FPS,公司每天的例会有6个同规格视频会议终端接入,平均每天例会时间不超过10分钟,在raid6 的阵列上存储1个月(20个工作日计),至少需要8G的硬盘多少片。

网工 区块链

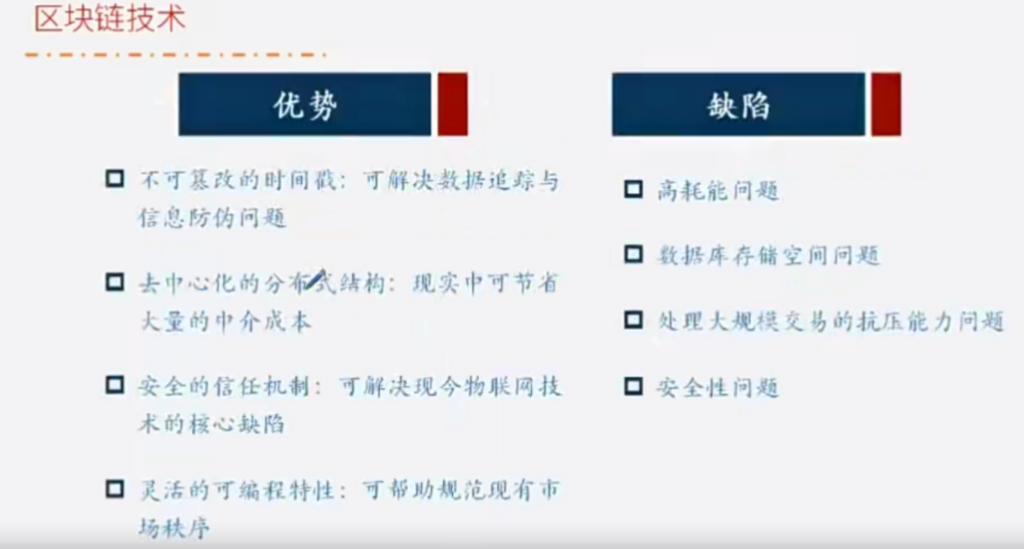
区块链是一种分布式账本技术(Distributed Ledger Technology, DLT),它提供了一种去中心化的方式来记录和验证交易或任何数字事件。区块链技术最初是为比特币这样的加密货币设计的,但现在已经被广泛应用于多个领域,包括供应链管理、金融服务、投票系统等。

以下是区块链技术的一些关键概念和特点:

  1. 去中心化 (Decentralization)
    • 区块链没有单一的中心机构来控制整个网络,而是由网络中的多个节点共同维护。
    • 这种去中心化的性质提高了系统的透明度和抗审查能力。
  2. 区块 (Blocks)
    • 区块链由一系列的区块组成,每个区块包含了一定数量的交易记录。
    • 一旦区块被添加到链上,其内容就不能被更改。
  3. 链 (Chain)
    • 新的区块按照时间顺序链接到之前的区块后面,形成一条连续的链。
    • 这种链式结构保证了数据的不可篡改性。
  4. 共识机制 (Consensus Mechanism)
    • 区块链网络中的节点需要达成共识来决定哪些交易是有效的,并将它们添加到区块中。
    • 常见的共识算法包括工作量证明 (Proof of Work, PoW)、权益证明 (Proof of Stake, PoS) 等。
  5. 加密技术 (Cryptography)
    • 区块链使用加密技术来保护数据的安全性和完整性。
    • 例如,哈希函数用于创建区块的唯一标识符,数字签名用于验证交易的合法性。
  6. 智能合约 (Smart Contracts)
    • 智能合约是一种自动执行的协议,其中包含交易双方同意的条款和条件。
    • 当触发条件满足时,智能合约自动执行相应的操作。
  7. 公有链 (Public Blockchain)
    • 公有链对所有人开放,任何人都可以参与交易和维护区块链。
    • 比特币和以太坊是最著名的公有链例子。
  8. 私有链 (Private Blockchain)
    • 私有链只允许经过许可的参与者加入网络和执行交易。
    • 这种类型的区块链通常用于企业内部或特定组织间的合作。
  9. 联盟链 (Consortium Blockchain)
    • 联盟链介于公有链和私有链之间,由一个特定的组织团体维护。
    • 参与者通常需要经过许可,但比私有链更开放。
  10. 分布式账本 (Distributed Ledger)
    • 分布式账本是一种分布式数据库,其中的数据副本分布在多个节点上。
    • 区块链是分布式账本的一种实现方式。

区块链技术通过这些特点提供了透明性、安全性和信任,使得参与者可以在没有中间人的情况下进行可信的交易。随着技术的发展,区块链的应用场景正在不断扩大,从最初的加密货币扩展到了多个行业和领域。

比特币交易过程涉及到几个关键步骤,这些步骤确保了交易的安全性和有效性。以下是比特币交易过程的详细步骤:

  1. 交易发起 (Transaction Initiation)
    • 当用户A想要向用户B发送一定数量的比特币时,交易过程开始。
    • 用户A创建一笔交易,并指定接收方B的比特币地址以及转账金额。
  2. 签名 (Signing)
    • 用户A使用自己的私钥对交易进行数字签名,以证明他们有权发送这些比特币。
    • 数字签名确保了交易的有效性,并防止他人篡改交易详情。
  3. 广播 (Broadcasting)
    • 交易被广播到比特币网络中的所有节点。
    • 广播过程确保了交易被网络中的所有参与者所知晓。
  4. 验证 (Validation)
    • 网络中的节点(矿工)验证交易的有效性,包括检查数字签名是否正确,确认发送方有足够的余额来完成交易。
    • 如果交易无效,则不会被添加到区块链中。
  5. 打包 (Packaging)
    • 经过验证的交易会被矿工收集起来,并打包成一个新的区块。
    • 矿工们通过解决复杂的数学难题(工作量证明,PoW)来竞争打包新区块的机会。
  6. 区块创建 (Block Creation)
    • 解决数学难题后,获胜的矿工会将收集到的交易记录打包进新区块。
    • 新区块包含了交易记录和前一个区块的哈希值,从而形成了区块链的一部分。
  7. 确认 (Confirmation)
    • 新区块被添加到区块链中后,交易被认为是初步确认。
    • 通常需要等待几个区块的确认,以确保交易的最终确定性。
    • 一般来说,六次确认被认为是非常安全的。
  8. 记录 (Recording)
    • 交易被永久记录在区块链上,成为公开、不可篡改的历史记录。
    • 所有参与者都可以查看交易记录,增加了系统的透明度。
  9. 奖励 (Reward)
    • 成功创建新区块的矿工会获得一定数量的比特币作为奖励,这是对矿工提供计算资源的激励。
    • 矿工还可以获得交易费,这是用户为了加快交易确认速度而支付的小额费用。

网工 SDN

https://info.support.huawei.com/info-finder/encyclopedia/zh/SDN.html

SDN的优点

在当前主流的SDN架构中,保留了传统硬件设备上的操作系统和基础的协议功能,通过控制器收集整个网络中的设备信息,具有如下优点:

  • 网络可编程网络设备提供应用编程接口(API),使得开发和管理人员能够通过编程语言向网络设备发送指令。网络工程师可以使用脚本自动化创建和分配任务,收集网络统计信息。将基于CLI与SNMP的封装脚本变为实实在在的可编程对象,提供了更丰富的功能。
  • 网络抽象化控制器作为中间层,通过南北向API接口与网络设备和应用程序进行交互,将底层的硬件设备抽象为虚拟化的资源池,应用和服务不再与硬件紧密耦合。
  • 降低成本保留了原有的网络设备,硬件设备仍然具备管理、控制、转发的全部功能,方便进行整网的改造,无需进行大规模的搬迁。控制器的引入将人工配置转变为机器配置,提升运维效率,降低运维成本。
  • 业务灵活调度传统的硬件设备在网络中无法进行灵活的负载分担,最优路由上往往承担着最重的转发任务,即使QoS、流控等功能缓解了这一问题,但流量的调度仍然强依赖于管理员对单台设备的配置,因此我们可以将传统的硬件设备看作是一种孤岛式的、分布式的管理模式。SDN在没有改变硬件设备整体逻辑的基础上,通过增加开放的南北向接口,实现了将计算机语言到配置命令行的翻译,使界面式的管理、集中管理变成了可能,解决了传统网络业务调度不灵活的问题。
  • 集中管理传统网络设备的管理是分布式的,单台网络设备不感知整个网络的状态。网络管理员使用控制器来管理底层硬件设备,编排网络业务,分配网络资源和调整流量优先级。管理员可以直接感知整个网络的状态,及时调整带宽和优化策略,便于进行整网的管理。
  • 开放性SDN架构支持供应商开发自己的生态系统,开放的API支持云编排、OSS/BSS、SaaS等多种应用程序,同时也可以通过Openflow控制多个供应商的硬件。

传统网络需要搞清协议原理、配置、架构、等;

SDN架构

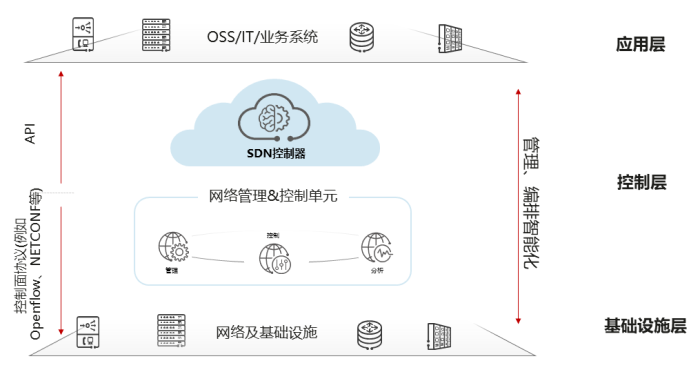
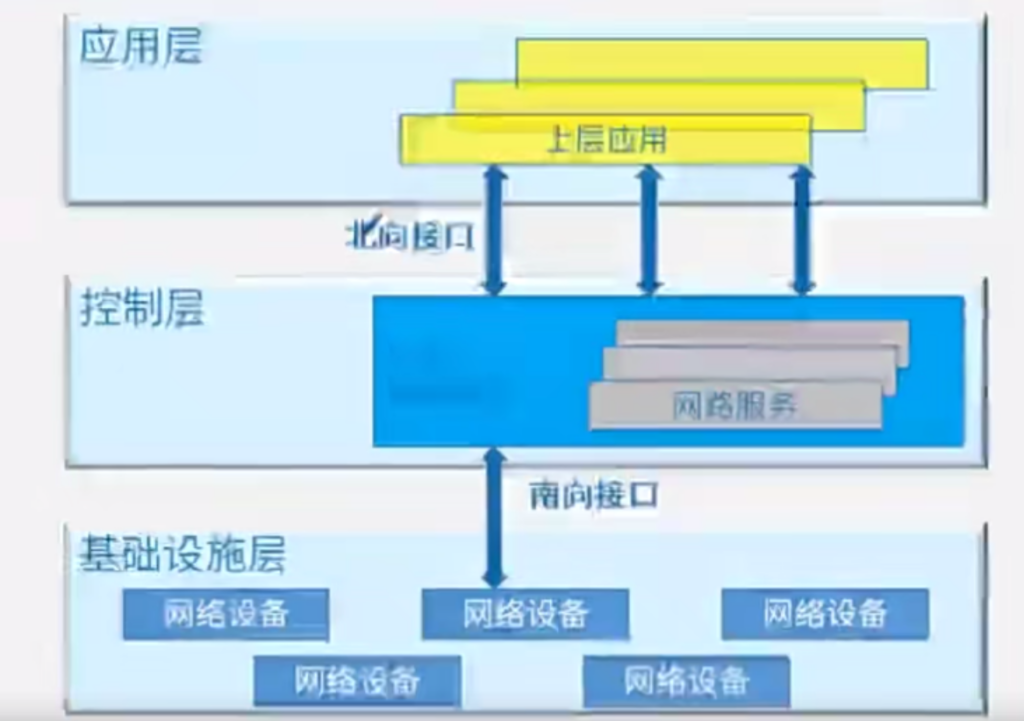
SDN架构可分为基础设施层、控制层和应用层。

  • 基础设施层:主要为转发设备,实现转发功能,例如数据中心交换机。
  • 控制层:由SDN控制软件组成,可通过标准化协议与转发设备进行通信,实现对基础设施层的控制。
  • 应用层:常见的有基于OpenStack架构的云平台。另外,也可以基于OpenStack构建用户自己的云管理平台。

SDN使用北向和南向应用程序接口(API)来进行层与层之间的通信,分为北向API和南向API。北向API负责应用层和控制层之间的通信,南向API负责基础设施层和控制层之间的通信。

还有东西接口:与传统网络对接时需要支持传统的路由协议。

南向接口协议:OPENflow

北向接口:

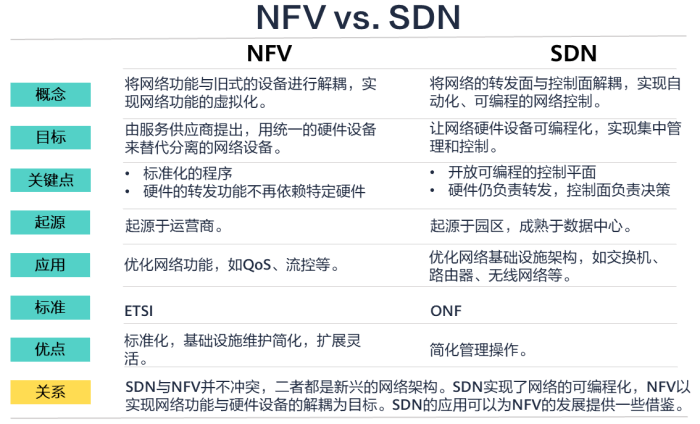
SDN与NFV有什么区别

NFV也是一种网络架构,它将传统物理设备的网络功能封装成独立的模块化软件,通过在硬件设备上运行不同的模块化软件,在单一硬件设备上实现多样化的网络功能。

SDN和NFV的相似之处主要体现在如下方面:

  • 都以实现网络虚拟化为目标,实现物理设备的资源池化。
  • 都提升了网络管理和业务编排效率。
  • 都希望通过界面操作或者编程语言来进行网络编排。

SDN和NFV的不同之处参见下图。

网工 虚拟化

虚拟化是一种将物理资源抽象为逻辑资源的技术,它在IT行业中扮演着至关重要的角色。虚拟化技术带来了诸多优势,这些优势不仅体现在资源利用效率的提高上,还体现在成本节省、灵活性增强等方面。以下是虚拟化技术的一些主要优势:

  1. 资源利用率提升
    • 通过将多个虚拟机运行在同一台物理服务器上,虚拟化可以显著提高硬件资源的利用率。
    • 这意味着服务器可以更充分地利用其计算、存储和网络资源。
  2. 成本节省
    • 由于减少了物理服务器的数量,从而降低了硬件采购成本。
    • 降低了数据中心的能耗和冷却成本。
    • 减少了物理空间的需求,节约了房地产成本。
  3. 灵活性和敏捷性
    • 虚拟机可以在几分钟内创建、复制和迁移,极大地提高了部署新服务的速度。
    • 允许快速扩展或收缩资源,以适应不断变化的工作负载需求。
  4. 容灾恢复
    • 虚拟机可以轻松备份、快照和恢复,有助于实现快速的数据恢复。
    • 支持异地容灾方案,提高业务连续性。
  5. 测试和开发环境
    • 开发者可以在同一台物理机器上创建多个独立的虚拟环境,便于测试和开发。
    • 降低了为每个开发人员提供单独物理机器的成本和复杂性。
  6. 隔离和安全性
    • 每个虚拟机都运行在一个隔离的环境中,可以防止恶意软件在不同虚拟机之间传播。
    • 支持精细的安全策略和访问控制。
  7. 简化管理
    • 通过集中管理工具可以轻松管理多个虚拟机,简化了IT管理流程。
    • 可以实现自动化部署和配置,减少人为错误。
  8. 绿色计算
    • 通过减少物理服务器数量,降低了能源消耗和碳排放,有助于环境保护。
  9. 技术支持和创新
    • 为新技术的试验提供了灵活的环境,促进了技术创新。
    • 有助于采用容器化和微服务等现代架构。
  10. 业务连续性和灵活性
    • 企业可以更快地响应市场变化,提供更高质量的服务和支持。
    • 通过在多个地理位置部署虚拟化资源,增强了企业的地理分布能力。

虚拟化架构

服务器虚拟化目前分为三种,寄居架构、裸金属架构、操作系统虚拟化架构。
1、寄居架构就是在操作系统之上安装和运行虚拟化程序,依赖于主机操作系统对设备的支持和物理资源的管理。
2、裸金属架构就是直接在硬件上面安装虚拟化软件,再在其上安装操作系统和应用,依赖虚拟层内核和服务器控制台进行管理。裸金属架构相对于寄居架构效率更高(少了 Host 0S 这一层),且具有更好的可扩展性、健壮性和性能。企业级服务器虚拟化都是裸金属架构(效率更高)。
3、操作系统虚拟化架构隔离性差,最后一种不常用,虚拟机运行在传统操作系统上,创建一个独立的虚拟化实例(容器 Container),指向底层托管操作系统,缺点是操作系统唯一,如果底层操作系统跑的是 Windows,那么 VPS/VE 就都得跑 Windows。

服务器虚拟化的优缺点

服务器虚拟化的优势:
节省能源、空间、降低运维成本
·最大限度保证业务连续
·提高灾难恢复能力
·缩短新系统部署时间、加快应用部署,提高应用兼容性
·资源调整灵活

服务器虚拟化的缺点
·虚拟机性能低于物理服务器
·故障判断比较困难
·软件许可证问题
·服务局限性

存储虚拟化

桌面虚拟化

借助服务器虚拟化,

案例
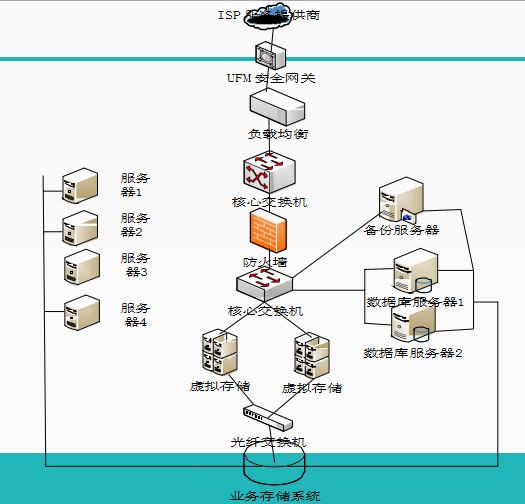
某企业数据中心拓扑图,图中网络设备接口均为千兆带宽,服务器1至服务器4均配置为4CPU、256GB内存、千兆网卡。实际使用中发现服务器利用率较低,为提高资产利用率,进 行虚拟化改造,拟采用裸金属架构,将服务器1至服务器4整合为一个虚拟资源池。图中业务存储 系统共计50TB,其中10TB用于虚拟化改造后的操作系统存储,20TB用于Oracle数据库存储, 20TB分配给虚拟化用于业务数据存储。

问题1:常见磁盘类型有SATA、SAS等,从性价比考虑,本项目中业务存储系统和备份存储应如何选择磁盘类型,请简要说明原因。若要进一步提升存储系统性能,在磁盘阵列上可以采取哪些措施?

答:sas硬盘类型数据传输速率快,转速高可以存储业务数据、SATA磁盘数据传输速度慢存储容量大可以存储备份数据。为进一步提升存储系统性能可以使用RAID5来组成磁盘陈列。

问题2:常用虚拟化实现方式有一虚多和多虚一,本案例中应选择哪种方式,请简要说明理由。

答:这里有多个服务器使用裸金属架构来部署虚拟化系统,虚拟多个应用服务器。所以采用多虚多的方式。

问题3: 常用存储方式包括FC-SAN、IP-SAN,本案例中,服务器虚拟化改造完成后, 操作系统和业务数据分别采用什么方式在业务存储系统上存储?服务器本地磁盘存储什么数据? 请说明原因。

答:虚拟机的操作系统可以使用FC-SAN 存储,速度快;业务数据可以采用IP-SAN 存储、可扩展性强;本地磁盘系统主要来安装虚拟化软件。

问题4:常见备份方式主要有Host-Base、LAN-Base、LAN-Free、Server-Free,为企业选择备份方式,说明理由。

为企业选择Lan-Base 备份方式,因为服务器之间主要是通过网络传输数据。

问题5: 服务器虚拟化改造完成后,每台宿主机承载的虚拟机和应用会更多,可能带来 什么问题?如何解决。

核心交换机、防火墙、服务器1-4 网络瓶颈,可以升级网络为万兆;服务网卡也升级为万兆。

案例2:
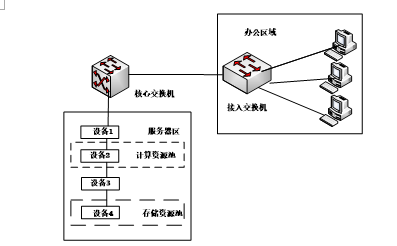
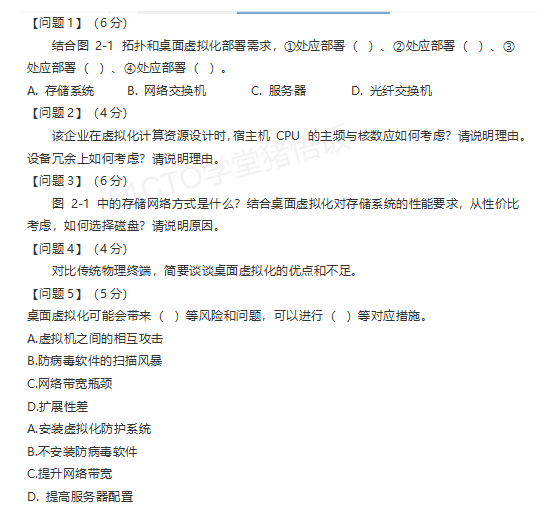
问题1: BCDA

问题2:1)CPU主频宜低频率高核数,提高资源的利用率。2)可以使用多台服务器组成虚拟化集群,如果宿主机故障时可以方便迁移

问题3:选择FC-san方式,从性价比来看,可以使用SAS或者SAS+SSD组合,利用SSD的高速特性实现高速缓存。(1)sata的iops过低,影响虚拟化系统的性能 ;(2)SAS的IOPS较高,价格合适,可以满足虚拟化的性能要求; (3)SSD的IOPS是几种方式最高, (4)考虑性价比,配置少量的SSD作为cache,提 高数据的缓存性能。

问题4:优点

  1. 良好的扩展性和可伸缩性
  2. 资源的高利用率
  3. 快速部署和恢复
  4. 统一管理
  5. 运维成本低

缺点:1.初期投入大、2.虚拟化层Hypervisor 引入一定的开销虚拟机的性能略低、3.增加了IT架构的复杂性、4、额外的软件许可

问题5:桌面虚拟化可能会带来的风险和应对措施

1、虚拟机之间的相互攻击 ;2、防病毒软件的扫描风暴、3、网络带宽的瓶颈

应对措施:1、安装虚拟化防护系统;2、提升网络带宽

虚拟化方案方案有哪些
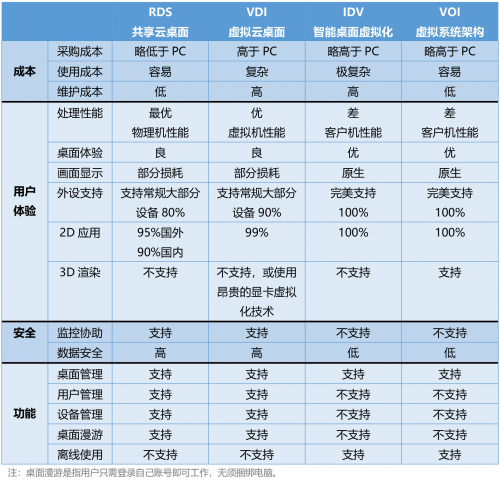
  • 2)单台物理服务器上所有虚拟主机的VCPU之和不超过物理机总核心的1.5倍;
  • 3)单台物理服务器上所有虚拟主机内存之和不超过物理机内存的120%;
  • 4)本地磁盘即内置磁盘的可用性及I/O吞吐能力均较弱,不建议在其上存放虚拟机,推荐使用外置高性能磁盘阵列;
  • 这道题属于基础概念性的题。实际虚拟化中,可分配给虚拟机的虚拟大CPU数取决于主机的逻辑CPU数、主机许可证及虚拟机上的操作系统类型。
  • 设备冗余就是为增加系统的可靠性,而采取两套或以上相同、相对独立配置的设备。在虚拟化计算环境中,所有的计算资源都依赖于宿主机,因此要考虑宿主机设备的冗余,建立两套以上的相关宿主机设备。

案例2:

【问题3】(8分)

1、企业采用裸金属架构构建虚拟化服务器计算资源池,请简要描述裸金属架构与寄居架构的区别。(4分)

2、虚拟化具有资源利用率高、扩展性伸缩性好、冗余能力强、快速部署、集中统一管理、运维高效便捷、长期运维成本低等特点,但是虚拟化也同时带来很多问题,请简要说明虚拟化的缺点和风险。(4分)

1、寄居架构(Hosted Architecture),就是在操作系统之上安装和运行虚拟化程序,依赖于主机操作系统对设备的支持和物理资源的管理。简单、便于实现;但是依赖主机操作系统对设备的支持。

裸金属架构 (“Bare Metal” Architecture),就是直接在硬件上面安装虚拟化软件,再在其上安装操作系统和应用,依赖虚拟层内核和服务器控制台进行管理。不依赖系统,可支持多操作系统多应用,更为灵活;但是虚拟层内核开发难度大。

2、虚拟化的缺点和风险:(答出1点得1分)

1)虚拟主机之间并非物理隔离,需要安装虚拟机边界防护措施;

2)“三大风暴”

启动风暴:大量用户短时间内同时启动,从磁盘上读取大量数据,造成虚拟机性能下降,可以利用配置少量SSD磁盘满足启动时的性能要求;

防毒扫描风暴:大量用户在短时间内同时进行杀毒和扫描,严重影响存储系统性能,可以合理分配杀毒扫描时间再空闲时间,如晚上0点,或者安装支持无代理病毒防护的虚拟化防护系统;

升级风暴;大量用户同时进行系统升级或者防病毒升级操作,降低系统性能,可以通过补丁分发系统进行分时升级,降低对虚拟化的影响。

3)网络带宽瓶颈:各个用户的所有操作都需要通过网络传输,达到一定数量后,会造成网络带宽瓶颈问题,可以根据实际需求设计并提升网路带宽。

4)特殊应用上性能差:比如高清影视、设计制图、3D动画需要配置专用显卡。

5)计算存储资源统一投入较大:短期投入成本比一般传统物理主机、服务器大,适用于较大的单位或企业。

6)集中管控与用户使用习惯之间的矛盾: