网工 SDN

https://info.support.huawei.com/info-finder/encyclopedia/zh/SDN.html

SDN的优点

在当前主流的SDN架构中,保留了传统硬件设备上的操作系统和基础的协议功能,通过控制器收集整个网络中的设备信息,具有如下优点:

  • 网络可编程网络设备提供应用编程接口(API),使得开发和管理人员能够通过编程语言向网络设备发送指令。网络工程师可以使用脚本自动化创建和分配任务,收集网络统计信息。将基于CLI与SNMP的封装脚本变为实实在在的可编程对象,提供了更丰富的功能。
  • 网络抽象化控制器作为中间层,通过南北向API接口与网络设备和应用程序进行交互,将底层的硬件设备抽象为虚拟化的资源池,应用和服务不再与硬件紧密耦合。
  • 降低成本保留了原有的网络设备,硬件设备仍然具备管理、控制、转发的全部功能,方便进行整网的改造,无需进行大规模的搬迁。控制器的引入将人工配置转变为机器配置,提升运维效率,降低运维成本。
  • 业务灵活调度传统的硬件设备在网络中无法进行灵活的负载分担,最优路由上往往承担着最重的转发任务,即使QoS、流控等功能缓解了这一问题,但流量的调度仍然强依赖于管理员对单台设备的配置,因此我们可以将传统的硬件设备看作是一种孤岛式的、分布式的管理模式。SDN在没有改变硬件设备整体逻辑的基础上,通过增加开放的南北向接口,实现了将计算机语言到配置命令行的翻译,使界面式的管理、集中管理变成了可能,解决了传统网络业务调度不灵活的问题。
  • 集中管理传统网络设备的管理是分布式的,单台网络设备不感知整个网络的状态。网络管理员使用控制器来管理底层硬件设备,编排网络业务,分配网络资源和调整流量优先级。管理员可以直接感知整个网络的状态,及时调整带宽和优化策略,便于进行整网的管理。
  • 开放性SDN架构支持供应商开发自己的生态系统,开放的API支持云编排、OSS/BSS、SaaS等多种应用程序,同时也可以通过Openflow控制多个供应商的硬件。

传统网络需要搞清协议原理、配置、架构、等;

SDN架构

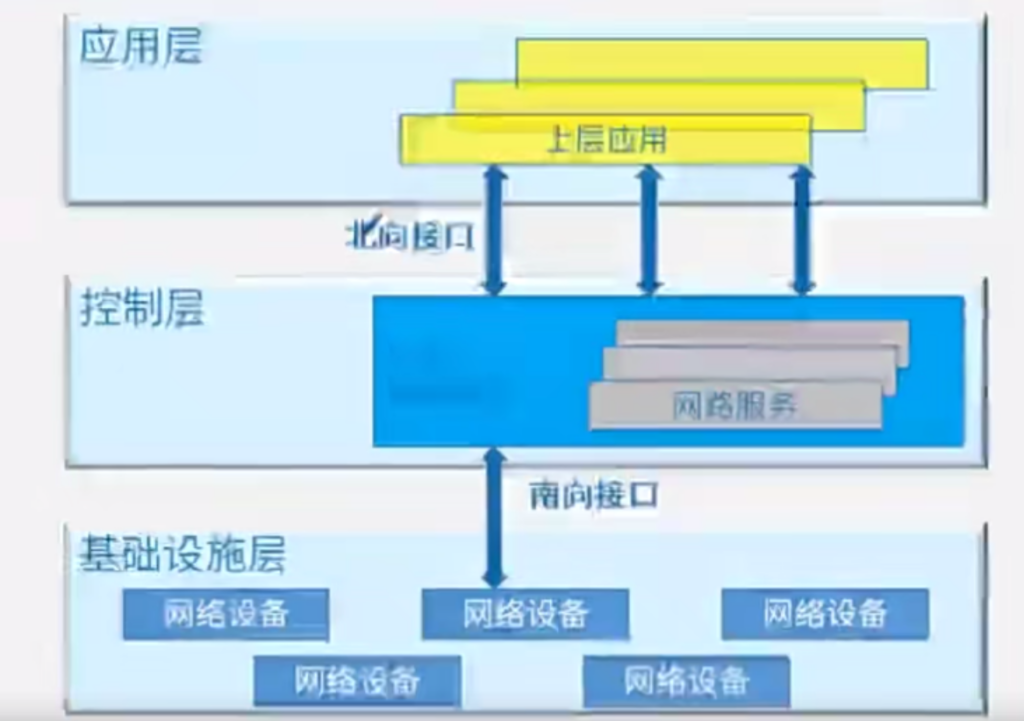
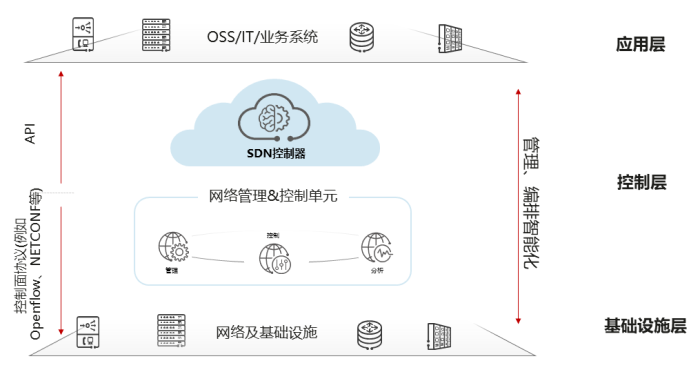
SDN架构可分为基础设施层、控制层和应用层。

  • 基础设施层:主要为转发设备,实现转发功能,例如数据中心交换机。
  • 控制层:由SDN控制软件组成,可通过标准化协议与转发设备进行通信,实现对基础设施层的控制。
  • 应用层:常见的有基于OpenStack架构的云平台。另外,也可以基于OpenStack构建用户自己的云管理平台。

SDN使用北向和南向应用程序接口(API)来进行层与层之间的通信,分为北向API和南向API。北向API负责应用层和控制层之间的通信,南向API负责基础设施层和控制层之间的通信。

还有东西接口:与传统网络对接时需要支持传统的路由协议。

南向接口协议:OPENflow

北向接口:

SDN与NFV有什么区别

NFV也是一种网络架构,它将传统物理设备的网络功能封装成独立的模块化软件,通过在硬件设备上运行不同的模块化软件,在单一硬件设备上实现多样化的网络功能。

SDN和NFV的相似之处主要体现在如下方面:

  • 都以实现网络虚拟化为目标,实现物理设备的资源池化。
  • 都提升了网络管理和业务编排效率。
  • 都希望通过界面操作或者编程语言来进行网络编排。

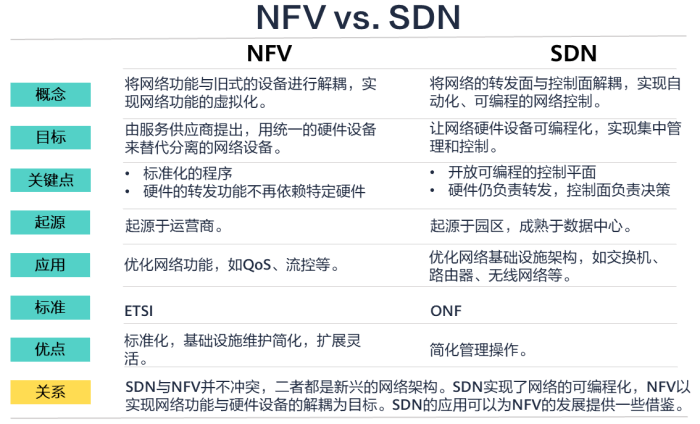
SDN和NFV的不同之处参见下图。

网工 虚拟化

虚拟化是一种将物理资源抽象为逻辑资源的技术,它在IT行业中扮演着至关重要的角色。虚拟化技术带来了诸多优势,这些优势不仅体现在资源利用效率的提高上,还体现在成本节省、灵活性增强等方面。以下是虚拟化技术的一些主要优势:

  1. 资源利用率提升:
    • 通过将多个虚拟机运行在同一台物理服务器上,虚拟化可以显著提高硬件资源的利用率。
    • 这意味着服务器可以更充分地利用其计算、存储和网络资源。
  2. 成本节省:
    • 由于减少了物理服务器的数量,从而降低了硬件采购成本。
    • 降低了数据中心的能耗和冷却成本。
    • 减少了物理空间的需求,节约了房地产成本。
  3. 灵活性和敏捷性:
    • 虚拟机可以在几分钟内创建、复制和迁移,极大地提高了部署新服务的速度。
    • 允许快速扩展或收缩资源,以适应不断变化的工作负载需求。
  4. 容灾恢复:
    • 虚拟机可以轻松备份、快照和恢复,有助于实现快速的数据恢复。
    • 支持异地容灾方案,提高业务连续性。
  5. 测试和开发环境:
    • 开发者可以在同一台物理机器上创建多个独立的虚拟环境,便于测试和开发。
    • 降低了为每个开发人员提供单独物理机器的成本和复杂性。
  6. 隔离和安全性:
    • 每个虚拟机都运行在一个隔离的环境中,可以防止恶意软件在不同虚拟机之间传播。
    • 支持精细的安全策略和访问控制。
  7. 简化管理:
    • 通过集中管理工具可以轻松管理多个虚拟机,简化了IT管理流程。
    • 可以实现自动化部署和配置,减少人为错误。
  8. 绿色计算:
    • 通过减少物理服务器数量,降低了能源消耗和碳排放,有助于环境保护。
  9. 技术支持和创新:
    • 为新技术的试验提供了灵活的环境,促进了技术创新。
    • 有助于采用容器化和微服务等现代架构。
  10. 业务连续性和灵活性:
    • 企业可以更快地响应市场变化,提供更高质量的服务和支持。
    • 通过在多个地理位置部署虚拟化资源,增强了企业的地理分布能力。

虚拟化架构

服务器虚拟化目前分为三种,寄居架构、裸金属架构、操作系统虚拟化架构。
1、寄居架构就是在操作系统之上安装和运行虚拟化程序,依赖于主机操作系统对设备的支持和物理资源的管理。
2、裸金属架构就是直接在硬件上面安装虚拟化软件,再在其上安装操作系统和应用,依赖虚拟层内核和服务器控制台进行管理。裸金属架构相对于寄居架构效率更高(少了 Host 0S 这一层),且具有更好的可扩展性、健壮性和性能。企业级服务器虚拟化都是裸金属架构(效率更高)。
3、操作系统虚拟化架构隔离性差,最后一种不常用,虚拟机运行在传统操作系统上,创建一个独立的虚拟化实例(容器 Container),指向底层托管操作系统,缺点是操作系统唯一,如果底层操作系统跑的是 Windows,那么 VPS/VE 就都得跑 Windows。

服务器虚拟化的优缺点

服务器虚拟化的优势:
节省能源、空间、降低运维成本
·最大限度保证业务连续
·提高灾难恢复能力
·缩短新系统部署时间、加快应用部署,提高应用兼容性
·资源调整灵活

服务器虚拟化的缺点
·虚拟机性能低于物理服务器
·故障判断比较困难
·软件许可证问题
·服务局限性

存储虚拟化

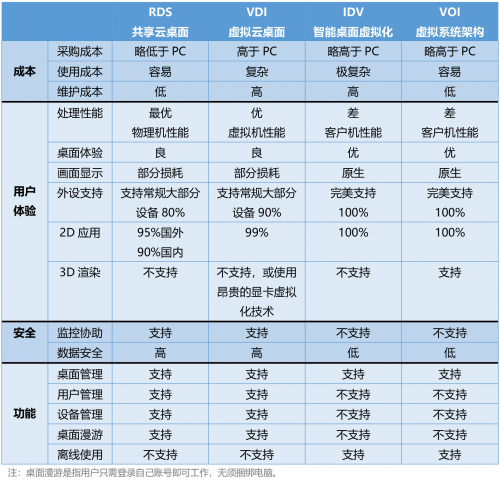
桌面虚拟化

借助服务器虚拟化,

案例
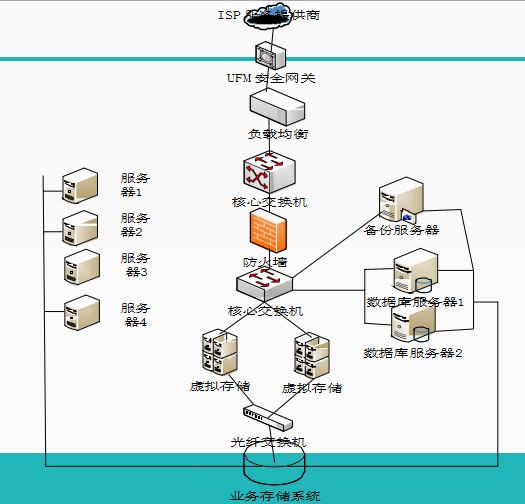
某企业数据中心拓扑图,图中网络设备接口均为千兆带宽,服务器1至服务器4均配置为4CPU、256GB内存、千兆网卡。实际使用中发现服务器利用率较低,为提高资产利用率,进 行虚拟化改造,拟采用裸金属架构,将服务器1至服务器4整合为一个虚拟资源池。图中业务存储 系统共计50TB,其中10TB用于虚拟化改造后的操作系统存储,20TB用于Oracle数据库存储, 20TB分配给虚拟化用于业务数据存储。

问题1:常见磁盘类型有SATA、SAS等,从性价比考虑,本项目中业务存储系统和备份存储应如何选择磁盘类型,请简要说明原因。若要进一步提升存储系统性能,在磁盘阵列上可以采取哪些措施?

答:sas硬盘类型数据传输速率快,转速高可以存储业务数据、SATA磁盘数据传输速度慢存储容量大可以存储备份数据。为进一步提升存储系统性能可以使用RAID5来组成磁盘陈列。

问题2:常用虚拟化实现方式有一虚多和多虚一,本案例中应选择哪种方式,请简要说明理由。

答:这里有多个服务器使用裸金属架构来部署虚拟化系统,虚拟多个应用服务器。所以采用多虚多的方式。

问题3: 常用存储方式包括FC-SAN、IP-SAN,本案例中,服务器虚拟化改造完成后, 操作系统和业务数据分别采用什么方式在业务存储系统上存储?服务器本地磁盘存储什么数据? 请说明原因。

答:虚拟机的操作系统可以使用FC-SAN 存储,速度快;业务数据可以采用IP-SAN 存储、可扩展性强;本地磁盘系统主要来安装虚拟化软件。

问题4:常见备份方式主要有Host-Base、LAN-Base、LAN-Free、Server-Free,为企业选择备份方式,说明理由。

为企业选择Lan-Base 备份方式,因为服务器之间主要是通过网络传输数据。

问题5: 服务器虚拟化改造完成后,每台宿主机承载的虚拟机和应用会更多,可能带来 什么问题?如何解决。

核心交换机、防火墙、服务器1-4 网络瓶颈,可以升级网络为万兆;服务网卡也升级为万兆。

案例2:
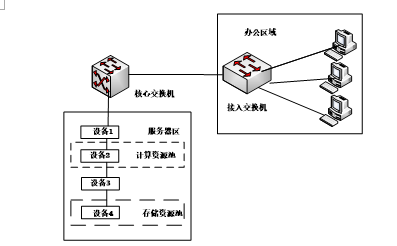
问题1: BCDA

问题2:1)CPU主频宜低频率高核数,提高资源的利用率。2)可以使用多台服务器组成虚拟化集群,如果宿主机故障时可以方便迁移

问题3:选择FC-san方式,从性价比来看,可以使用SAS或者SAS+SSD组合,利用SSD的高速特性实现高速缓存。(1)sata的iops过低,影响虚拟化系统的性能 ;(2)SAS的IOPS较高,价格合适,可以满足虚拟化的性能要求; (3)SSD的IOPS是几种方式最高, (4)考虑性价比,配置少量的SSD作为cache,提 高数据的缓存性能。

问题4:优点

  1. 良好的扩展性和可伸缩性
  2. 资源的高利用率
  3. 快速部署和恢复
  4. 统一管理
  5. 运维成本低

缺点:1.初期投入大、2.虚拟化层Hypervisor 引入一定的开销虚拟机的性能略低、3.增加了IT架构的复杂性、4、额外的软件许可

问题5:桌面虚拟化可能会带来的风险和应对措施

1、虚拟机之间的相互攻击 ;2、防病毒软件的扫描风暴、3、网络带宽的瓶颈

应对措施:1、安装虚拟化防护系统;2、提升网络带宽

虚拟化方案方案有哪些
  • 2)单台物理服务器上所有虚拟主机的VCPU之和不超过物理机总核心的1.5倍;
  • 3)单台物理服务器上所有虚拟主机内存之和不超过物理机内存的120%;
  • 4)本地磁盘即内置磁盘的可用性及I/O吞吐能力均较弱,不建议在其上存放虚拟机,推荐使用外置高性能磁盘阵列;
  • 这道题属于基础概念性的题。实际虚拟化中,可分配给虚拟机的虚拟大CPU数取决于主机的逻辑CPU数、主机许可证及虚拟机上的操作系统类型。
  • 设备冗余就是为增加系统的可靠性,而采取两套或以上相同、相对独立配置的设备。在虚拟化计算环境中,所有的计算资源都依赖于宿主机,因此要考虑宿主机设备的冗余,建立两套以上的相关宿主机设备。

案例2:

【问题3】(8分)

1、企业采用裸金属架构构建虚拟化服务器计算资源池,请简要描述裸金属架构与寄居架构的区别。(4分)

2、虚拟化具有资源利用率高、扩展性伸缩性好、冗余能力强、快速部署、集中统一管理、运维高效便捷、长期运维成本低等特点,但是虚拟化也同时带来很多问题,请简要说明虚拟化的缺点和风险。(4分)

1、寄居架构(Hosted Architecture),就是在操作系统之上安装和运行虚拟化程序,依赖于主机操作系统对设备的支持和物理资源的管理。简单、便于实现;但是依赖主机操作系统对设备的支持。

裸金属架构 (“Bare Metal” Architecture),就是直接在硬件上面安装虚拟化软件,再在其上安装操作系统和应用,依赖虚拟层内核和服务器控制台进行管理。不依赖系统,可支持多操作系统多应用,更为灵活;但是虚拟层内核开发难度大。

2、虚拟化的缺点和风险:(答出1点得1分)

1)虚拟主机之间并非物理隔离,需要安装虚拟机边界防护措施;

2)“三大风暴”

启动风暴:大量用户短时间内同时启动,从磁盘上读取大量数据,造成虚拟机性能下降,可以利用配置少量SSD磁盘满足启动时的性能要求;

防毒扫描风暴:大量用户在短时间内同时进行杀毒和扫描,严重影响存储系统性能,可以合理分配杀毒扫描时间再空闲时间,如晚上0点,或者安装支持无代理病毒防护的虚拟化防护系统;

升级风暴;大量用户同时进行系统升级或者防病毒升级操作,降低系统性能,可以通过补丁分发系统进行分时升级,降低对虚拟化的影响。

3)网络带宽瓶颈:各个用户的所有操作都需要通过网络传输,达到一定数量后,会造成网络带宽瓶颈问题,可以根据实际需求设计并提升网路带宽。

4)特殊应用上性能差:比如高清影视、设计制图、3D动画需要配置专用显卡。

5)计算存储资源统一投入较大:短期投入成本比一般传统物理主机、服务器大,适用于较大的单位或企业。

6)集中管控与用户使用习惯之间的矛盾: 
网工 云计算、大数据、物联网

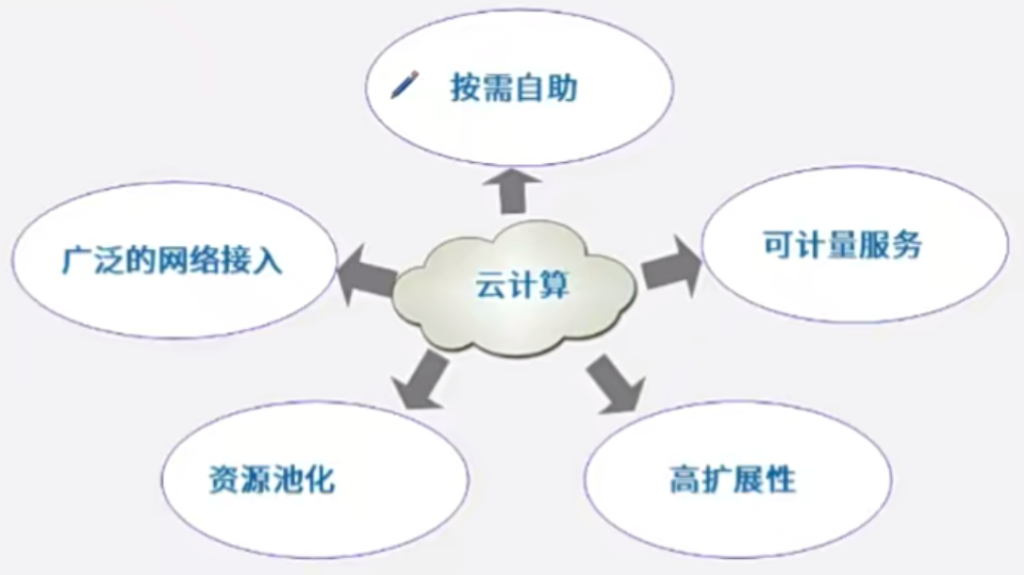
云计算是一种通过互联网提供计算资源和服务的模式,它具有以下几个主要特点:

  1. 按需自助服务:用户可以根据自己的需求自助配置计算资源,如处理器能力、存储空间和网络带宽,无需等待IT人员介入。
  2. 广泛的网络访问:用户可以通过标准的客户端(如移动设备、桌面计算机等)和标准协议(如HTTP/HTTPS)从任何地点访问云服务。
  3. 资源池化:云提供商将大量的硬件资源汇集在一起形成资源池,根据需求动态分配给不同的用户。
  4. 快速弹性:用户可以根据业务需求快速增加或减少计算资源,从而实现灵活的扩展性。
  5. 可计量服务:云服务按使用量计费,类似于电力或水的服务。用户只需为其实际使用的资源付费。
  6. 多租户模型:多个用户共享同一套物理基础设施,但每个用户的资源是隔离的,以保证安全性和性能。
  7. 虚拟化技术:通过虚拟化技术将物理资源抽象成逻辑资源,实现资源的有效管理和利用。
  8. 服务级别协议 (SLA):云服务提供商通常会提供服务级别协议,保证一定的服务可用性和性能指标。
  9. 自动化的运维管理:云计算环境高度自动化,减少了人为干预的需求,提高了效率并降低了成本。
  10. 安全性:云服务提供商实施了严格的安全措施来保护用户数据和应用程序免受外部威胁。

这些特点是云计算的核心优势,使得企业和个人能够更加高效地利用计算资源,同时降低总体拥有成本,并提高业务灵活性和响应速度。

云计算因其灵活性、可扩展性和成本效益等优点而被广泛应用于各个领域。以下是云计算的一些典型应用:

  1. 软件即服务 (SaaS)
    • 提供通过互联网访问的软件应用程序,例如办公套件、CRM系统、项目管理工具等。
    • 示例:Microsoft Office 365、Salesforce、Google Workspace。
  2. 平台即服务 (PaaS)
    • 为开发者提供开发、测试和部署应用程序所需的环境,包括操作系统、编程语言运行环境、数据库等。
    • 示例:Heroku、Google App Engine、Microsoft Azure App Service。
  3. 基础设施即服务 (IaaS)
    • 提供基础计算资源,如服务器、存储和网络,允许用户构建自己的定制化环境。
    • 示例:Amazon Web Services (AWS)、Microsoft Azure、Google Cloud Platform (GCP)。
  4. 存储和备份解决方案
    • 提供大规模的在线存储空间,支持数据备份和灾难恢复。
    • 示例:Amazon S3、Microsoft Azure Blob Storage、Google Cloud Storage。
  5. 大数据处理
    • 支持大规模数据集的处理和分析,包括数据仓库、实时流处理、机器学习等。
    • 示例:Apache Hadoop、Apache Spark、AWS Glue、Google BigQuery。
  6. 容器化和微服务架构
    • 支持容器化应用的部署和管理,简化了微服务架构的应用开发和运维。
    • 示例:Docker、Kubernetes、Azure Kubernetes Service (AKS)。
  7. 物联网 (IoT) 应用
    • 通过云平台收集、处理和分析来自各种传感器和设备的数据。
    • 示例:AWS IoT Core、Azure IoT Hub、Google Cloud IoT Core。
  8. 人工智能和机器学习 (AI/ML)
    • 提供预训练的AI模型和机器学习服务,帮助企业快速开发智能应用。
    • 示例:TensorFlow、AWS SageMaker、Microsoft Azure Machine Learning。
  9. 游戏和娱乐
    • 通过云平台提供在线游戏服务和流媒体视频服务。
    • 示例:Google Stadia、Amazon Luna、Netflix。
  10. 教育和技术培训
    • 提供在线课程、虚拟实验室和远程教学工具。
    • 示例:Coursera、Udemy、Pluralsight。
  11. 医疗保健
    • 利用云技术存储和分析患者数据,支持远程医疗服务和电子病历管理。
    • 示例:AWS Healthcare Accelerator、Microsoft HealthVault。
  12. 金融行业
    • 支持交易处理、风险管理、合规性检查等金融活动。
    • 示例:AWS Financial Services Competency、Google Cloud for Financial Services。

这些应用展示了云计算如何改变了传统的IT基础设施和服务交付模式,为企业和个人提供了更加灵活、高效和经济的选择。随着技术的发展,云计算的应用场景还将继续扩展。

华为云管理网络

https://www.huaweicloud.com/product/cmn.html

大数据特征

大数据是指数据集非常庞大,以至于传统数据处理应用软件不足以对其进行有效处理的情况。大数据通常具备以下几个特征,也被称为“3V”或“5V”原则:

  1. Volume(容量)
    • 大数据的第一个特征是数据量巨大。这些数据集可能包含数TB到PB甚至EB级别的数据量。
    • 例如,社交媒体网站每天产生的数据量可以达到数十PB。
  2. Velocity(速度)
    • 指数据生成的速度很快,以及需要处理这些数据的速度。
    • 例如,实时交易数据、传感器数据和社交媒体数据流等都要求高速处理。
  3. Variety(多样性)
    • 数据类型多种多样,不仅包括结构化数据(如关系型数据库中的数据),还包括半结构化和非结构化数据(如文本、图像、音频和视频文件)。
    • 例如,电子邮件、网页、社交媒体帖子、传感器数据等。

除了上述三个基本特征外,有时还会提到另外两个特征:

  1. Veracity(真实性)
    • 指数据的质量,包括数据的准确性、完整性、一致性等方面。
    • 确保数据的真实性和可靠性对于数据分析至关重要。
  2. Value(价值)
    • 数据的价值通常与数据的容量、速度和多样性成正比,但处理和分析这些数据的成本也很高。
    • 从海量数据中提取有价值的信息和洞察力是大数据分析的主要目标之一。

物联网层次结构

物联网(Internet of Things, IoT)是一个由各种物理对象(如设备、车辆、家用电器等)组成的网络,这些对象通过嵌入式的电子设备、软件、传感器和网络连接,能够收集和交换数据。为了更好地理解和设计物联网系统,通常将其划分为几个层次。以下是一个常见的物联网层次结构:

  1. 感知层 (Perception Layer)
    • 传感器和执行器:收集环境或设备状态的数据,如温度、湿度、光照强度等。
    • RFID标签和读取器:用于识别和追踪物品。
    • 摄像头:捕捉图像和视频数据。
    • 其他智能设备:如智能电表、健康监测设备等。
  2. 网络层 (Network Layer)
    • 无线通信技术:Wi-Fi、蓝牙、Zigbee、Z-Wave等短距离无线通信技术。
    • 蜂窝网络:4G、5G等移动通信网络。
    • 低功耗广域网 (LPWAN):如LoRaWAN、NB-IoT等,适用于长距离、低功耗传输。
    • 网关和路由器:用于连接不同的网络,并进行协议转换。
  3. 平台层 (Platform Layer)
    • 数据管理:存储和处理来自感知层的数据。
    • 设备管理:监控和控制物联网设备的状态。
    • 安全与隐私:保护数据和设备免受攻击。
    • 应用支持:提供API和工具,支持应用开发。
  4. 应用层 (Application Layer)
    • 特定领域的应用:智能家居、智慧城市、工业自动化、健康监测等。
    • 数据分析:利用机器学习、人工智能等技术进行预测和决策支持。
    • 用户界面:提供给最终用户使用的界面,如移动应用、Web应用等。

每个层次都有其特定的功能,共同协作以实现物联网系统的整体功能。需要注意的是,这种层次结构并非固定不变,而是根据具体应用场景和技术发展而有所调整。例如,在某些系统中,平台层可能进一步细分为数据处理、数据存储、安全管理和应用支持等多个子层。

华为NB-IOT

https://www.huaweicloud.com/zhishi/iot-11081.html

华为在NB-IoT(Narrow Band Internet of Things,窄带物联网)技术方面有着显著的贡献和发展。NB-IoT是一种低功耗广域网络(LPWAN)技术,特别适用于需要低带宽、远距离通信、长时间电池寿命以及大量设备连接的应用场景。以下是华为NB-IoT技术的一些特点:

  1. 广覆盖:
    • NB-IoT在相同的频段下相比传统网络能够提供更好的室内穿透能力和覆盖范围。
    • 相对于现有网络,NB-IoT能够提供高达20 dB的增益,这意味着覆盖区域的能力可以提升100倍。
  2. 多设备连接能力:
    • NB-IoT能够在单个扇区支持高达10万个连接,非常适合大规模物联网部署。
    • 这种能力使得NB-IoT能够支持低延迟敏感度的应用,以及优化网络结构。
  3. 更低功耗:
    • NB-IoT模块的待机时间可以长达10年,这对于许多需要长期运行而不频繁更换电池的应用来说非常重要。
    • 有些场景下,NB-IoT的待机功耗可以低至5μA。
  4. 更低的模块成本:
    • 单个NB-IoT模块的成本较低,通常只需要几十元人民币。
    • 成本优势使得NB-IoT技术能够被广泛采用,特别是在成本敏感的应用场景中。
  5. 部署灵活性:
    • NB-IoT可以直接部署在现有的GSM、UMTS或LTE网络上,不需要额外的频谱资源。
    • NB-IoT有三种部署方式:独立部署、保护带部署和带内部署,为运营商提供了灵活的选择。
  6. 政府和产业支持:
    • NB-IoT技术得到了政府的支持,并且华为等公司也在积极推动其发展。
    • 许多运营商已经在全球范围内部署了NB-IoT网络,形成了良好的生态系统。
  7. 应用场景广泛:
    • NB-IoT技术适用于多种垂直行业,包括但不限于:
      • 远程抄表:智能水表、电表等。
      • 资产管理:追踪和监控资产的位置和状态。
      • 智能停车:智能停车管理系统。
      • 智慧农业:监测农作物生长状况、灌溉系统等。
      • 智能制造:工厂自动化、供应链管理等。
      • 智能家居:智能照明、安防系统等。

这些特点使得NB-IoT成为物联网领域中的一项关键技术,尤其是在需要低成本、低功耗、广覆盖的应用场景中。华为作为NB-IoT技术的重要推动者之一,通过其解决方案和产品支持了全球范围内众多NB-IoT项目的部署和实施。

网工 QOS

https://info.support.huawei.com/info-finder/encyclopedia/zh/QoS.html

https://info.support.huawei.com/info-finder/encyclopedia/zh/HQoS.html

集成服务和差分服务的优缺点

DiffServ的优点: DiffServ最主要的优势是弱化了对信令的依赖,无需象IntServ在每个路由器上为每个业务流保留软状态,避免了大量的资源预留信息的传递,具有更好的可扩展性。 DiffServ不要求实现端到端的QoS保证。 DiffServ将QoS的一致性范围缩小到每个区域之中,从而降低了这种模型实现的复杂性。

DiffServ的缺点: DiffServ不提供全局端到端的QoS保证,它所提供的QoS只是一种相对的QoS只是不同等级业务流之间的QoS好坏关系,在转发方式上仍然是采用传统IP网的逐跳转发方式。

网络 QoS(Quality of Service,服务质量)是指在网络中为不同类型的业务或数据流提供不同级别的服务质量保障的技术和机制。

QoS 的主要目标是在有限的网络资源条件下,满足不同应用程序、用户或业务对网络性能(如带宽、延迟、抖动、丢包率等)的不同需求。

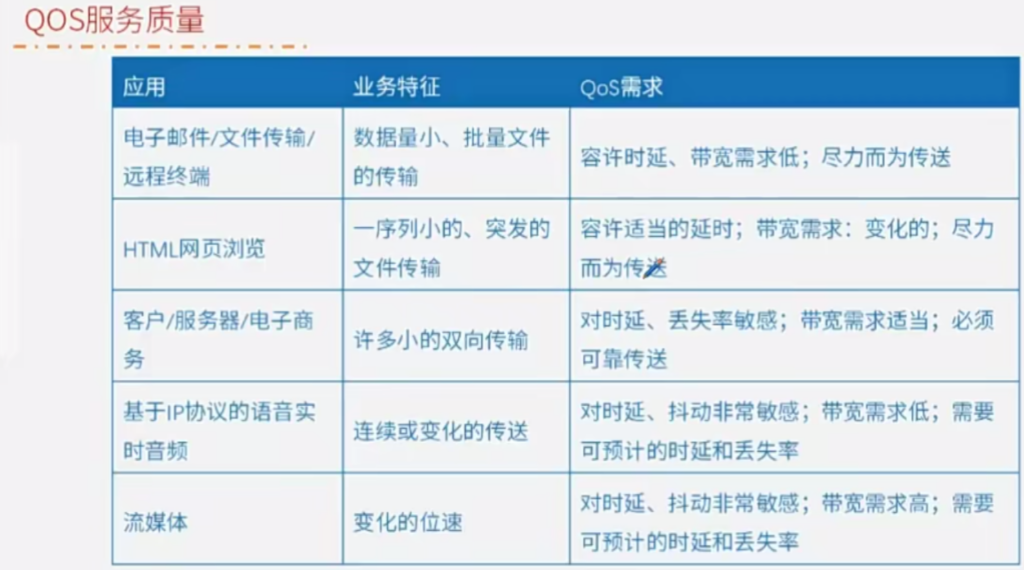
例如,在一个企业网络中,语音通话(VoIP)可能需要低延迟和低抖动的网络环境,以保证通话质量;而文件下载则对延迟和抖动不太敏感,但可能需要较高的带宽。通过 QoS 技术,可以为语音通话分配更高的优先级,确保其在网络拥塞时仍然能够获得较好的服务质量。

通过流量整形来限制非关键业务的流量,以保障整个网络的性能和稳定性。

QOS 服务模型

1、Best-Effort service:尽力而为的服务模型
·先进先出的转发,对时延可靠性等性能不提供保证,默认的转发行为。
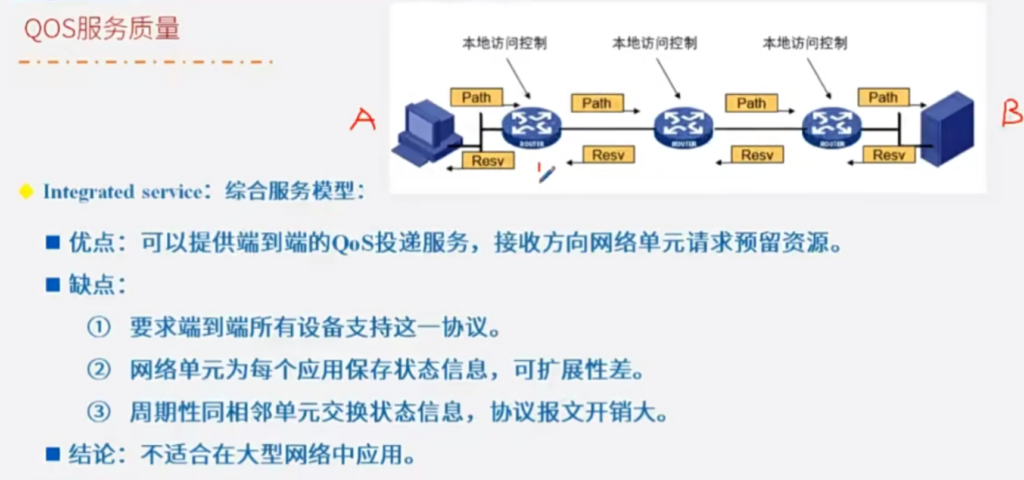
2、Integrated service:综合服务模型 (先申请再发送)也称作集成服务模型
·提前申请网络资源,各节点预留资源。
·保证服务和负载控制服务。(2种服务)
RSVP(资源预留协议)。
3、Differentiated service:区分服务模型
·不预留资源,它在网络边界将数据流按 QoS 要求进行分类,并根据业务的不同服务 等级约定,有差别地进行流量控制和转发来解决拥塞问题。

接收方向发送方 方向请求预留资源,如果条件不满足A不能发送给B

QoS(Quality of Service,服务质量)服务模型是为了确保网络流量能够满足特定的服务质量要求而设计的。QoS通过在网络设备中实施不同的策略和技术来区分不同类型的流量,并为其提供不同的服务质量保障。下面是几种主要的QoS服务模型及其特点:

1. Best-Effort Service Model(尽力而为服务模型)

  • 定义:这是最基本的QoS服务模型,也是默认的模型。
  • 特点:
    • 尽力而为服务模型不对数据包进行分类或优先级排序。
    • 所有数据包都以相同的方式处理。
    • 没有服务质量保障。
  • 适用场景:适用于不需要特殊QoS保证的流量,如网页浏览、文件下载等。

2. Integrated Services (IntServ) Model(综合服务模型)

  • 定义:IntServ模型为特定流量提供明确的服务质量保证。
  • 特点:
    • 需要预先在每个节点上预留资源。
    • 使用RSVP(Resource Reservation Protocol)协议来预留资源。
    • 可以提供严格的带宽保证、延迟保证等。
  • 适用场景:适用于需要严格QoS保证的应用,如视频会议、实时语音等。

3. Differentiated Services (DiffServ) Model(差分服务模型)

  • 定义:DiffServ模型通过对数据包进行分类和标记来提供不同级别的服务。
  • 特点:不需要资源预留
    • 数据包被分为不同的类别,每个类别有不同的服务级别。
    • 使用DSCP(Differentiated Services Code Point)字段对数据包进行标记。
    • 在边缘设备进行分类和标记,在核心网络进行简单的调度。
  • 适用场景:适用于大规模网络,可以提供不同级别的服务质量保障,如视频流、VoIP等。

4. Traffic Shaping and Policing Models(流量整形和流量监管模型)

  • 定义:这些模型主要用于控制流量的速度和突发。
  • 特点:
    • 流量整形(Traffic Shaping)可以平滑流量,使其符合一定的速率。
    • 流量监管(Traffic Policing)用于限制流量的速度,超出的部分可能会被丢弃或标记为低优先级。
  • 适用场景:适用于控制流量的速度,避免拥塞和确保公平使用带宽。

5. Class-Based Weighted Fair Queuing (CBWFQ) Model(基于类的加权公平队列模型)

  • 定义:CBWFQ是一种基于类的排队机制,用于在网络设备中为不同类型的流量提供公平的服务。
  • 特点:
    • 数据包被分为不同的类,并为每个类分配一定的带宽。
    • 在每个类内部,数据包以公平的方式排队。
  • 适用场景:适用于需要为不同类型的流量提供公平服务保障的网络。

总结

QoS服务模型是根据网络的需求和流量类型来选择的。尽力而为服务模型适用于不需要特殊QoS保证的应用;综合服务模型为特定流量提供严格的QoS保证,但需要较多的网络资源;差分服务模型适合大规模网络,可以为不同类型的流量提供不同级别的服务质量;流量整形和流量监管模型用于控制流量的速度和突发;基于类的加权公平队列模型为不同类型的流量提供公平的服务。

Differentiated Service 模型 区分服务模型。应用程序在发送报文前不必预先向网络提出资源申请,通过设置 IP 报文头部的 QoS 参数信息,来告知网络节点它的 QoS 需求。 实现区分服务的主要技术包括:

  • 流分类
  • 流量监管
  • 流量整形
  • 拥塞管理
  • 拥塞避免

区分服务模型通过哪个IP字段来实现

区分服务(Differentiated Services,DiffServ)模型是一种网络服务质量(QoS)机制,它通过在网络设备上标记数据包来实现对不同类型的流量提供不同的服务质量。在IPv4和IPv6中,DiffServ模型分别使用不同的字段来设置这些标记。

在IPv4中的DiffServ字段

在IPv4报头中,DiffServ使用的是“Type of Service”(ToS)字段的一个子集。IPv4报头的ToS字段总共有8位,其中高6位被重新定义为“Differentiated Services Code Point”(DSCP),用来表示区分服务等级。

  • IPv4 ToS字段:
    • 最高两位 (第7和第6位):保留,通常置零。
    • 第5到第3位:DSCP (6位)。
    • 第2位:ECN (Explicit Congestion Notification) 的第一个位。
    • 最低位:ECN 的第二个位。

在IPv6中的DiffServ字段

在IPv6报头中,DiffServ使用的是“Traffic Class”字段的一部分。IPv6报头的Traffic Class字段总共有8位,其中高6位被定义为DSCP,与IPv4中的定义相同。

  • IPv6 Traffic Class字段:
    • 最高两位 (第7和第6位):保留,通常置零。
    • 第5到第3位:DSCP (6位)。
    • 第2位:保留。
    • 最低位:保留。

总结

  • IPv4:使用“Type of Service”字段中的高6位作为DSCP。
  • IPv6:使用“Traffic Class”字段中的高6位作为DSCP。

这两种情况下,DSCP值决定了数据包如何在网络中被处理,包括优先级、丢弃策略等。

网工 IPV6过渡技术

https://support.huawei.com/enterprise/zh/doc/EDOC1100075480/83130cf6

IPv6的INGTRANS工作组研究了从IPv4向IPv6过渡的问题,提出了一系列的过渡技术和互连方案。过渡初期要解决的问题可以分成两类:第一类是解决IPv6孤岛之间互相通信的问题,第二类是解决IPv6孤岛与IPv4海洋之间的通信问题。目前提出的过渡技术可以归纳为以下三种:

①隧道技术:用于解决IPv6结点之间通过IPv4网络进行通信的问题;

②双协议栈技术:使得IPv4和IPv6可以共存于同一设备和同一网络环境中;

③翻译技术:使得纯IPv6结点与纯IPv4结点之间可以进行通信。

IPv4 到 IPv6 的过渡技术
·双协议栈
隧道技术
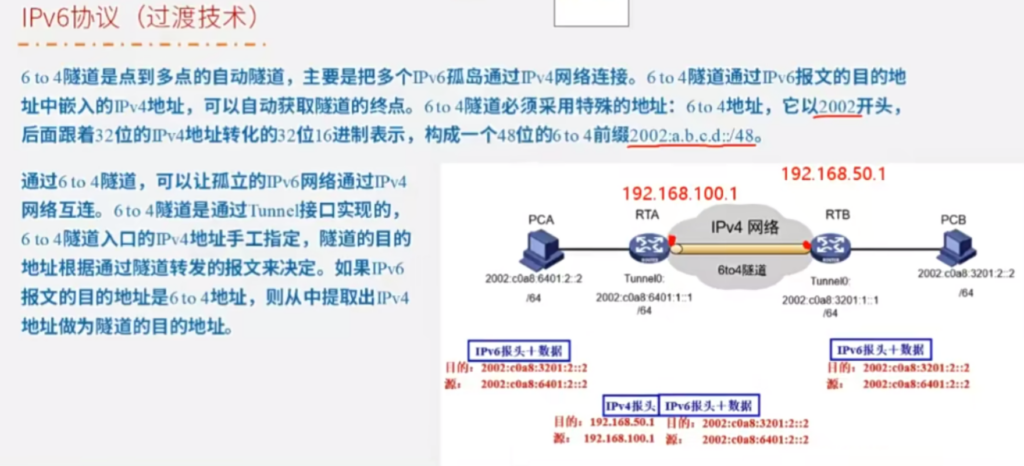
·6to4 隧道
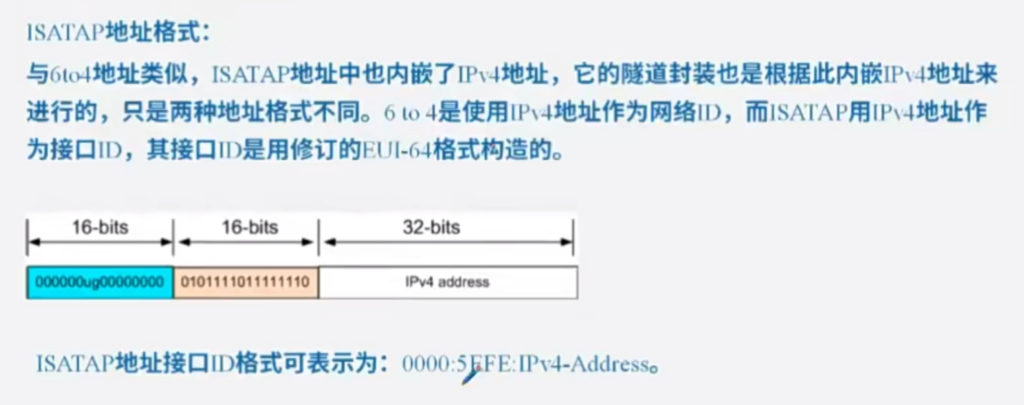
·ISATAP 隧道
·IPv6 in IPv4 GRE 隧道
·IPv6 in IPv4 手动隧道
·6PE 隧道
NAT/PT 技术

v6 穿越v4 骨干网再到v6

双协议栈是隧道协议的基础。

主要的IPv6过渡技术及其简要说明:

1. 双栈技术 (Dual Stack)

  • 定义:在主机或路由器上同时安装IPv4和IPv6协议栈。
  • 优点:
    • 简单易行,不需要复杂的配置。
    • 支持IPv4和IPv6之间的直接通信。
  • 缺点:
    • 需要在所有设备上部署IPv6协议栈。
    • 增加了主机和路由器的复杂度和开销。

2. 隧道技术 (Tunneling)

  • 定义:将IPv6数据包封装在IPv4数据包中进行传输。
  • 类型:
    • 手动隧道:管理员手动配置隧道两端的IPv6和IPv4地址。
    • 自动隧道:自动配置隧道,无需人工干预。
      • 6to4隧道:IPv6数据包通过IPv4网络传输。
      • ISATAP隧道:在IPv4网络中自动创建IPv6隧道。
      • Teredo隧道:通过NAT友好的方式自动创建IPv6隧道,适用于NAT环境。
  • 优点:
    • 不需要对现有IPv4网络进行大的改动。
    • 灵活,可以跨越IPv4网络。
  • 缺点:
    • 可能会增加延迟和丢包率。
    • 配置和管理可能较复杂。

3. 翻译技术 (Translation)

  • 定义:在网络边界处将IPv4数据包转换为IPv6数据包,或将IPv6数据包转换为IPv4数据包。
  • 类型:
    • NAT-PT (Network Address Translation – Protocol Translation):将IPv4和IPv6地址及协议头进行转换。
    • DNS64 + NAT64:DNS64将IPv4地址转换为IPv6前缀的IPv4-mapped地址,NAT64将IPv6数据包转换为IPv4数据包。
  • 优点:
    • 允许IPv6-only主机与IPv4-only主机通信。
    • 减少了对IPv4地址的需求。
  • 缺点:
    • 无法完全透明地转发所有协议。
    • 可能会导致某些应用出现问题。

4. 配置技术 (Configuration)

  • 定义:配置IPv6地址的方法。
  • 类型:
    • SLAAC (Stateless Address Autoconfiguration):无状态地址自动配置,允许主机自行配置IPv6地址。
    • DHCPv6:动态主机配置协议版本6,用于自动分配IPv6地址和其他配置信息。
  • 优点:
    • 自动化配置简化了IPv6部署。
    • 减少了网络管理员的手动配置工作。
  • 缺点:
    • 需要适当的配置才能确保安全性和稳定性。

1. 隧道技术

隧道技术:隧道技术的工作原理是在IPv6网络与IPv4网络间的隧道入口处,路由器将IPv6的数据分组封装入IPv4中。IPv4分组的源地址和目的地址分别是隧道入口和出口的IPv4地址,在隧道的出口处再将IPv6分组取出转发给目的节点。实质是通过IPv4网络实现“IPv6孤岛”之间的互通。

这种技术能充分利用现有的网络资源,但是没有解决IPv4和IPv6网络之间的互通,因此只能是过渡初期较为方便的选择。

2. 双协议栈技术

双栈协议技术指在完全过渡到IPv6之前,使一部分主机或路由器同时支持IPv4和IPv6两种协议,这样双协议栈设备既能识别IPv4报文也能识别IPv6报文,从而实现与IPv4和IPv6网络的数据通信。主机具体使用IPv4协议还是IPv6协议来发送和接收数据包是由目的地址来决定的。

这种机制主要用来解决纯IPv6网络中的双栈主机与其他IPv4节点通信的问题,但没有解决IPv4地址的问题。

3.协议翻译技术

翻译技术实际是一种协议转换技术,即为了使IPv4和IPv6网络中的主机能相互识别对方而进行的协议头之间的转换。其中NAT-PT是实现翻译策略的一种主要技术。翻译转换技术的优点是不需要进行IPv4、IPv6节点的改造就能有效解决IPv4节点与IPv6节点相互通信的问题,根据NAT-PT原理,过渡初期“IPv6孤岛”中的主机通过转换设备,将其IPv6地址转换成合法的IPv4地址进而访问IPv4的网络。

  • (1)隧道封装:隧道技术的工作原理是在IPv6网络与IPv4网络间的隧道入口处,路由器将IPv6的数据分组封装入IPv4中。IPv4分组的源地址和目的地址分别是隧道入口和出口的IPv4地址,在隧道的出口处再将IPv6分组取出转发给目的节点。 适用于连接到IPv4网络的IPv6孤岛之间的通信。
  • 双栈协议:主机或路由器同时支持IPv4和IPv6两种协议,根据分组地址来选择协议。适用于网络中所有设备均支持双协议栈的场景。
  • 地址翻译:“IPv6孤岛”中的主机通过转换设备,将其IPv6地址转换成合法的IPv4地址进而访问IPv4的网络。适用于IPv6孤岛于IPv4网络海洋之间的通信。
  • (2)配置同时支持IPv4和IPv6 域名解析;中间网络设备需配置IPv4和IPv6地址及路由;主机设置双栈协议地址;针对网站的系统架构采用双栈部署