网工 IPV6 路由协议及升级

下面将详细介绍IPv6中常用的路由协议。

1. 静态路由 (Static Routing)

  • 定义:由网络管理员手动配置的路由条目。
  • 优点:
    • 简单易配置。
    • 资源消耗少。
  • 缺点:
    • 需要手动维护,不适合大规模网络。
    • 缺乏灵活性和动态性。

2. 动态路由协议 (Dynamic Routing Protocols)

动态路由协议允许路由器自动学习和更新路由信息。IPv6支持多种动态路由协议,包括:

2.1 链路状态路由协议 (Link State Routing Protocols)

  • OSPFv3 (Open Shortest Path First for IPv6)
    • 定义:OSPFv3是OSPF协议的IPv6版本,用于在IPv6网络中发现和计算路由。
    • 优点:
      • 支持无类别的路由选择。
      • 能够快速收敛。
    • 缺点:
      • 配置和维护相对复杂。
      • 需要较多的CPU资源。

2.2 距离矢量路由协议 (Distance Vector Routing Protocols)

  • RIPng (Routing Information Protocol Next Generation)
    • 定义:RIPng是RIP协议的IPv6版本,用于在IPv6网络中传播路由信息。
    • 优点:
      • 配置简单。
      • 实现容易。
    • 缺点:
      • 跳数限制为15跳。
      • 收敛速度较慢。

3. 边界网关协议 (Border Gateway Protocol, BGP4+)

  • 定义:BGP4+是BGP协议的IPv6扩展版本,用于在自治系统(AS)之间传播路由信息。
  • 优点:
    • 支持无类别路由选择。
    • 能够处理大规模网络。
    • 具有丰富的路由策略。
  • 缺点:
    • 配置和维护复杂。
    • 资源消耗较大。

IPv6 迟迟不能规模部署的主要原因:


·1、IPv6 和 IPv4 不能兼容,导致 IPv6 部署困难。
·2、私网和 NAT 技术延缓了 IPv4 地址的枯竭。
·3、对下一代互联网技术方案的徘徊与观望。
·4、用户、内容提供商、运营商三方互相等待,陷入 IPv6 部署的死结。
·5、IPv6 相对 IPv4 不够成熟,相关的技术支持人员欠缺。
·6、需要更换设备满足 IPv6 技术的实现,加大运营成本,无法快速部署。

IPV6升级建议

·1、网络基础设施升级支持 IPv6
·2、应用基础设施提升 IPv6 业务承载能力
·3、终端设备增强 IPv6 支持能力
·4、网站及互联网应用生态加快向 IPv6 升级
·5、IPv6 网络及服务性能持续提升
·6、IPv6 网络安全保障进一步加强
·7、首先局部升级 IPv6,后过渡到纯 IPv6 网络

网工 无线MAC层技术

802.11标准定义了无线局域网(Wireless Local Area Network, WLAN)的技术规范,其中包括物理层(PHY)和媒体访问控制层(MAC)。媒体访问控制层(MAC)负责处理数据帧的封装、寻址、冲突检测和避免等问题。下面详细介绍802.11 MAC层的功能和关键技术。

802.11 MAC层的功能

  1. 帧格式:
    • MAC层定义了无线局域网中数据帧的结构,包括帧头、数据部分和帧尾。
  2. 地址管理:
    • 每个数据帧包含源地址、目的地址等信息,MAC层负责处理这些地址。
  3. 访问控制:
    • MAC层定义了如何控制对无线信道的访问,以防止多个设备同时发送数据导致冲突。
  4. 错误检测:
    • MAC层使用循环冗余校验(CRC)来检测传输过程中可能出现的错误。
  5. 认证和加密:
    • 负责处理设备之间的认证和数据加密,确保无线通信的安全性。
  6. 节能模式:
    • 支持设备进入低功耗模式,以节省电力。

802.11 MAC层的关键技术

  1. CSMA/CA (Carrier Sense Multiple Access with Collision Avoidance):
    • CSMA/CA是一种避免冲突的机制,不同于有线网络中的CSMA/CD(冲突检测),无线网络中无法检测到冲突的发生,因此采用了避免冲突的机制。
    • 设备在发送数据前先监听信道,如果信道空闲则发送数据;如果信道忙碌,则等待一段时间再尝试发送。
  2. 退避算法 (Backoff Algorithm):
    • 当设备检测到信道忙碌时,会随机选择一个等待时间(退避时间),以减少冲突的概率。
  3. RTS/CTS (Request to Send / Clear to Send):
    • 为了减少冲突,尤其是在远距离传输时,可以使用RTS/CTS机制。发送方先发送RTS帧,接收方回应CTS帧,之后才开始正式的数据传输。
  4. 帧间间隔 (Interframe Space, IFS):
    • 定义了不同类型的帧之间需要保持的时间间隔,例如短帧间间隔(Short Interframe Space, SIFS)和点协调功能间隔(Point Coordination Function Interframe Space, PIFS)。
  5. 点协调功能 (PCF, Point Coordination Function):
    • 提供了一种基于轮询的介质访问控制机制,适用于需要更高服务质量(Quality of Service, QoS)的应用场景。
  6. 分布式协调功能 (DCF, Distributed Coordination Function):
    • 是802.11 MAC层默认采用的一种介质访问控制机制,基于CSMA/CA和退避算法。
  7. QoS增强:
    • 802.11e标准引入了增强的服务质量(Enhanced Services, EDCA)机制,支持优先级和服务等级的划分。

802.11 MAC层的帧结构

802.11 MAC层的数据帧通常包含以下部分:

  • 帧控制字段 (Frame Control):指示帧的类型和子类型。
  • 地址字段 (Address Fields):包含源地址、目的地址、BSSID(基本服务集标识符)等。
  • 序号/序列控制 (Sequence Control):用于标识帧的顺序和片段编号。
  • 数据字段 (Data Field):包含实际的数据负载。
  • 帧校验序列 (Frame Check Sequence, FCS):用于检测传输错误

AP 注册步骤

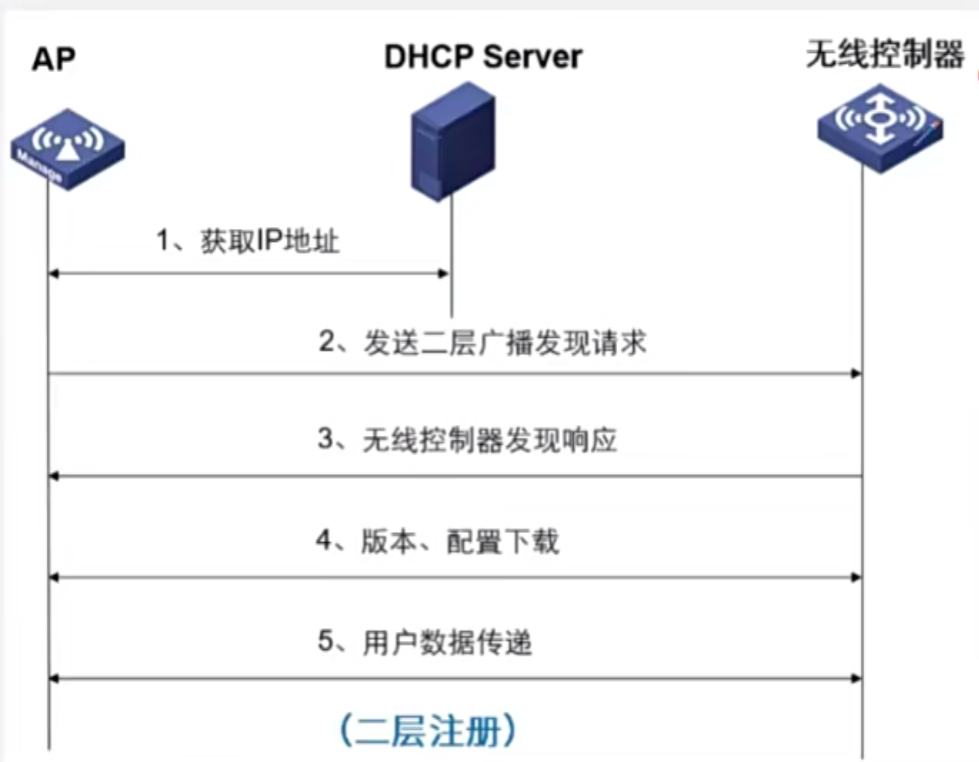
二层注册(DHCP 不用设置option参数)

二层注册(Layer 2 Registration)

二层注册是指AP通过二层网络(即数据链路层)与控制器进行通信的过程。在这种模式下,AP通常直接连接到控制器所在的局域网(LAN)内,无需经过路由器或其他三层设备。

二层注册流程

  1. 发现阶段:
    • AP启动后,它会在二层广播域内发送发现消息(Discovery Message),试图寻找控制器。
    • 控制器接收到发现消息后,会回复一条响应消息(Discovery Response),告知AP如何进行后续的注册过程。
  2. 身份验证:
    • AP向控制器发送身份验证请求。
    • 控制器验证AP的身份,通常通过用户名和密码等凭证。
  3. 配置下发:
    • 一旦身份验证成功,控制器会向AP下发配置信息,包括IP地址、子网掩码、默认网关等。
    • 控制器还可能下发其他配置参数,如SSID、加密密钥等。
  4. 注册完成:
    • AP配置完成后,会发送一条注册完成的消息给控制器。
    • 控制器确认注册成功后,AP就可以开始正常工作,提供无线接入服务。

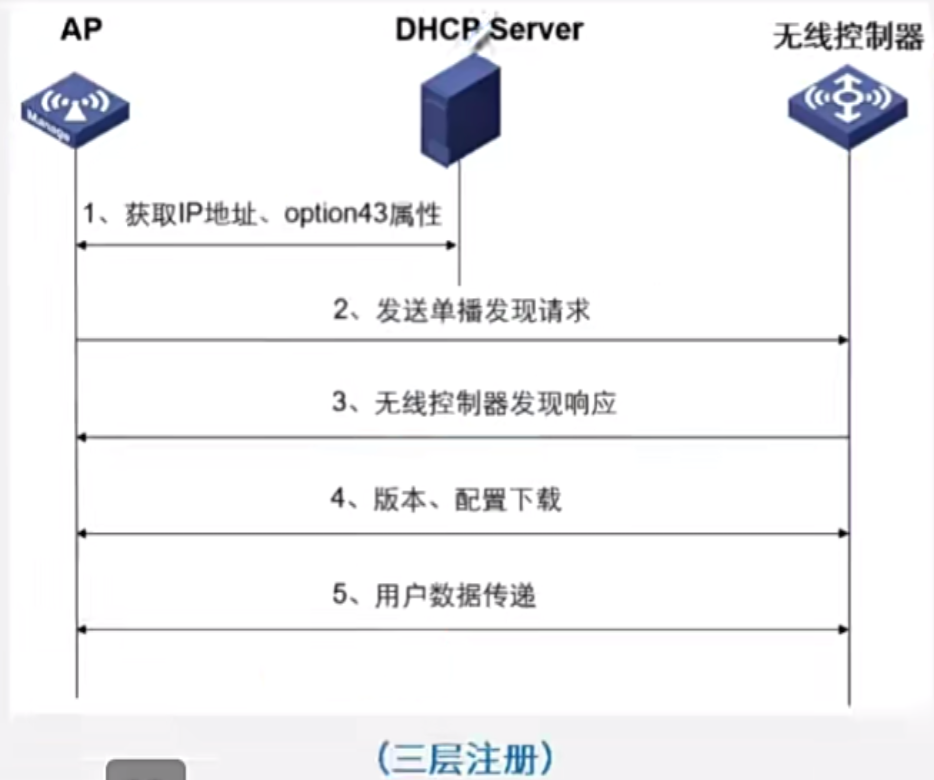
三层注册(dhcp 设置option参数 作用域选项 分配网关或者DNS,AC IP地址)

三层注册(Layer 3 Registration)

三层注册是指AP通过三层网络(即网络层)与控制器进行通信的过程。在这种模式下,AP和控制器之间可能存在一个或多个路由器,需要通过IP路由来建立连接。

三层注册流程

  1. 发现阶段:
    • AP启动后,它会发送UDP广播包(例如DHCP Discover)来查找控制器或DHCP服务器。
    • 控制器或DHCP服务器会回复DHCP Offer消息,提供IP地址等配置信息。
    • AP接受DHCP Offer,获得IP地址等配置信息。
  2. 身份验证:
    • AP使用获得的IP地址尝试与控制器建立TCP/IP连接。
    • 一旦连接建立,AP会向控制器发送身份验证请求。
    • 控制器验证AP的身份,通常通过用户名和密码等凭证。
  3. 配置下发:
    • 身份验证成功后,控制器会向AP下发配置信息,包括无线网络配置参数等。
    • 控制器还可能下发其他配置参数,如SSID、加密密钥等。
  4. 注册完成:
    • AP配置完成后,会发送一条注册完成的消息给控制器。
    • 控制器确认注册成功后,AP就可以开始正常工作,提供无线接入服务。

总结

  • 二层注册适用于AP与控制器位于同一子网内的情况,注册过程相对简单,不需要通过路由器。
  • 三层注册适用于AP与控制器位于不同子网的情况,需要通过路由器或三层交换机进行通信。

AP 注册失败的原因

造成注册失败的可能原因分析:
一、网络建设问题:

  1. AP 没有上电。
  2. AP 连接的网线存在问题。
    二、设备配套问题:
    AP 设备和 AC 设备的版本不匹配。
    三、网络配置问题:
  3. AP 上联的交换机如果启动 STP 时,一定要将 AP 连接接口设置为边缘端口,否则可能带来 AP 注册不成功问题。
  4. AP 接入的 VLAN 网络不正确。
    • 例如:AP 和 AC 三层组网,但是 AP 和 AC 之间网络不通。
    • AP 和 AC 三层组网,但是没有使用 DHCP option43 功能或者 DNS 功能为 AP 指定 AC 列表。
      四、设备异常带来的问题:
      例如:FitAP 设备出现个体异常,设备无法正常启动。

云AP 管理模式

https://support.huaweicloud.com/productdesc-cmn/cmn040003.html

云 AP 管理模式通常是一种基于云计算技术的无线网络接入点(AP)管理方式。

在云 AP 管理模式下,AP 的配置、监控和管理都通过云端平台进行集中处理。以下是其一些特点和优势:

集中化管理:
管理员可以通过一个统一的云平台,对分布在不同地点的多个 AP 进行集中配置和管理,大大提高了管理效率。

远程监控与故障诊断:
能够实时远程监控 AP 的运行状态,及时发现并诊断可能出现的故障,快速采取措施解决问题。

灵活的配置和策略部署:
可以方便地为不同的 AP 或用户群体设置个性化的网络配置和访问策略。

自动更新与升级:
云平台可以自动推送软件更新和升级,确保 AP 始终保持最新的功能和安全性。

成本效益:
减少了本地硬件和软件的投入,降低了维护成本。

网工 无线标准及调制技术

https://bbs.huaweicloud.com/blogs/431359

1G通信主要以语音为主,调制方式FDMA;2G通信发展了短信传输,调制方式是CDMA、TDMA;3G通信也主要采用了CDMA、TDMA;4G需要传输视频信息,主要采用了OFDMA;5G则提出了SCMA稀疏码分多址接入。

WiFi标准的演进

Wi-Fi标准的演进主要是通过IEEE(电气和电子工程师协会)提出的一系列802.11协议来实现的。这些协议定义了无线局域网(WLAN)技术的规范,以确保不同设备之间的互操作性和性能提升。

  1. 802.11: 最早的Wi-Fi标准,于1997年发布,支持最高传输速率为2 Mbps。这个标准使用了2.4 GHz频段,并采用了频移键控(FSK)和调制解调器(QPSK)技术。
  2. 802.11b: 于1999年发布,提高了最大传输速率至11 Mbps。与802.11相比,802.11b使用了相同的2.4 GHz频段,但采用了更先进的调制技术(康斯特编码)。
  3. 802.11a: 也于1999年发布,但采用了5 GHz频段。它支持更高的最大传输速率,达到了54 Mbps,但由于频段不同,与802.11b不兼容。
  4. 802.11g: 于2003年发布,结合了802.11b和802.11a的特点,支持2.4 GHz频段,并提供最高传输速率为54 Mbps。与802.11b兼容,但由于频段相同,与802.11a不兼容。
  5. 802.11n: 于2009年发布,引入了多天线技术(MIMO),可同时传输多个数据流,提高了传输速率和覆盖范围。它在2.4 GHz和5 GHz频段均可工作,最高传输速率可达600 Mbps或更高。
  6. 802.11ac: 于2013年发布,主要在5 GHz频段上工作,引入了更多的MIMO流,波束成形技术和更高的调制技术,最高传输速率可达几千兆比特每秒(Gbps)。
  7. 802.11ax(Wi-Fi 6): 于2019年发布,旨在提高网络容量和效率。它引入了更多的改进,如OFDMA(正交频分多址),MU-MIMO(多用户多输入多输出)等,以适应越来越多的连接设备和高密度环境。
  8. 802.11be(Wi-Fi 7): 这是一个尚未正式发布的标准,但预计将在未来几年内出现。它将进一步提高速度和性能,以满足不断增长的无线通信需求,同时提供更好的安全性和可靠性。

各个标准对比

WiFi标准WiFi版本协议标准频段PHY技术调制方式空间流数信道带宽数据速率
802.11Wi-Fi 119972.4 GHzDSSSBPSK, QPSK120 MHz2 Mbps
802.11bWi-Fi 119992.4 GHzDSSSCCK, QPSK120 MHz11 Mbps
802.11aWi-Fi 219995 GHzOFDMBPSK, QPSK, 16-QAM120 MHz54 Mbps
802.11gWi-Fi 320032.4 GHzOFDMBPSK, QPSK, 16-QAM120 MHz54 Mbps
802.11nWi-Fi 420092.4 GHz, 5 GHzMIMO-OFDMBPSK, QPSK, 16-QAMUp to 420/40 MHzUp to 600 Mbps
802.11acWi-Fi 520135 GHzMIMO-OFDMBPSK, QPSK, 16-QAMUp to 820/40/80/160 MHzUp to 3.47 Gbps
802.11axWi-Fi 620192.4 GHz, 5 GHzOFDMA, MU-MIMOBPSK, QPSK, 16-QAMUp to 820/40/80/160 MHzUp to 9.6 Gbps
802.11beWi-Fi 72021 年定了草案,2024 年最终版本2.4、5、6 GHzOFDMA, 上下行MU-MIMO4096-QAM820/40/80/160/320 MHzUp to 23Gbps

OFDM (Orthogonal Frequency-Division Multiplexing) 

DSSS (Direct Sequence Spread Spectrum) 

MIMO (Multiple Input Multiple Output)

MU-MIMO (Multi-User MIMO) 和 OFDMA (Orthogonal Frequency Division Multiple Access)

其他无线标准和技术

Bluetooth

  • 频率:2.4 GHz
  • 技术:使用跳频扩频技术 (FHSS)。
  • 用途:短距离无线通信,如耳机、键盘等。

Zigbee

  • 频率:2.4 GHz, 915 MHz, 868 MHz
  • 技术:低功耗无线技术,适合智能家居和物联网设备。
  • 用途:智能家居自动化、传感器网络等。

Z-Wave

  • 频率:908.42 MHz (北美), 868.42 MHz (欧洲)
  • 技术:低功耗无线技术,专为家庭自动化设计。
  • 用途:家庭自动化、智能照明等。

NFC (Near Field Communication)

  • 频率:13.56 MHz
  • 技术:近距离无线通信技术,用于数据交换。
  • 用途:支付、门禁、数据传输等。

频段概述

  • 2.4 GHz频段:
    • 目前最常用的频段之一。
    • 由于频率较低,穿透力较强,但容易受到干扰。
    • 包括802.11b/g/n标准。
  • 5 GHz频段:
    • 提供更高的数据传输速率和更低的干扰。
    • 包括802.11a/ac/ax标准。
    • 由于频率较高,穿透力相对较弱。
  • 6 GHz频段:
    • 新兴的频段,主要用于Wi-Fi 6E和未来的Wi-Fi 7。
    • 提供更大的带宽和更低的干扰。

无线信道

无线信道是指用于传输无线电信号的空间介质,它没有物理形态,但允许信号从发射端传播到接收端。

无线信道的划分

无线信道可以根据其频率范围进行划分,不同的频段具有不同的特性和应用场景。以下是一些常见的无线信道划分:

  1. 极低频 (VLF):3 kHz 至 30 kHz
    • 主要用于海底通信和某些军事用途。
  2. 低频 (LF):30 kHz 至 300 kHz
    • 用于导航、水下通信等。
  3. 中频 (MF):300 kHz 至 3 MHz
    • 用于AM广播和远程导航。
  4. 高频 (HF):3 MHz 至 30 MHz
    • 用于远程无线电通信、短波广播和业余无线电。
  5. 甚高频 (VHF):30 MHz 至 300 MHz
    • 用于电视广播、FM广播、陆地移动通信等。
  6. 超高频 (UHF):300 MHz 至 3 GHz
    • 用于电视广播、移动通信、无线局域网(Wi-Fi)、蓝牙等。
  7. 微波:3 GHz 至 300 GHz
    • 用于卫星通信、移动通信、雷达系统、点对点链路等。
  8. 毫米波 (mmWave):30 GHz 至 300 GHz
    • 用于5G通信、高分辨率雷达和成像系统。

频段特点

  • 频率越高,波长越短,通常可以支持更高的数据传输速率。
  • 频率越低,波长越长,信号穿透能力和覆盖范围通常更好。
  • 较高频率的信号更容易受到障碍物的阻挡,而较低频率的信号则更容易绕过障碍物。

在同一场所部署多个接入点(Access Points, AP)时,合理划分无线信道对于避免干扰、提高网络性能至关重要。下面是针对同一场所AP无线信道划分的一些建议:

1. 选择合适的频段

首先,需要确定使用哪个频段。目前最常用的频段是2.4 GHz和5 GHz。

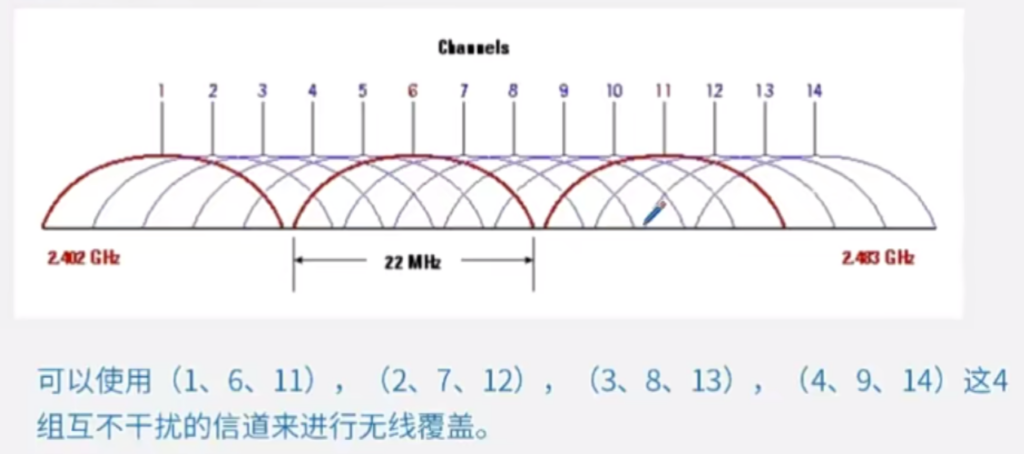
  • 2.4 GHz频段:这个频段较为拥挤,共有14个信道(在大多数国家),但实际可用的互不干扰的信道只有3个(1、6、11)。因此,在2.4 GHz频段中,需要特别注意信道的分配。
  • 5 GHz频段:这个频段拥有更多的可用信道(根据地区不同,通常有20多个),并且每个信道之间相隔更远,减少了干扰的可能性。

2. 信道规划原则

  • 最小化干扰:尽量减少相邻AP之间的信道重叠。
  • 最大化带宽:利用可用信道的最大带宽。
  • 覆盖范围:确保每个区域都能得到良好的信号覆盖。

3. 信道分配策略

3.1 2.4 GHz频段

  • 非重叠信道:选择1、6、11三个非重叠信道进行分配。
  • 覆盖范围:确保相邻AP使用不同的信道,避免信道重叠造成的干扰。
  • 密度:在高密度部署环境中,可能需要减少2.4 GHz AP的数量,以免过多的AP造成严重的干扰。

3.2 5 GHz频段

  • 更宽的信道宽度:5 GHz频段支持更宽的信道宽度(如20 MHz、40 MHz、80 MHz等),这可以提高数据传输速率。
  • 动态信道选择:使用自动信道选择功能(如DFS – Dynamic Frequency Selection),让设备自动选择最不拥挤的信道。
  • 信道间隔:确保相邻AP使用至少相隔20 MHz以上的信道,以避免邻近信道干扰。

4. 使用专业工具

  • Wi-Fi分析工具:使用专业的Wi-Fi分析工具来检测现场环境中的信道使用情况,以便做出合理的信道分配决策。
  • 网络规划软件:利用网络规划软件进行模拟和预测,以优化AP的布局和信道配置。

5. 实施建议

  • 现场测试:安装后进行现场测试,观察实际效果,并根据需要调整信道。
  • 持续监控:定期监控网络性能,根据需要调整AP位置或信道配置。

6. 注意事项

  • 干扰源:注意来自其他无线设备(如微波炉、蓝牙设备等)的干扰。
  • 法规要求:遵守当地的无线通信法规和规定,特别是在使用5 GHz频段时要注意DFS信道的要求。

示例

假设在一个小型办公室环境中,需要部署3个AP:

  • 如果使用2.4 GHz频段,可以将AP配置为使用信道1、6和11。
  • 如果使用5 GHz频段,可以将AP配置为使用不同的非重叠信道,例如149、153和157(这取决于所在地区的可用信道)。

总结

合理划分无线信道可以帮助减少干扰,提高网络性能。对于2.4 GHz频段,重点是选择非重叠信道;对于5 GHz频段,则可以利用更多的信道资源来提高带宽和减少干扰。使用专业工具进行规划和监测,可以确保最佳的网络性能。

无线发射功率与增益天线

无线发射功率指的是无线设备(如无线路由器、手机、基站等)在发送信号时所能输出的最大电能。这个功率通常以毫瓦(mW)或分贝毫瓦(dBm)来表示。在实际应用中,发射功率的大小决定了信号的覆盖范围和穿透能力:

  • 覆盖范围: 较高的发射功率意味着信号能够传播得更远,覆盖更大的区域。
  • 穿透能力: 更高的发射功率有助于信号穿透障碍物(如墙壁、金属结构等),从而改善信号质量。

然而,发射功率并不是越高越好,因为它还涉及到以下几个方面的问题:

  • 能耗: 较高的发射功率会消耗更多的能量。
  • 干扰: 大的发射功率可能会对周围的无线设备造成干扰。
  • 法规限制: 各国和地区对无线设备的发射功率有严格的规定,以确保电磁兼容性和人体健康安全。

增益天线

增益天线是指那些具有方向性或集中辐射特性的天线,能够在特定方向上集中发射或接收信号,从而增强信号强度。天线增益通常以分贝(dBi)为单位来衡量,表示相对于各向同性辐射器(理想点源)的增益。天线增益越高,信号在特定方向上的强度就越大:

  • 方向性: 增益天线通常具有方向性,意味着它们在特定的方向上集中发射信号,而非均匀地向四周发射。
  • 信号强度: 增益天线可以使信号在特定方向上更强,从而改善远程通信的效果。
  • 减少干扰: 因为信号集中在特定方向上,增益天线能够减少来自其他方向的干扰。

结合使用

在实际应用中,无线发射功率和增益天线常常结合使用,以达到最佳的通信效果。例如,在家庭无线网络中,可能需要覆盖较大的区域,这时候可以适当提高无线设备的发射功率,并使用具有增益特性的天线来改善信号质量。而在专业通信场景中,如移动基站,通常会使用高增益天线来覆盖更广阔的地理范围,并且根据实际情况调整发射功率,以满足服务质量和覆盖范围的要求。
网工 无线认证

无线认证技术

1. 开放系统认证(Open System Authentication)

  • 特点:这是一种最简单的认证方式,实际上几乎不进行任何认证。
  • 工作原理:任何客户端都可以请求与接入点(AP)关联,AP 会无条件接受。
  • 安全性:安全性较低,通常只在对安全性要求不高的公共区域使用。

2. 共享密钥认证(Shared Key Authentication)

  • 原理:客户端和 AP 事先共享一个密钥。认证过程中,AP 向客户端发送一个挑战文本,客户端使用共享密钥对挑战文本进行加密并返回给 AP,AP 验证加密结果是否正确。
  • 安全性:比开放系统认证安全性稍高,但如果共享密钥被泄露,整个网络的安全性将受到威胁。

3. WPA/WPA2 – PSK(Pre-Shared Key,预共享密钥)

  • 特点:用户在客户端和 AP 上预先配置相同的 PSK 密钥。
  • 加密方式:采用 TKIP(Temporal Key Integrity Protocol,临时密钥完整性协议)或 CCMP(Counter Mode with Cipher Block Chaining Message Authentication Code Protocol,计数器模式及密码块链消息认证码协议)进行加密。
  • 安全性:提供了比共享密钥认证更强的安全性。

4. WPA/WPA2 – Enterprise(企业版)

  • 组成:通常包括 RADIUS(Remote Authentication Dial-In User Service,远程认证拨号用户服务)服务器、认证服务器、客户端等。
  • 认证方式:支持多种认证方法,如 EAP-TLS(Extensible Authentication Protocol – Transport Layer Security,可扩展认证协议 – 传输层安全)、PEAP(Protected Extensible Authentication Protocol,受保护的可扩展认证协议)等。
  • 安全性:提供了较高的安全性,适用于企业等对安全要求较高的环境。

5. 802.1X 认证

  • 机制:基于端口的访问控制协议。
  • 工作流程:客户端在连接到网络时,需要通过认证服务器的认证才能获得网络访问权限。
  • 应用:常用于企业无线网络,与其他安全机制结合,提供更严格的访问控制。

6.Portal 认证

一、工作原理

  1. 未认证用户访问网络
    • 未通过认证的用户尝试访问网络资源时,会被重定向到 Portal 认证页面。
    • 例如,用户连接无线网络后,打开网页时会自动跳转到指定的认证页面。
  2. 输入认证信息
    • 在 Portal 认证页面上,用户需要输入认证所需的信息,如用户名、密码、验证码等。
  3. 认证服务器验证
    • 用户提交的认证信息被发送到认证服务器进行验证。
  4. 认证结果
    • 如果认证通过,用户被授权访问网络资源,并且可以正常上网。
    • 若认证失败,用户可能会看到相应的错误提示,并可能被限制访问网络。

例如,家庭无线网络可能会使用 WPA/WPA2 – PSK 认证方式,以保障一定的安全性;而大型企业的无线网络则通常采用 WPA/WPA2 – Enterprise 或 802.1X 认证方式,确保只有授权的用户和设备能够接入网络。

无线加密技术

1. WEP(Wired Equivalent Privacy,有线等效保密)

  • 特点:是最早的无线加密技术之一。
  • 加密方式:使用共享密钥对数据进行加密。
  • 安全性问题:由于其密钥管理和加密算法的缺陷,容易被破解,安全性较低,已逐渐被淘汰。

2. WPA(Wi-Fi Protected Access,Wi-Fi 保护访问)

  • 特点:作为 WEP 的改进版本推出。
  • 加密方式:采用 TKIP(Temporal Key Integrity Protocol,临时密钥完整性协议)加密算法。
  • 安全性提升:通过动态生成密钥、增加密钥长度等方式提高了安全性。

3. WPA2

  • 特点:是 WPA 的升级版,目前较为广泛使用。
  • 加密方式:支持 AES(Advanced Encryption Standard,高级加密标准)加密算法,提供更强的加密强度。
  • 安全性:被认为是相对安全的无线加密技术。

4. WPA3

  • 特点:最新的 Wi-Fi 安全标准。
  • 增强功能:包括更强大的加密、对开放网络的保护增强、防暴力破解等。
  • 适用场景:适用于对安全性要求极高的环境。

https://blog.51cto.com/u_11442747/5141964

https://support.huawei.com/enterprise/zh/doc/EDOC1100191960/55383db5

https://blog.csdn.net/qq_23435961/article/details/130973925

无感知认证

无感知认证是一种针对智能终端、在经过第一次认证后无需输入用户名和密码即可上线的认证过程,解决上网重复认证的问题。无感知认证常基于MAC地址认证。

目前,常用的无线AP供电的方案是PoE方式供电。

用无线AP支持的工作频段为2.4G和5G。

网工 无线技术

无线局域网(Wireless Local Area Network, WLAN)是一种使用无线信号(通常是射频波段)来实现局域网内的设备间通信的技术。WLAN使用户可以在没有物理连接的情况下访问网络资源,非常适合移动设备和需要灵活性的应用场景。以下是关于WLAN技术的一些关键信息:

WLAN的关键组成部分:

  1. 无线接入点 (Access Point, AP):
    • 无线接入点是WLAN中的核心设备,它负责将无线信号转换为有线网络信号,并将有线网络信号转换为无线信号。
    • 接入点通常连接到有线网络,如以太网,以实现无线设备与有线网络之间的通信。
  2. 无线路由器:
    • 无线路由器结合了路由器和无线接入点的功能,提供互联网接入并管理局域网内的无线通信。
    • 它还可能包括防火墙、网络地址转换 (NAT) 功能以及其他高级网络管理特性。
  3. 无线适配器 (Wireless Adapter):
    • 无线适配器用于将计算机或其他设备连接到WLAN。
    • 它可以是内置的(例如笔记本电脑中的无线网卡),也可以是外置的(如USB无线适配器)。

WLAN的工作原理:

  • 无线信号:
    • 无线信号通常使用2.4 GHz或5 GHz的射频频段。
    • 这些信号遵循IEEE 802.11标准的各种版本。
  • 加密和认证:
    • 为了保护数据安全,WLAN使用加密技术,如WPA2 (Wi-Fi Protected Access II) 或 WPA3。
    • 设备必须通过认证才能加入网络。
  • 漫游 (Roaming):
    • 当移动设备在不同AP之间移动时,能够自动切换到信号最强的AP,这一过程称为漫游。

IEEE 802.11标准:

  • 802.11b: 1999年发布,最高支持11 Mbps。
  • 802.11a: 1999年发布,工作在5 GHz频段,最高支持54 Mbps。
  • 802.11g: 2003年发布,兼容802.11b,同样最高支持54 Mbps。
  • 802.11n: 2009年发布,支持MIMO (Multiple-Input Multiple-Output) 技术,最高支持600 Mbps。
  • 802.11ac: 2013年发布,仅在5 GHz频段工作,最高支持1.3 Gbps。
  • 802.11ax: 2019年发布,即Wi-Fi 6,支持更高的效率和更高的吞吐量,最高支持9.6 Gbps。

其他相关技术:

  • Wi-Fi 6E: 基于802.11ax标准,增加了对6 GHz频段的支持。
  • Wi-Fi 7: 即将发布的标准,预计将进一步提高数据传输速率和网络效率。

Ad-hoc网络(也称为对等网络或自组织网络)是一种特殊的无线局域网配置,其中网络中的设备直接相互通信,不需要通过中央接入点(如无线路由器)。这种类型的网络非常适合临时或紧急情况下的应用,因为它们可以快速建立并且不需要现有的基础设施。

Ad-hoc网络的工作原理:

因此,通常需要实施一些安全措施,比如使用加密协议(如WPA2或WPA3)来保护数据。

设备发现:

当两个或多个设备进入彼此的无线传输范围内时,它们会自动发现彼此的存在。

设备通过发送探测请求(Probe Request)来寻找其他设备,并监听探测响应(Probe Response)。

网络形成:

当两台或多台设备成功检测到彼此后,它们可以协商建立一个临时的网络。

每个设备都会选择一个信道(频道)来进行通信,通常会选择一个冲突较少的信道。

直接通信:

一旦网络建立,设备之间就可以直接相互通信,无需通过中间节点。

数据包直接从源设备发送到目的设备,如果距离较远,则可能需要通过其他设备进行多跳转发。

路由协议:

Ad-hoc网络通常使用动态路由协议,如AODV (Ad hoc On-demand Distance Vector) 或 DSR (Dynamic Source Routing),来确定数据包的最佳路径。

这些协议允许设备在动态变化的环境中自动更新路由表。

安全性:

由于Ad-hoc网络的开放性质,它们可能容易受到安全威胁。

Ad-hoc网络中的路由协议是指用于在没有固定基础设施(如接入点或路由器)的情况下,帮助网络中的节点发现和维护到达其他节点的路径的算法。Ad-hoc网络路由协议需要解决网络的动态性和不稳定性问题,因为节点可以随时移动,从而改变网络的拓扑结构。以下是几种常见的Ad-hoc网络路由协议:

分类:

  1. 表驱动路由协议 (Table-driven Routing Protocols):
    • 这类协议持续维护一个完整的路由表,其中包括到达网络中每个节点的路径。
    • 表驱动协议的一个例子是 DSDV (Destination Sequenced Distance Vector)。
  2. 按需路由协议 (On-demand Routing Protocols):
    • 这类协议只在需要时才建立路由,以减少路由开销。
    • 按需协议的例子包括 AODV (Ad hoc On-demand Distance Vector) 和 DSR (Dynamic Source Routing)。
  3. 地理位置路由协议 (Geographic Routing Protocols):
    • 这类协议利用节点的位置信息来决定数据包的转发路径。
    • 地理位置路由协议的一个例子是 GPSR (Greedy Perimeter Stateless Routing)。

详细介绍几种协议:

  1. DSDV (Destination Sequenced Distance Vector):
    • DSDV 是一种表驱动路由协议,类似于传统的距离向量路由协议 RIP。
    • 每个节点定期广播其路由表,以便其他节点可以更新自己的路由信息。
    • 使用序列号机制来避免循环和旧路由信息的问题。
  2. AODV (Ad hoc On-demand Distance Vector):
    • AODV 是一种按需路由协议,只有当节点需要发送数据到某个目的地时才会发起路由发现过程。
    • AODV 使用序列号来防止路由环路,并且通过路径反转来检测断开的连接。
    • 当节点需要发送数据时,它会广播一个路由请求(RREQ),并等待接收一个路由应答(RREP)。
  3. DSR (Dynamic Source Routing):
    • DSR 也是一种按需路由协议,它使用源路由机制,即数据包中包含了到达目的地的完整路径信息。
    • DSR 维护一个缓存表来记录已知的路径,以便重用已知的有效路径。
    • 如果路径中断,DSR 会尝试找到另一条路径。
  4. GPSR (Greedy Perimeter Stateless Routing):
    • GPSR 是一种地理位置路由协议,它假设每个节点都知道自己的位置。
    • 数据包沿着最接近目的地的方向转发,如果遇到障碍物或无法继续沿直线前进时,会沿着边界转发。
    • GPSR 不需要维护状态信息,因此降低了路由开销。

特点与选择:

  • 表驱动协议:
    • 优点:较低的延迟,因为路由信息总是可用的。
    • 缺点:较高的开销,因为需要频繁更新路由表。
  • 按需协议:
    • 优点:较低的开销,因为只在需要时才建立路由。
    • 缺点:可能较高的延迟,因为需要时间来发现路由。
  • 地理位置协议:
    • 优点:适用于大范围和密集的网络,因为它们利用位置信息来优化路径选择。
    • 缺点:需要每个节点都能够定位自己,这可能需要额外的硬件支持。

选择合适的路由协议时要考虑的因素:

  • 网络规模:
    • 较大的网络可能更适合按需协议,因为它们可以减少不必要的路由更新。
  • 节点移动性:
    • 移动性高的网络可能更适合按需协议,因为节点经常移动会导致频繁的路由更新。
  • 应用需求:
    • 对于实时应用,可能需要较低的延迟,因此表驱动协议可能更为合适。

Ad-hoc网络中的路由协议是一个活跃的研究领域,新的协议和技术仍在不断发展和完善中,以应对日益增长的网络需求和挑战。