网工 加密技术、数字签名、数字信封

对称加密的过程

  1. 密钥生成
    • 在对称加密中,首先需要生成一个密钥。这个密钥将用于加密和解密数据。
    • 密钥应该足够强大,以抵御暴力破解攻击。现代对称加密算法通常使用128位、192位或256位长度的密钥。
  2. 加密过程
    • 明文:需要加密的原始数据。
    • 加密算法:选择一个对称加密算法,如AES(Advanced Encryption Standard)、DES(Data Encryption Standard)或3DES(Triple DES)等。
    • 加密:使用选定的加密算法和密钥对明文进行加密,生成密文。
  3. 解密过程
    • 密文:加密后的数据。
    • 解密算法:使用相同的加密算法进行解密。
    • 解密:使用相同的密钥对密文进行解密,恢复成原始的明文

示例

假设我们使用AES加密算法进行对称加密。

  1. 生成密钥
    • 生成一个256位的AES密钥。
  2. 加密过程
    • 明文:Hello, World!
    • 加密算法:AES-256
    • 加密:使用AES-256算法和密钥对明文进行加密,得到密文。
  3. 解密过程
    • 密文:通过加密步骤得到的密文
    • 解密算法:AES-256
    • 解密:使用相同的AES-256算法和密钥对密文进行解密,得到原始的明文Hello, World!

对称加密算法

常见的对称加密算法包括:

  1. AES(Advanced Encryption Standard):目前最广泛使用的对称加密标准之一,支持128位、192位和256位密钥长度。
  2. DES(Data Encryption Standard):早期的对称加密标准,现在被认为不够安全,已被AES取代。使用56位加密
  3. 3DES(Triple DES):通过三次应用DES算法来增强安全性。112位密钥、三个密钥k1/K2/K3 K1=K3(56*2) K2用于解密。
  4. 3DES中的K1=K3,加密过程是使用K1对M进行DES加密得到C1,然后使用K2对C1进行DES解密得到C2,最后使用K1对C2进行DES加密得到C3。
  5. IDEA (128位密钥)
  6. Blowfish:一种较早的对称加密算法,支持可变长度的密钥。
  7. Twofish:一种设计用于替代DES的对称加密算法,支持128位、192位和256位密钥长度。
  8. RC-5、RC-4

对称加密的应用场景

对称加密通常用于以下场景:

  • 数据加密:加密文件、数据库、备份等。
  • 网络通信:加密传输的数据,如SSL/TLS中的数据加密部分。
  • 即时通讯:加密聊天消息。
  • 硬件加密:加密硬件设备,如USB闪存盘、硬盘等。

对称加密有2种:置换和代换 ABC 代换为CBA ABC 转换XYZ

对称加密有常规加密算法和共享加密算法

公钥加密算法(常用于数字签名)
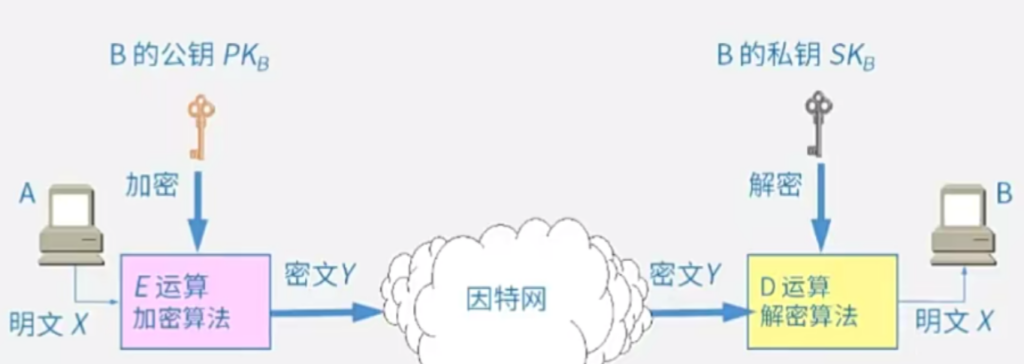
由B产生一对密钥,

RSA 算法举例

以下是一个简单的 RSA 加密算法的举例:

首先,选择两个大质数 p 和 q ,假设 p = 5 , q = 11 。

计算 n = p * q = 5 * 11 = 55 。

计算欧拉函数 φ(n) = (p - 1) * (q - 1) = 4 * 10 = 40 。

选择一个整数 e ,使得 1 < e < φ(n) ,并且 e 与 φ(n) 互质。假设 e = 7 。

计算 d ,使得 (e * d) % φ(n) = 1 。通过计算可得 d = 23 。

此时,公钥为 (n, e) ,即 (55, 7) ,私钥为 (n, d) ,即 (55, 23) 。

假设要加密的明文 m = 9 。

加密过程: c = m^e % n = 9^7 % 55 = 47 ,得到密文 c = 47 。

解密过程: m = c^d % n = 47^23 % 55 = 9 ,成功解密得到明文 m = 9 。

需要注意的是,在实际应用中,p 和 q 会选择非常大的质数,以保证加密的安全性。

DH算法(密钥交换算法)

DH 公钥加密算法
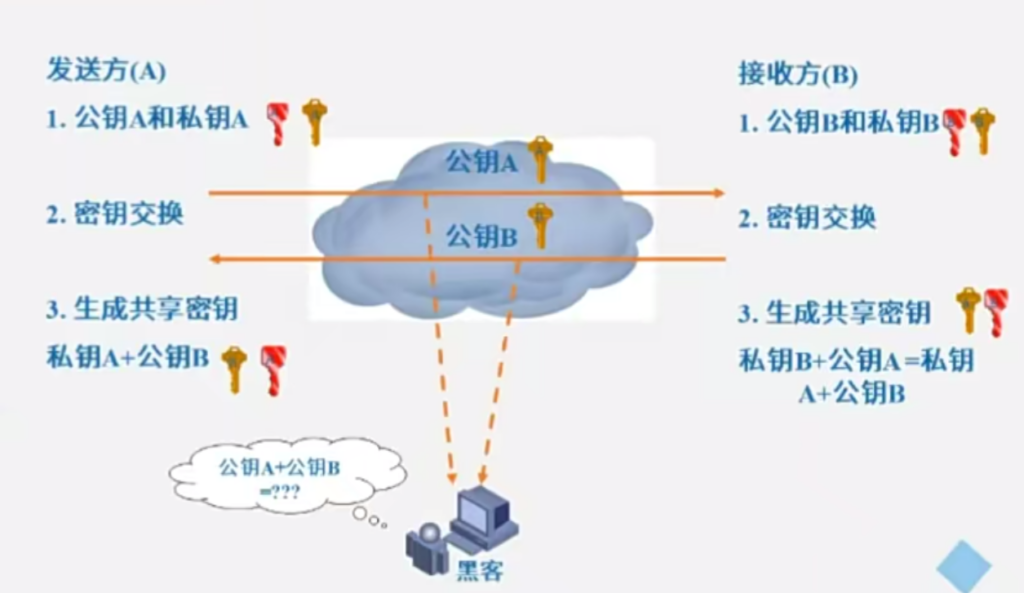
以下是一个简单的 Diffie-Hellman(DH)算法的举例:

假设 Alice 和 Bob 想要通过 DH 算法协商一个共享密钥。

首先,选取一个大的素数 p 和一个本原根 g 。假设 p = 23 , g = 5 。

Alice 选择一个秘密整数 a = 6 ,然后计算 A = g^a mod p = 5^6 mod 23 = 8 ,并将 A = 8 发送给 Bob。

Bob 选择一个秘密整数 b = 15 ,计算 B = g^b mod p = 5^15 mod 23 = 19 ,并将 B = 19 发送给 Alice。

Alice 收到 B 后,计算共享密钥 K = B^a mod p = 19^6 mod 23 = 2 。

Bob 收到 A 后,计算共享密钥 K = A^b mod p = 8^15 mod 23 = 2 。

这样,Alice 和 Bob 就成功地协商出了相同的共享密钥 K = 2 ,而在这个过程中,他们的秘密整数 a 和 b 并没有在网络中传输,攻击者即使获取了 A 、 B 、 p 和 g ,也很难通过计算得出 a 和 b ,从而保证了密钥协商的安全性。

需要注意的是,在实际应用中,p 通常是一个非常大的数,以确保安全性。

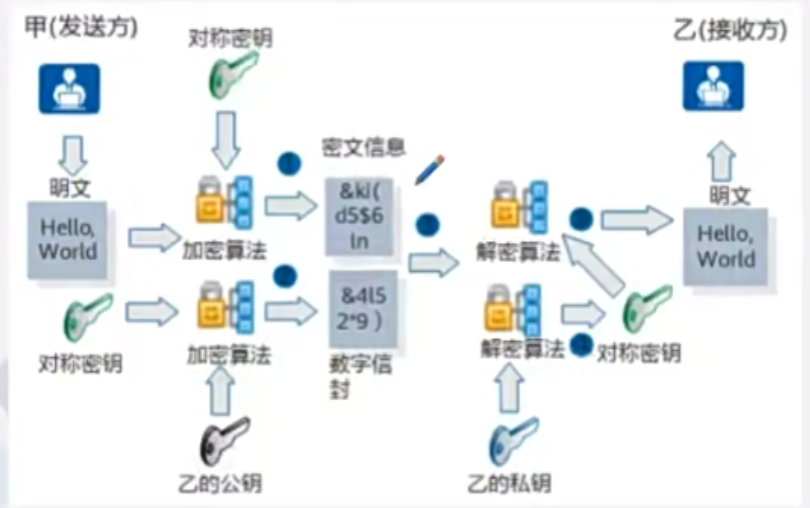
数字信封

甲事先获得乙的公钥,具体加解密过程如下:

  1. 甲使用对称密钥对明文进行加密,生成密文信息。
  2. 甲使用乙的公钥加密对称密钥,生成数字信封。
  3. 甲将数字信封和密文信息一起发送给乙。
  4. 乙接收到甲的加密信息后,使用自己的私钥打开数字信封,得到对称密钥。
  5. 乙使用对称密钥对密文信息进行解密,得到最初的明文。

数字签名

数字签名不保证信息的机密性,基于非对称加密算法,用于核实发送方的身份。这里的密文不是加密的。
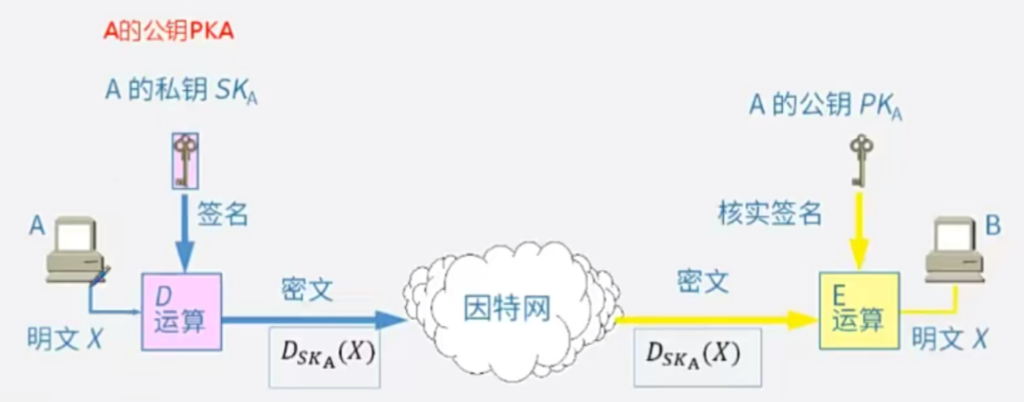
数字签名是一种用于验证数字文档的真实性和完整性的加密技术。它使用非对称加密算法来确保数据的来源可靠并且未被篡改。

数字签名与数字信封的区别

数字信封和数字签名都是在信息安全领域内广泛使用的加密技术,但它们的目的和使用场景有所不同。下面是这两种技术的主要区别:

数字信封 (Digital Envelope)

  • 目的:保护数据的机密性,即确保数据在传输过程中不被第三方窃听或读取。
  • 工作原理
    • 发送方使用一个对称加密算法(如AES)对消息进行加密。
    • 发送方再使用接收方的公钥加密这个对称密钥,形成“数字信封”。
    • 接收方使用自己的私钥解密数字信封,获取对称密钥。
    • 接收方使用对称密钥解密消息。
  • 优点:对称加密算法通常比非对称加密算法更快,因此可以有效地保护大量数据的机密性。
  • 缺点:不提供发送者身份验证或防止数据篡改的功能。

数字签名 (Digital Signature)

  • 目的:验证数据的完整性和发送者的身份,确保数据没有被篡改并且确实来自声明的发送者。
  • 工作原理
    • 发送方使用哈希函数计算消息的摘要。
    • 发送方使用自己的私钥对摘要进行加密,生成数字签名。
    • 发送方将消息和数字签名一同发送给接收方。
    • 接收方使用发送方的公钥解密数字签名,得到原始摘要。
    • 接收方独立地计算接收到的消息的摘要,并与从数字签名中解密出的摘要进行比较。
  • 优点:提供了数据完整性和发送者身份认证。
  • 缺点:通常较慢,不适合直接用于加密大量数据。

主要区别总结

  1. 用途
    • 数字信封:主要用于保护数据的机密性。
    • 数字签名:主要用于验证数据的完整性和发送者的身份。
  2. 加密密钥
    • 数字信封:使用公钥加密对称密钥,对称密钥用于加密数据。
    • 数字签名:使用私钥加密消息摘要。
  3. 解密密钥
    • 数字信封:接收方使用私钥解密数字信封获得对称密钥,然后使用对称密钥解密数据。
    • 数字签名:接收方使用发送方的公钥解密数字签名以验证其真实性。
  4. 安全性
    • 数字信封:保证数据在传输过程中的保密性。
    • 数字签名:保证数据的真实性和完整性。
  5. 效率
    • 数字信封:通过结合使用对称加密和非对称加密提高效率。
    • 数字签名:仅使用非对称加密,处理速度较慢。

在实际应用中,为了同时提供数据的机密性和完整性验证,通常会将数字信封和数字签名结合起来使用。例如,发送方先使用对称密钥加密消息,然后对这个密钥进行数字签名,最后将加密过的密钥和消息一起封装进数字信封中。接收方则先验证数字签名,确认密钥的有效性后,再使用该密钥解密消息。这样既确保了消息的机密性也验证了其完整性和来源的真实性。

哈希算法

哈希算法=报文摘要算法=HASH算法=散列算法=数字指纹

3DES 加密过程

3DES中的K1=K3,加密过程是使用K1对M进行DES加密得到C1,然后使用K2对C1进行DES解密得到C2,最后使用K1对C2进行DES加密得到C3。

ECC(Elliptic Curve Cryptography,椭圆曲线密码学)是一种基于椭圆曲线数学理论的公钥加密技术。与传统的RSA等公钥加密算法相比,ECC在相同安全强度下所需的密钥长度更短,计算效率更高,因此在资源受限的环境中(如移动设备和物联网设备)特别受欢迎。
网工 IS-IS

IS-IS(Intermediate System to Intermediate System)协议是一种链路状态路由协议,用于在网络中的路由器之间交换路由信息。它是专门为大规模网络设计的一种内部网关协议(IGP),在现代互联网和服务提供商网络中被广泛使用。下面是关于IS-IS协议的一些关键特点和概念概述:

基本概念

  1. 术语定义
    • Intermediate System (IS):在 IS-IS 中,路由器被称为 Intermediate System。
    • End System (ES):终端设备或主机被称为 End System。
  2. 区域划分
    • Level-1 IS:负责区域内路由,即在同一区域内交换路由信息。
    • Level-2 IS:负责区域间路由,即在不同区域之间交换路由信息。
    • Level-1-2 IS:同时承担 Level-1 和 Level-2 路由功能的路由器。
  3. 邻居关系
    • Point-to-point:两个 IS 直接相连形成点到点的邻居关系。
    • Broadcast Multi-access (BMA):在广播多路访问网络(如以太网)中形成的邻居关系。
    • Non-Broadcast Multi-access (NBMA):非广播多路访问网络(如帧中继)中的邻居关系。
  4. Hello 协议
    • 用于发现邻居并建立邻居关系。
    • 在点到点链路上,Hello 协议简单且频繁;在广播多路访问网络中,Hello 协议会选举一个 Designated Intermediate System (DIS) 来减少广播流量。
  5. 链路状态数据库 (LSDB)
    • 每个 IS 维护一个链路状态数据库,其中包含它所知道的所有链路的状态信息。
    • 链路状态信息通过 LSPs (Link State PDUs) 传播。
  6. 最短路径优先算法 (SPF)
    • 使用 SPF 算法计算到达目的地的最佳路径。
    • SPF 算法基于 IS-IS 的链路状态数据库来构建一棵树形结构,从而确定最优路径。

IS-IS 的优势

  • 可扩展性:适用于大型网络。
  • 快速收敛:当网络拓扑发生变化时能够快速重新计算路由。
  • 简单性:相对简单的配置和管理。
  • 多层支持:支持 IPv4 和 IPv6 等多种网络层协议。
  • 安全性:提供了认证机制来保护网络免受未经授权的访问。

应用场景

IS-IS 主要应用于服务提供商网络、大型企业网络等场景,特别是在需要支持多层协议和大规模网络部署的情况下。IS-IS 的设计使其非常适合在广域网 (WAN) 环境中使用,并且它还支持虚拟路由器冗余协议 (VRRP) 和多协议标签交换 (MPLS) 等特性。

网工 安全攻击

一句话木马

一句话木马是一种简短的脚本代码,通常用于远程控制Web服务器。这种木马之所以被称为“一句话”,是因为它的代码通常非常短小,可以轻松地通过HTTP POST请求等方式上传到Web服务器。一句话木马的主要目的是提供一个后门,使攻击者能够在没有授权的情况下访问和控制Web服务器。

常见的一句话木马形式:

php 的一句话木马:php@eval ($_POST [‘pass’])
asp 的一句话是:eval (request (“pass”))
asp 的一句话是:@Page Language=”Jscript” eval (Request.Item [“pass”],”unsafe”)

  • 防御方法:
    1. 限制文件上传类型。禁止用户上传 php 文件。
    2. 禁止上传目录的可执行权限。
    3. 禁用 eval 函数等等。
  • 4.使用WAF

APT攻击

APT (Advanced Persistent Threat,高级持续性威胁),是一种针对特定目标进行长期持续性网络攻击的攻击模式。

典型的 APT 攻击一般会带有以下特征:持续性 攻击者通常会花费大量的时间来跟踪、收集目标系统中的网络运行环境,并主动探寻被攻击者的受信系统和应用程序的漏洞。即使一段时间内,攻击者无法突破目标系统的防御体系。但随着时间的推移,目标系统不断有新的漏洞被发现,防御体系也会存在一定的空窗期 (例如设备升级、应用更新等),而这些不利因素往往会导致被攻击者的防御体系失守。

终端性:攻击者并不是直接攻击目标系统,而是先攻破与目标系统有关系的人员的终端设备 (如智能手机、PAD、(USB 等等),并窃取终端使用者的账号、密码信息。然后以该终端设备为跳板,再攻击目标系统。

针对性:攻击者会针对收集到的目标系统中常用软件,常用防御策略与产品,内部网络部署等信息,搭建专门的环境,用于寻找有针对性的安全漏洞,测试特定的攻击方法能否绕过检测。

未知性:传统的安全产品只能基于已知的病毒和漏洞进行攻击防范。但在 APT 攻击中,攻击者会利用 0DAY 漏洞进行攻击,从而顺利通过被攻击者的防御体系。

隐蔽性:攻击者访问到重要资产后,会通过控制的客户端,使用合法加密的数据通道,将信息窃取出来,以绕过被攻击者的审计系统和异常检测系统的防护。

APT 防御措施

目前,防御 APT 攻击最有效的方法就是沙箱技术,通过沙箱技术构造一个隔离的威胁检测环境,然后将网络流量送入沙箱进行隔离分析并最终给出是否存在威胁的结论。如果沙箱检测到某流量为恶意流量,则可以通知 FW 实施阻断。

内网电脑中毒常见的措施

如果是可以传播病毒类型,则断开网络、升级操作系统补丁修复漏洞、隔离主机、屏蔽相应的端口、备份数据。

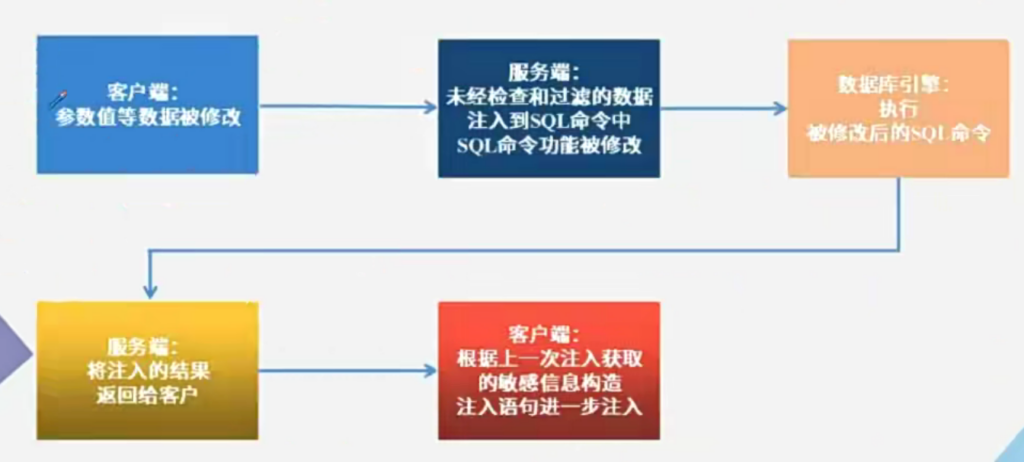
SQL 注入

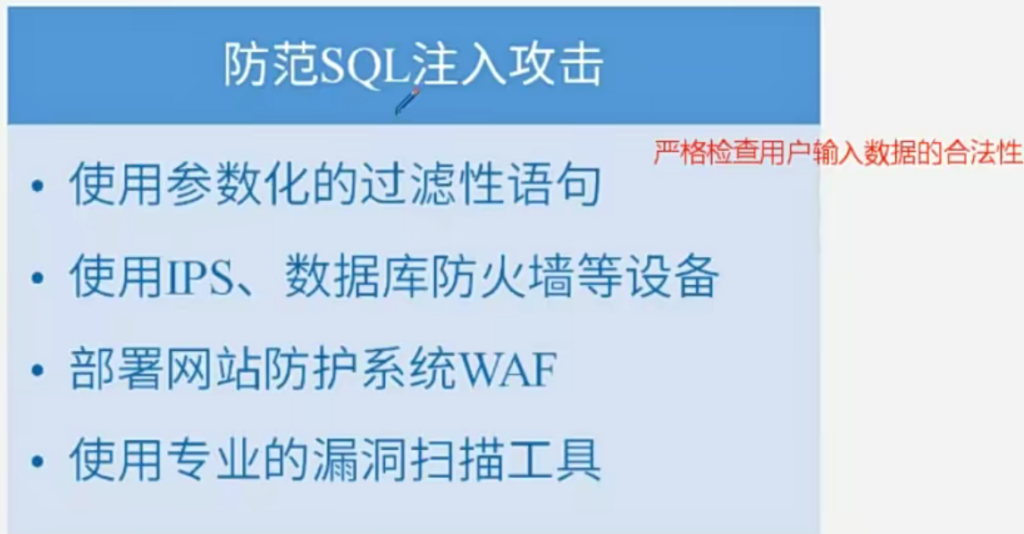
SQL注入是一种常见的安全漏洞,攻击者通过在输入中插入恶意的SQL代码来操纵数据库查询。为了防范SQL注入攻击,可以采取以下措施:

  • 1. 使用参数化查询或预编译语句
  • 参数化查询:这是最有效的防止SQL注入的方法之一。参数化查询将数据与SQL命令分离,确保用户输入不会被解释为SQL代码。
  • 预编译语句:在执行之前编译SQL语句,并绑定参数值,这样可以有效防止SQL注入。
  • 2. 输入验证和清理
  • 输入验证:对所有用户输入进行严格的验证,确保输入符合预期的格式和类型。例如,数字字段只允许数字输入。
  • 输入清理:去除或转义特殊字符(如单引号、双引号、分号等),以防止它们被用作SQL代码的一部分。
  • 3. 最小权限原则
  • 数据库用户权限:为应用程序使用的数据库用户分配最小必要的权限。例如,如果应用只需要读取数据,则不要赋予其写入或删除数据的权限。
  • 限制敏感操作:避免使用管理员级别的账户运行应用程序,而是使用具有有限权限的账户。
  • 4. 存储过程
  • 使用存储过程:存储过程可以在数据库服务器上预先定义并编译,减少SQL注入的风险。但是,需要注意的是,即使使用存储过程,仍然需要正确处理输入参数,否则仍可能受到注入攻击。
  • 5. 错误信息管理
  • 隐藏详细错误信息:不要向用户显示详细的错误信息,因为这些信息可能包含有助于攻击者的信息。应该记录错误日志并在前端显示通用的错误消息。
  • 6. 使用ORM(对象关系映射)框架
  • ORM框架:使用如Hibernate、Entity Framework等ORM框架可以帮助开发者自动处理SQL查询,从而减少SQL注入的风险。但需要注意的是,即使是ORM框架,也需要正确配置和使用。
  • 7. Web应用防火墙(WAF)
  • WAF:部署Web应用防火墙可以检测并阻止一些常见的SQL注入攻击。WAF可以作为额外的安全层,但它不能替代上述其他防护措施。
  • 8. 定期安全审计和更新
  • 代码审查:定期进行代码审查,检查是否有潜在的SQL注入漏洞。
  • 安全补丁:及时更新和打补丁,特别是数据库管理系统和应用程序框架的安全补丁。
  • 9. 使用安全编码实践
  • 培训开发人员:确保开发人员了解SQL注入的风险,并掌握预防SQL注入的最佳实践。
  • 遵循安全编码指南:遵守OWASP(开放网络应用安全项目)等组织提供的安全编码指南

网络钓鱼

网络钓鱼是一种常见的网络安全威胁,攻击者通过伪装成可信实体(如银行、社交媒体平台或其他服务提供商)来诱骗用户提供敏感信息,如用户名、密码或信用卡信息。以下是一些有效的防范措施:

  • 1. 教育和培训
  • 用户意识:定期对员工和用户进行安全意识培训,教育他们识别钓鱼邮件、短信和网站的特征。
  • 模拟演练:通过模拟钓鱼攻击来测试员工的反应,并提供反馈和进一步的培训。
  • 2. 使用多因素认证(MFA)
  • 增强安全性:启用多因素认证可以增加账户的安全性,即使密码被窃取,攻击者也难以访问账户。
  • 3. 验证发送者身份
  • 检查发件人地址:仔细检查电子邮件的发件人地址,确保它与官方域名一致。
  • 警惕紧急请求:对任何要求立即采取行动或包含紧迫性的消息保持警惕。
  • 4. 不点击可疑链接
  • 手动输入URL:如果收到需要登录某个网站的邮件,不要点击邮件中的链接,而是手动输入官方网站的URL。
  • 鼠标悬停检查:将鼠标悬停在链接上查看其实际指向的URL,以确保其真实性。
  • 5. 检查网站的安全性
  • HTTPS:确保网站使用HTTPS协议,这表示数据传输是加密的。
  • 安全证书:检查网站的安全证书是否有效,避免访问没有有效证书的网站。
  • 6. 安装和更新安全软件
  • 防病毒软件:安装并定期更新防病毒软件,以检测和阻止恶意软件。
  • 防火墙:配置和使用防火墙来监控和控制网络流量。
  • 7. 谨慎处理个人信息
  • 保护个人数据:不要轻易在不可信的网站上输入个人信息,尤其是敏感信息。
  • 隐私设置:在社交媒体和其他在线平台上加强隐私设置,限制个人信息的公开程度。
  • 8. 使用垃圾邮件过滤器
  • 邮件过滤:使用垃圾邮件过滤器来自动筛选出潜在的钓鱼邮件。
  • 黑名单:将已知的钓鱼邮件发送者加入黑名单。
  • 9. 报告可疑活动
  • 内部报告机制:建立一个简单易用的内部报告机制,鼓励员工报告可疑邮件或活动。
  • 外部报告:向相关机构(如ISP、反欺诈组织等)报告可疑的钓鱼活动。
  • 10. 使用最新的浏览器和操作系统
  • 保持更新:使用最新版本的浏览器和操作系统,因为这些版本通常包含了最新的安全补丁和防护措施。
  • 11. 双重检查信息
  • 独立验证:对于涉及金钱交易或重要信息变更的请求,通过其他渠道(如电话)独立验证信息的真实性。
  • 12. 避免使用公共Wi-Fi
  • 安全连接:尽量避免在公共Wi-Fi网络上进行敏感操作,因为这些网络可能不安全。

网络常见防护设备

  • 根据公安部要求,公司需要针对某业务系统开展等保三级测评,结合该公司网络拓扑图,需要购置相关安全设备。
  • 针对要求点“应在关键网网络节点检测、防止或限制从外部或内部发起的网络攻击行为”选购的设备是(IPS/IDS);
  • 针对要求点“应能对远程访问的用户行为、访问互联网的用户行为等单独进行行为审计和数据分析”选购的设备是(安全审计);
  • 针对要求点“应对系统管理员进行身份鉴别,只允许其通过特定的命令或操作界面进行系统管理操作,并针对这些操作进行审计”选购的是设备是(堡垒机);
  • 针对要求点“应能发现可能存在的已知漏洞,并在经过充分测试评估后,及时修补漏洞”选购的设备是(漏洞扫描器)。

网工 网络攻击

1、端口扫描

Nmap (Network Mapper)

  • 简介:Nmap 是一款非常流行的开源端口扫描工具,可以进行各种类型的端口扫描,包括TCP SYN扫描、TCP Connect扫描、UDP扫描等。Nmap 还可以进行操作系统检测、服务版本检测等功能。
  • 命令示例:bash深色版本1nmap -sS -p 1-1024 192.168.1.1这条命令使用TCP SYN扫描方式扫描目标IP地址192.168.1.1的1到1024号端口。

Masscan

  • 简介:Masscan 是一款超高速的大规模端口扫描工具,可以以每秒数百万个端口的速度进行扫描,适用于大规模网络环境。
  • 命令示例masscan 192.168.1.0/24 -p 1-1024 --rate=10000

2、arp欺骗攻击、dns欺骗攻击、dhcp欺骗攻击

ARP欺骗(ARP Spoofing)是一种网络攻击方式,攻击者通过发送伪造的ARP应答报文,使得网络上的一个或多个主机误以为某个MAC地址对应的是另一个主机的IP地址。这种攻击可以用来拦截数据包,或者让目标主机与网络上的其他主机失去联系。下面是ARP欺骗攻击的基本原理:

ARP的工作原理

在理解ARP欺骗之前,首先需要了解ARP是如何工作的。ARP(Address Resolution Protocol)用于将网络层使用的IP地址解析为链路层使用的硬件地址(即MAC地址)。当一台主机想要向另一台主机发送数据包时,如果不知道目标主机的MAC地址,则会发送一个ARP请求广播,询问哪个设备拥有特定的MAC地址。网络上拥有该MAC地址的设备会回应一个ARP应答,其中包含其MAC地址。

ARP欺骗的过程

  1. 监听网络流量: 攻击者首先会监听网络上的ARP请求和应答,以便找到潜在的目标主机和网关。
  2. 伪造ARP应答: 攻击者随后会向目标主机发送伪造的ARP应答报文,声称自己拥有某个特定的IP地址(通常是网关的IP地址)。例如,攻击者会发送一个ARP应答,告诉主机A:“我是192.168.1.1(网关的IP地址),我的MAC地址是XX:XX:XX:XX:XX:XX(攻击者的MAC地址)”。
  3. 中间人攻击(Man-in-the-Middle Attack): 一旦主机A接受了这个虚假的ARP应答,它就会开始将数据包发送到攻击者的MAC地址,而不是真正的网关。同时,攻击者也会向网关发送类似的虚假ARP应答,声称自己是主机A。这样,所有从主机A到网关以及从网关到主机A的数据包都会经过攻击者的机器。
  4. 数据包拦截: 攻击者可以读取、修改或丢弃这些数据包,从而实现对网络通信的监视和操控。

ARP欺骗的影响

  • 数据泄露: 攻击者可以窃听网络流量,获取敏感信息。
  • 拒绝服务: 如果攻击者选择不转发数据包或延迟转发,会导致目标主机无法正常通信。
  • 中间人攻击: 攻击者可以在通信双方之间插入自己,修改或注入恶意数据。

防范ARP欺骗的方法

  • 使用静态ARP表: 将已知的IP地址和MAC地址绑定在一起,避免动态ARP解析。
  • ARP防护技术: 如ARP Inspection(DAI)和Dynamic ARP Inspection(DAI),可以帮助验证ARP应答的有效性。
  • 网络分段: 通过VLAN等手段将网络分割成更小的部分,限制ARP欺骗的影响范围。

3、DHCP snooping 技术

通过 DHCP Snooping 来控制 DHCP 请求跟应答报文的交互,防止仿冒的 DHCP 服务器为 DHCPClient 分配 IP 地址以及其他配置信息。

1、全局使能 DHCP Snooping 业务
<HUAWEI> system-view
[HUAWEI] dhep enable
[HUAWEI] dhep snooping enable

2、用户侧端口配置 DHCP Snoopn 能,DHCP Snooping 也可以在 VLAN 内配置,可以根据需要进行选择。
[HUAWEI] interface GigabitEthemet 8/0/1
[HUAWEI-GigabiEthemet8/0/1] dhep snooping enable

3、连接 DHCP 服务器的端口配置成信任端口
[HUAWEI] interface GigabitEthermnet 8/0/10
[HUAWEI-GigabitEthem et8/0/10] dhcp snooping trusted

4、Dos/DDos 攻击

拒绝服务攻击名称 说明
SYN Flood 攻击 利用 TCP 三次握手的一个漏洞向目标计算机发动攻击。攻击者向目标计算机发送 TCP 连接请求(SYN 报文),然后对于目标返回的 SYN-ACK 报文不作回应。目标计算机如果没有收到攻击者的 ACK 回应,就会一直等待,形成半连接,直到连接超时才释放。攻击者利用这种方式发送大量 TCP SYN 报文,让目标计算机上生成大量的半连接,迫使其大量资源浪费在这些半连接上。目标计算机一旦资源耗尽,就会出现速度极慢、正常的用户不能接入等情况。攻击者还可以伪造 SYN 报文,其源地址是伪造的或者不存在的地址,向目标计算机发起攻击。

Ping os Death
网络设备对数据包的大小是有限制的,IP 报文的长度字段为 16 位,即 IP 报文的最大长度为 65535 字节。如果遇到大小超过 65535 字节的报文,会出现内存分配错误,从而使接收方死机。攻击者只需不断的通过 Ping 命令向攻击目标发送超过 65535 字节的报文,就可以使目标对象的 TCP/IP 堆栈崩溃,致使接收方死机。

Teardrop
攻击者获取 IP 数据包后,把偏移字段设置成不正确的值,接收端在收到这些分拆的数据包后,就不能按数据包中的偏移字段值正确组合出被拆分的数据包,这样,接收端会不停的尝试,以至操作系统因资源耗尽而崩溃。

smurf 攻击
攻击者向目标网络发送 ICMP 应答请求报文,该报文的目标地址设置为目标网络的广播地址,这样,目标网络的所有主机都对此 ICMP 应答请求作出答复,导致网络阻塞。Smurf 攻击

Smurf 攻击是一种分布式拒绝服务 (DDoS) 攻击的一种形式,它利用了 Internet 控制消息协议 (ICMP) 中的一个漏洞,该漏洞存在于早期的网络设备和操作系统中。这种攻击可以放大攻击者的网络流量,从而对目标主机造成严重的带宽消耗和服务中断。

攻击原理

放大效果:因为每个主机都会向受害者发送响应,这实际上产生了放大效果。例如,如果攻击者发送了一个 60 字节的 ICMP 请求,而每个响应的平均大小是 200 字节,那么如果有 100 台主机响应,则会产生大约 20,000 字节的流量,远远超过原始请求的大小。

伪造 ICMP 回显请求(Ping 请求):攻击者向一个或多个中间网络(通常是大型网络,如 ISP 网络)中的广播地址发送伪造的 ICMP 回显请求(即 ping 请求)。这些请求的源 IP 地址被篡改,使之看起来像是来自目标受害者的 IP 地址。

广播回显响应:中间网络中的每台主机都会响应这个广播请求,向被篡改的源 IP 地址(实际上是受害者)发送 ICMP 回显响应。

Winunuke
利用了 Windows 操作系统的一个漏洞,向这个 139 端口发送一些携带 TCP 带外(OOB)数据报文,但这些攻击报文与正常携带 OOB 数据报文不同的是,其字段与数据的实际位置不符,即存在重叠,Windows 操作系统在处理这些数据的时候,就会崩溃。

5、防DDOS 攻击 (无法彻底根治)

1.拒绝服务攻击(DoS攻击)和分布式拒绝服务攻击(DDoS攻击)的区别在于攻击者的数量和方式。 2.DoS攻击由单个攻击者发起,通过大量虚假请求耗尽目标系统的资源。 3.DDoS攻击由多个攻击者协同发起,利用大量肉鸡联合发起攻击,成倍提高攻击规模。 4.防范拒绝服务攻击的措施包括部署防火墙、IPS入侵防御系统、CDN内容分发网络等。 5.CDN技术通过分散攻击流量和降低主服务器的压力,提高网络的防御能力和恢复速度。


抗 DDoS 设备 防火墙、IPS
. 部署内容分发网络 CDN

购买流量清洗服务或流量清洗设备
・网站防护系统 WAF,WAF 防护应用层流量的拒绝服务攻击,适合防御 HTTP Get 攻击等。注意:WAF 服务并不提供针对四层及以下流量的防护,例如:ACK Flood、UDP Flood 等攻击,这类攻击建议使用 DDoS 及 IP 高防服务进行防护。
・网络架构上做好优化,采用负载均衡分流。

6、SQL注入

7、跨站脚本攻击

跨站脚本攻击(Cross Site Scripting) 其原理是攻击者向有 XSS 漏洞的网站中输入(传入)恶意的 HTML 代码,当其他用户浏览该网站时,这段 HTML 代码会自动执行,从而达到攻击的目的。如,盗取用户 Cookie、破坏页面结构、重定向到其他网站等。

XSS 防御
・验证所有输入数据,有效检测攻击。

对所有输出数据进行适当的编码,以防止任何已成功注入的脚本在浏览器端运行。 部署WAF、IPS 等专业设备。

网工 安全-病毒

计算机病毒是一种恶意软件,它能够自我复制并感染其他计算机程序或文件。计算机病毒具有多种特性,这些特性使得它们能够传播、隐藏和造成损害。以下是计算机病毒的一些主要特性:

  1. 自我复制能力 (Self-replication)
    • 计算机病毒能够自我复制并将副本植入其他程序或文件中。
    • 它们通常利用宿主程序的执行机会来传播自身。
  2. 隐蔽性 (Stealth)
    • 计算机病毒往往尽力避免被用户或安全软件发现。
    • 它们可能使用多种技术来隐藏自己的存在,例如修改文件的时间戳、隐藏文件属性等。
  3. 激活条件 (Activation Conditions)
    • 许多计算机病毒包含触发机制,只在满足特定条件时才会激活并执行其恶意行为。
    • 这些条件可以是日期、时间、特定的系统事件等。
  4. 破坏性 (Destructiveness)
    • 一旦激活,计算机病毒可能会执行各种恶意行为,如删除文件、破坏硬盘分区表、显示警告消息等。
    • 有些病毒可能只是引起轻微的干扰,而有些则可能导致系统崩溃。
  5. 传染性 (Infectivity)
    • 计算机病毒能够从一台计算机传播到另一台计算机。
    • 传播途径包括网络共享、电子邮件附件、移动存储设备等。
  6. 变种 (Variants)
    • 很多计算机病毒会有多个变种,这些变种通常是对原始病毒进行了一些小的修改。
    • 变种的存在使得病毒更加难以检测和清除。
  7. 多态性 (Polymorphism)
    • 一些高级病毒能够改变自身的代码结构,每次复制时都会产生不同的版本。
    • 这种特性使得传统的基于特征码的检测方法难以奏效。
  8. 驻留内存 (Resident in Memory)
    • 有些病毒在启动时加载到内存中,并在那里驻留,随时准备感染新程序或文件。
    • 这种特性使得病毒即使在没有磁盘访问权限的情况下也能传播。
  9. 加密 (Encryption)
    • 一些病毒会使用加密技术来隐藏自己的代码。
    • 加密后的病毒代码更难以被检测工具识别。
  10. 社会工程学 (Social Engineering)
    • 计算机病毒有时也会利用社会工程学技巧来诱骗用户下载或打开含有病毒的文件。
    • 例如,通过伪装成合法软件或诱骗用户点击链接。

病毒的类型

计算机病毒根据其特性和行为可以分为多种类型。下面是一些常见的计算机病毒类型及其特点:

  1. 引导区病毒 (Boot Sector Viruses)
    • 这类病毒感染计算机的引导扇区或MBR(主引导记录)。
    • 当计算机启动时,病毒会随之加载并感染系统。
  2. 文件病毒 (File Viruses)
    • 这类病毒感染可执行文件(如.EXE或.COM文件)。
    • 当用户运行这些被感染的文件时,病毒会执行并可能进一步感染其他文件。
  3. 宏病毒 (Macro Viruses)
    • 宏病毒利用文档文件(如Word或Excel文件)中的宏功能来传播。
    • 用户打开被感染的文档时,宏病毒会自动执行并感染其他文档或传播到其他计算机。
  4. 特洛伊木马 (Trojan Horses)
    • 特洛伊木马伪装成合法软件,但隐藏有恶意代码。
    • 它们通常不会自我复制,而是依赖于用户的交互来传播。
  5. 蠕虫 (Worms)
    • 蠕虫是一种独立的恶意程序,不需要寄生在其他程序上。
    • 它们能够通过网络自动传播,通常利用漏洞进行扩散。
  6. 多态病毒 (Polymorphic Viruses)
    • 这类病毒每次感染时都会改变其代码,以逃避检测。
    • 它们使用加密或其他技术来改变自身的外观,使得传统的特征码检测失效。
  7. 变形病毒 (Metamorphic Viruses)
    • 这是一种更高级的多态病毒,它不仅改变自身的代码,而且还改变其解码算法。
    • 这使得变形病毒比多态病毒更难检测。
  8. 寄生病毒 (Parasitic Viruses)
    • 寄生病毒依附在其他程序上,当宿主程序被执行时,病毒也跟着执行。
    • 这类病毒通常感染可执行文件或系统文件。
  9. 目录病毒 (Directory Viruses)
    • 这类病毒会修改文件目录信息,使文件看起来像是未被感染的。
    • 它们通过隐藏真实的文件并替换为病毒副本来传播。
  10. 复合病毒 (Composite Viruses)
    • 复合病毒结合了多种类型的病毒特性,如引导区病毒和文件病毒的组合。
    • 这种病毒可能同时感染引导扇区和文件。
  11. 逻辑炸弹 (Logic Bombs)
    • 逻辑炸弹是一种程序,它在特定条件下执行恶意行为。
    • 例如,当系统日期达到某个特定值时,逻辑炸弹会触发并执行其恶意行为。
  12. 时间炸弹 (Time Bombs)
    • 时间炸弹与逻辑炸弹类似,但它们通常与时间相关联。
    • 它们会在特定的时间点触发并执行恶意行为。
  13. 后门病毒 (Backdoor Viruses)
    • 后门病毒创建系统或应用程序中的秘密入口,允许远程访问或控制。
    • 这类病毒通常用于窃取数据或作为其他恶意活动的跳板。
  14. Rootkit
    • Rootkit是一种恶意软件,它可以隐藏其他恶意软件的存在,使其难以被检测和清除。
    • 它们通常用于维持持久的访问权。
  15. 勒索软件 (Ransomware)
    • 勒索软件是一种恶意软件,它通过加密用户的数据并要求支付赎金来解锁。
    • 这类病毒通常通过电子邮件、恶意广告或漏洞利用来传播。

木马

木马是如何攻击的?

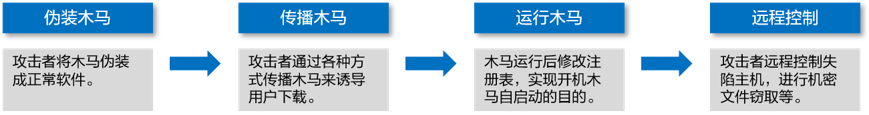
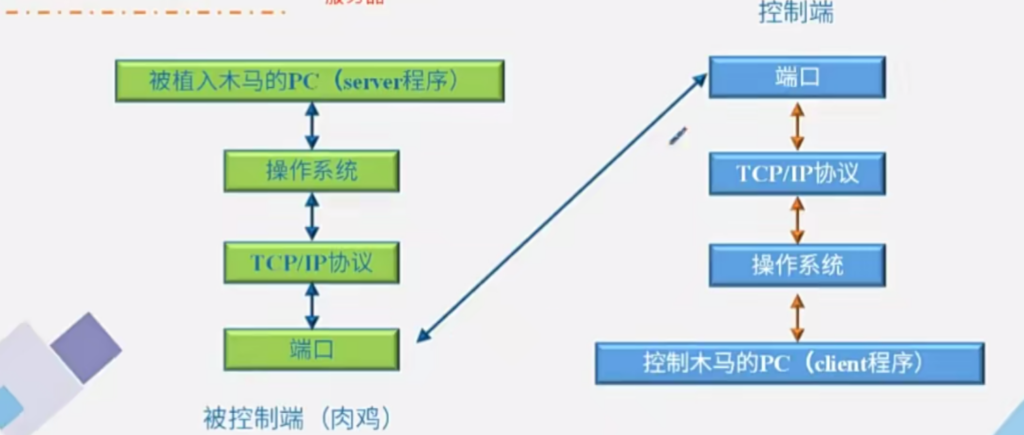
木马通常采取下图方式实施对用户计算机的攻击:

木马的攻击流程

文件可以被复制、屏幕可以被观察、键盘击键可以被记录,木马不能被复制、不具有传染性。反弹性木马指木马上线后主动发起连接到控制端。

病毒防御技术

计算机病毒的预防方法:
1、安装杀毒软件及网络防火墙 (或者断开网络),及时更新病毒库;
2、及时更新操作系统的补丁;
3、不去安全性得不到保障的网站;
4、从网络下载文件后及时杀毒;
5、关闭多余端口,做到使电脑在合理的使用范围之内;
6、不要使用修改版的软件,如果一定要用,请在使用前查杀病毒 & 木马,以确保安全。