网工 线路测试

双绞线的测试指标

对双绞线进行测试的指标有:近端串扰、通断、线对时延差、衰减、回波损耗等指标;回波损耗既可以作为电缆的测试指标也可以作为光纤的测试指标。

OTDR 可以在光纤的一端测试光纤的损耗

丢包率

丢包率是指在网络在70%流量负荷情况下,由于网络性能问题造成部分数据包无法被转发的比例。

光纤的测试指标

oTDR

TDR

https://item.jd.com/10067934727191.html

一般市面上OTDR 已经支持TDR的功能,

OTDR(Optical Time Domain Reflectometer),光时域反射仪,是利用光线在光纤中传输时的瑞利散射和菲涅尔反射所产生的背向散射而制成的精密的光电一体化仪表,它被广泛应用于光缆线路的维护施工之中,可进行光纤长度、光纤的传输衰减、接头衰减和故障定位等的测量。

TDR(Time Domain Reflectometry),时域反射仪,一种对反射波进行分析的遥控测量技术,在遥控位置掌握被测量物体的状况。在网络介质测试中可用于测试电缆断点。

BERT(Bit Error Ratio Tester),误码率测试仪,用于测试网络传输中的误码率。

Sniffer是一种网络数据嗅探器,是一种基于被动监听原理的网络分析方式。使用这种技术方式,可以监视网络的状态、数据流动情况以及网络上传输的信息。

流量控制

内网存在大量P2P、流媒体、网络游戏等应用,这些应用有一个共同的特点,产生大量数据堵塞网络,占用正常的网络应用带宽。现有的流控技术分为两类,一种是传统的流控方式,通过路由器、交换机的QoS模块实现基于源地址、目的地址、源端口、目的端口以及协议类型的流控,属于四层流控;

另一种是智能流控方式,通过专业的流控设备实现基于应用层的流控,属于七层流控。 流量控制设备布置在接入交换机与汇聚交换机之间或者部署在汇聚交换机与核心交换机之间都只能对局域网一小部分用户的非关键应用产生抑制效果,流控的作用非常有限。在核心交换机之间部署流控设备,对网络出口流量的控制起不到有效控制,网络出口依然会产生拥塞。

网络测试

网络系统测试主要是测试网络是否为应用系统提供了稳定、高效的网络平台,如果网络系统不够稳定,网络应用就不可能快速稳定。对常规的人以太网进行系统测试,主要包括系统连通性、链路传 输速率、丢包率、传输时延及链路层健康状况测试等基本功能测试。

所有联网的终端都必须按使用要求全部连通。

连通性测试方法一般有:

①将测试工具连接到选定的接入层设备的端口,即测试点;

②用测试工具对网络的关键服务器、核心层和汇聚层的关键网络设备(如交换机和路由器),进行10次Ping测试,每次间隔1s,以测试网络连通性。测试路径要覆盖所有的子网和VLAN。

③移动测试工具到其他位置测试点,重复步骤②,直到遍历所有测试抽样设备。

抽样规则以不低于接入层设备总数10%的比例进行抽样测试,抽样少于10台设备的,全部测试;每台抽样设备中至少选择一个端口,即测试点应能够覆盖不同的子网和VLAN。

合格标准分为单项合格判断和综合合格判断两种。

单项合格判断:测试点到关键节点的Ping测试连通性达到100%时,则判定单点连通性符合要求。

综合合格判断:所有测试点的连通性都达到100%时,则判定系统的连通性符合要求;否则判定系统的连通性不符合要求。

在网络安全检测中,将多个子网断开后分别作为独立的网络进行测试,属于(分段)检查。

不是隔离检查。

网络资源的命名

对网络资源进行命名,并分配具体名称时,需要遵循一些特定的原则: 增强易用性,名字应该简短、有意义、无歧义,用户可以很容易地通过名称来对应各类资源,例如交换机使用sw作为开头、服务器使用srv、路由器使用rt等; 名字可以包含位置代码,设计人员可以在名字模型中加入特定的物理位置代码,例如第几分公司、总部等特殊的代码; 名字中应尽量避免使用连字符、下划线、空格等不常用字符。 名字不应该区分大小写,这样会导致用户使用的不方便。

网工 错题整理07 -存储

磁盘条带的深度与大小

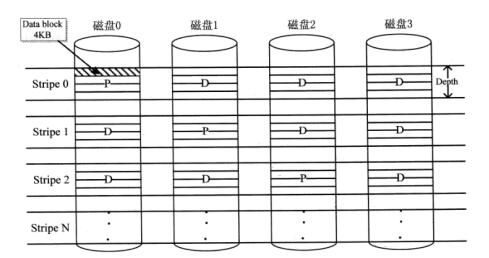
图2-1为某台服务器的RAID(Redundant Array of Independent Disk,独立冗余硬盘阵列)示意图,一般进行RAID配置时会根据业务需求设置相应的RAID条带深度和大小,本服务器由4块磁盘组成,其中P表示校验段、D表示数据段,每个数据块为4KB,每个条带在一个磁盘上的数据段包括4个数据块。

[问题1](6分)

图2-1所示的RAID方式是(1),该RAID最多允许坏(2)块硬盘而数据不失,通过增加(3)可以减小磁盘故障对数据安全的影响。

RAID 的方式为RAID5 ,最多允许坏一块磁盘、通过增加热备盘减小磁盘故障对数据安全的影响

[问题2]

  1. 图2-1 所示,RAID 的条带深度是(4)KB,大小是(5)KB。
  2. 简述该RAID方式的条带深度大小对性能的影响。

[问题3](5分)

图2-1所示的RAID方式最多可以并发(6)个I/O写操作,通过(7)措施可以提高最大并发数,其原因是(8)。

[问题3](7分) 某天,管理员发现该服务器的磁盘0故障报警,管理员立即采取相应措施进行处理。

  1. 管理员应采取什么措施?
  2. 假设磁盘0被分配了80%的空间,则在RAID重构时,未被分配的20%空间是否参与重构?请说明原因。

参考答案:

【问题1】(6分)

(1)RAID5 (2)1块 (3)热备

【问题2】(5分)

(4)16 (5)64

减小条带大小:由于条带大小减小了,则文件被分成了更多、更小的数据块。数据会被分散到更多的硬盘上存储,因此提高了传输的性能,但是由于要多次寻找不同的数据块,磁盘定位的性能就下降了。

加大条带大小:与减小条带大小相反,会降低传输性能,提高定位性能。

【问题3】(7分)

(6)2 (7)增加磁盘

(8)RAID5 将数据分别存储在RAID各硬盘中,因此硬盘越多,并发数越大。

【问题4】(7分)

  1. 更换同型号硬盘
  2. 参与重构。RAID 磁盘重构时会读取其它磁盘的数据数据进行XOR校验,计算故障磁盘的数据块,并写入需要重构的磁盘,包括所有已分配和未分配的磁盘空间。

磁盘更换

存储系统的硬盘指示灯显示为红色,通常是一种比较严重的警告提示。从4个选项来看,应该是硬盘故障。对于硬盘故障而言,存储系统最基本的解决办法是更换同型号同容量的硬盘。

案例2

某银行上海中心机房是某行信息化运行的核心。机房服务承载了该行的大量业务系统,这些系统在运行过程中产生了大量的数据,而这些数据是银行业务的核心和最重要的资产之一。为保证该银行的操作系统、集群软件及应用、数据库等正常运行,需要提供额外的大数据量存储,而原有的存储容量、负载都无法满足信息迅猛增长及对存储系统高性能、高可用性的要求。

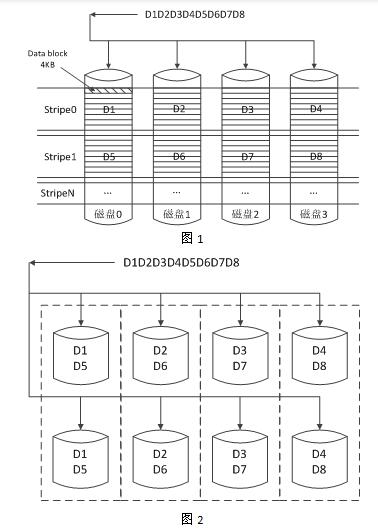
为此,银行向某集成商购买了一套SAN存储系统。当存储设备到货时,集成商技术员小李拟按图1方式构建RAID级别。而存储厂商工程师朱工认为需要按图2方式构建RAID级别。其中,Di表示数据段,Pi表示校验段。

【问题1】(5分)

图1所示的RAID方式是(RAID0) ,请简述该方式的优缺点。

RAID0的优点是读写性能将是单个磁盘读取性能的N倍,且磁盘空间的存储效率最大(100%);RAID0的缺点:不提供数据冗余保护,一旦数据损坏,将无法恢复。

【问题2】(5分)

图2所示的RAID方式是(2) ,请简述该方式的优缺点。

RAID10的优点是既利用了RAID0极高的读写效率,又利用了RAID1的高可靠性。

RAID10的缺点是比较浪费磁盘空间。

【问题3】(4分)

结合项目实际,请指出小李和朱工的构建RAID方式,哪一种最合适,并说明理由。

朱工方案最合适;银行数据非常重要,需要更可靠的RAID 10来保障。

【问题4】(5分)

存储厂商刘工指出,朱工的构建RAID方式存在安全隐患,还需要为每个RAID组分配一块HotSpare盘。这种配置HotSpare盘的方式属于全局方式还是局部方式?请简述HotSpare盘的功能。

局部热备盘(2分)。

HotSpare盘(热备盘)是在建立RAID的时候,制定一块空闲、加电并待机的磁盘为热备盘。热备盘平常不操作,当某一个正在使用的磁盘发生故障后,该磁盘将马上代替故障盘,并自动将故障盘的数据重构在热备盘上。热备盘分为全局热备盘和局部热备盘。

(1)全局热备盘:针对整个阵列,对阵列所有RAID组起作用。

(2)局部热备盘:只针对特定的一个RAID组起作用。

【问题5】(4分)

图1 所示,RAID 的条带深度是(32)KB,条带宽度是(4)。

条带深度就是一个segment所包含数据块或者扇区的个数或者字节容量。

条带宽度:是指可以同时读、写条带数量,等于RAID中的物理硬盘数量。

【问题6】(2分)

RAID5中最低需要(3)块盘才能实现写并发。

HOTSPARE 的部署方式

磁盘Hot Spare(热备盘)可以配置为局部(Dedicated/Local)或全局(Global)。

  1. 局部热备盘 (Dedicated/Local Hot Spare):
    • 局部热备盘是专门为某个RAID阵列预留的备用磁盘。
    • 当这个特定RAID阵列中的任何一个磁盘发生故障时,局部热备盘会自动顶替故障磁盘的位置。
    • 局部热备盘只能服务于它所关联的那个RAID阵列,不能被其他阵列使用。
  2. 全局热备盘 (Global Hot Spare):
    • 全局热备盘可以为多个RAID阵列提供服务。
    • 如果任何一个与该全局热备盘相关联的RAID阵列中的磁盘出现故障,全局热备盘都可以顶替故障磁盘。
    • 这种方式提供了更灵活的故障恢复选项,因为一个热备盘可以支持多个阵列,但是一旦被激活替换了一个故障磁盘,就不能再作为其他阵列的热备盘了。

在选择使用哪种类型的热备盘时,需要考虑存储系统的具体需求、可用的磁盘数量以及成本效益等因素。全局热备盘通常更经济,因为它减少了所需的总磁盘数量;而局部热备盘则提供了针对单个RAID阵列的专用保护。

案例2:

随着信息化技术应用的快速发展,高校的信息化系统也日趋完善,各种学习平台、教学、办公、管理平台都运行在数据中心,一旦数据中心发生故障,将影响到全校信息化系统的正常运转。面对这些情况,需要认真设计数据中心建设改造方案。

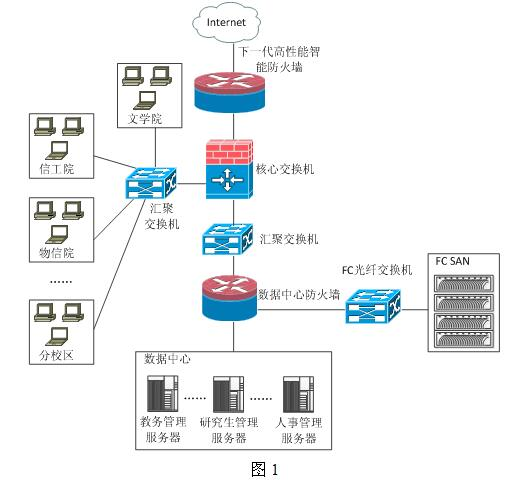
网络规划设计师小张为该校设计了如下网络拓扑图,如图1所示。

【问题1】(6分)

目前数据中心的核心业务系统数据约10T,档案归档数据约30T。 核心业务与归档数据的年数据增长量约20%。目前各类设备日志数据约20T,年增长数据量约10%,按照信息系统等级保护的要求,各类设备的日志数据至少保存(1) 个月。按照此要求,小张为该高校提供了一套较为完整的SAN存储方案,为了满足该校未来5年存储需求,要求SAN的数据存储容量多少T?

6个月   10*(1+20%)^5 + 30*(1+20%)^5+10*(1+10%)^5>=132T

【问题2】 磁盘的重要指标是IOPS和磁盘数据吞吐量,该校新建的视频点播服务器将加入海量的教学视频,在设计视频点播服务器的存储时,考虑教学效果、性价比,数据存储持久化等要求应该SSD还是SAS硬盘,原因是?

视频点播服务器是一种顺序读写频繁的应用,传输大量连续数据的应用,因此首先考虑数据吞吐量大的磁盘,另外从性价比,数据存储持久性等要求,明显SAS硬盘更加合适

【问题3】(8分)相隔80KM的分校区也需要使用校本部的数据中心的SAN,则分校区SAN技术合理的选择是?说明理由。

FC-SAN 采用fc协议,将光纤通道设备映射为一个操作系统可以访问的逻辑驱动器、进行数据传输时,光纤链路的利用率高,传输速率达到4Gb以上,具备近距离、高性能、低延迟、高成本等特性,适合数据传输速度高,高性能的业务需求。

IPSAN 使用ISCSI协议,采用IP网络通道传输,低成本、开放性好,网络适应能力强,容易实现网络访问,共享存储资源、适合数据访问速度要求不高,大容量、低成本、远距离的投入等业务需求。

因此更适合选择是IPSAN 

【问题4】(5分)小张所设计的拓扑图中存储网络部分是否合理(2分)请指出并说明理由(3分)。

不符(2分)FC SAN为独立的FC网络,服务器需安装HBA卡,连接光纤存储交换机(3分)。

【问题5】(2分)常见备份方式主要有Host-Base、LAN-Base、LAN-Free、Server-Free,哪几种备份基于SAN。

LAN-Free  、Server-free 备份基于SAN 存储
网工 错题整理 06

无线帧间隔

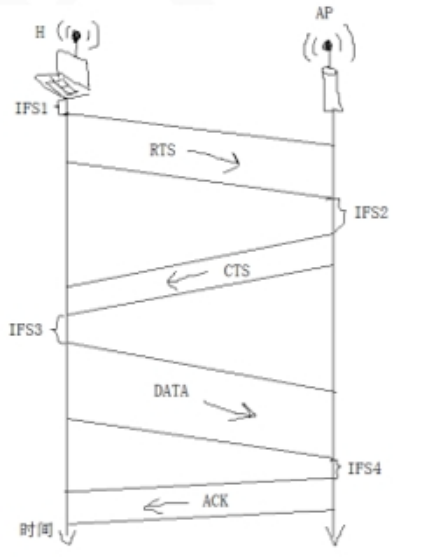
某IEEE802.11无线局域网中,主机H与AP之间发送或接收CSMA/CA帧的过程如下图所示。在H或AP发送帧前所等待的帧间间隔时(IFS)中,最长的是(1),无线局域网中采用不同帧间隔判定优先,通过冲突避免机制实现介质访问控制,其中RTS/CTS帧是(2),特点是(3)。

为了避免信道碰撞,IEEE802.11协议规定在所有站完成发送后,等待一段时间后才能发送下一帧。等待时间称为帧间间隔。 帧间间隔的长短取决于该站要发送的帧的类型。IEEE802.11使用3种帧间间隔:

DIFS(分布式协调IFS):最长的IFS,优先级最低,用于异步帧竞争访问的时延,优先级最低。

PIFS(点协调IFS):中等长度的IFS,在PCF操作中使用,优先级居中。

SIFS(短IFS):最短的IFS,用于需要立即响应的操作,优先级最高。

当结点要发送数据帧时,载波监听到信道空闲时,需等待DIFS后发送RTS预约信道,而网络中的控制帧及所接收数据的确认帧都采用SIFS作为发送之前的等待时延。结合图题可知,IFS1对应的是帧间间隔DIFS,时间最长,图中IFS2、IFS3、IFS4对应SIFS。

ADHOC 隐藏终端

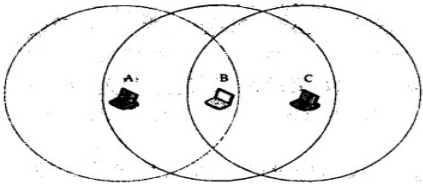
在下图所示的由A、B、C三个结点组成的MANET中,圆圈表示每个结点的发送范围,结点A和结点C同时发送 数据,如果结点B不能正常接收到,则结点C称为结点A的(24)。隐藏终端

IEEE 802.11标准定义的Ad Hoc网络是由无线移动结点组成的对等网,无须网络基础设施的支持,能够根据通信环境的变化实现动态重构,提供基于多跳无线连通的分组数据传输服务。在这种网络中,每一个结点既是主机,又是路由器,它们之间相互转发分组,形成一种自组织的MANET (Mobile Ad Hoc Network) 网络。

与传统的有线网络相比,MANET有如下特点:

· 网络拓扑结构是动态变化的,由于无线终端的频繁移动,可能导致结点之间的相对位置和连接关系难以维持稳定。

· 无线信道提供的带宽较小,而信号衰落和噪声严重干扰的影响却很大。由于各个终端信号覆盖范围的区别,或者地形地貌的影响,可能存在单向信道。

· 无线终端携带的电能容量有限,应采用最节能的工作方式,因而要尽量减小网络通信开销,并根据通信距离的变化随时调整发射功率。

· 由于无线链路的开放性,容易招致网络窃听、欺骗、拒绝服务等恶意攻击的威胁,所以需要特别的安全防护措施。

路由算法是MANET网络中重要的组成部分,由于上述特殊性,传统有线网络的路由一协议不能直接应用于MANET。IETF成立的MANET工作组开发了MANET 路由规范,使其能够支持包含上百个路由器的自组织网络,并在此基础上开发支持其他功能的路由协议,例如支持节能、安全、组播、QoS 和Dijkstra的路由协议。

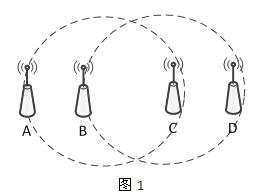
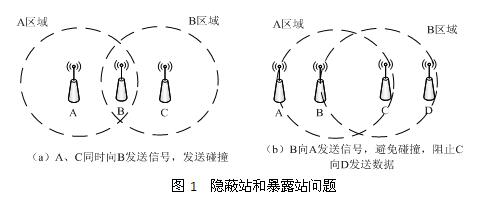
无线移动自组织网络中有一种特殊的现像,这就是隐蔽终端和暴露终端问题。在本题的图中,如果结点A向结点B发送数据,则由于结点C检测不到A发出的载波信号,它若试图发送,就可能干扰结点B的接收。所以对A来说,C是隐蔽终端。另一方面,如果结点B要向结点A发送数据,它检测到结点C正在发送,就可能暂停发送过程。但实际上C发出的载波不会影响A的接收,在这种情况下,结点C就是暴露终端。这些问题不但会影响数据链路层的工作状态,也会对路由信息的及时交换及网络重构过程造成不利影响。

ADHOC 暴露终端

下面选项中,()不属于移动自组网(Mobile Ad Hoc Network,MANET)的特点。图1所示的由A、B、C、D四个结点组成的MANET中,圆圈表示每个结点的发送范围,B向A发送信号,结果为了避免碰撞,阻止了C向D发送信号,该情况属于(请作答此空)问题。

无线AP的连接方式

无线AP(Access Point)可以配置为不同的工作模式以适应不同的网络需求,其中两种常见的模式是中继模式(Repeater Mode)和桥接模式(Bridge Mode)。这两种模式的主要区别在于它们的工作原理和应用场景不同。

  1. 中继模式 (Repeater Mode):
    • 在中继模式下,无线AP的作用是扩展现有无线网络的覆盖范围。
    • 它接收来自主要路由器或另一个AP的无线信号,并重新广播这个信号,从而增强或延伸无线网络的覆盖区域。
    • 这种模式通常用于解决信号死角或增加覆盖范围,尤其是在家庭或小型办公环境中。
    • 中继模式可能会导致网络速度有所下降,因为信号需要往返于主路由器和中继器之间。
  2. 桥接模式 (Bridge Mode):
    • 桥接模式下的无线AP主要用于将一个有线网络连接到无线网络,或将两个无线网络连接起来。
    • 在这种模式下,AP可以作为一个无线网桥,允许设备通过无线连接到一个固定的有线网络。
    • 桥接模式通常用于更专业的场景,比如在不同的建筑物之间建立无线连接,或者将有线设备接入无线网络。
    • 相比于中继模式,桥接模式通常能够提供更好的性能和更稳定的连接,因为它通常是在两个固定点之间建立连接。

无线AP的发射功率与增益天线

无线网络部署中,管理员需要关注无线信号的覆盖,通常可以调整AP的发射功率和匹配不同增益的天线,发射功率的常用单位是(dbm),天线增益的常用单位是(dbi),通常天线的增益越高,信号覆盖范围越(大)。

网工 错题整理03

该企业网络管理员收到某知名漏洞平台转发在线销售管理服务系统的漏洞报告, 报告内容包括:

  • 利用 Java 反序列化漏洞,可以上传 jsp 文件到服务器。
  • 可以获取到数据库连接信息。
  • 可以链接数据库,查看系统表和用户表,获取到系统管理员登录账号和密码信息,其中登录密码为明文存储。
  • 使用系统管理员账号登录销售管理服务系统后,可以操作系统的所有功能模块。

针对上述存在的多处安全漏洞,提出相应的整改措施。

1、更新最新的JAVA反序列化漏洞补丁

网工 错题整理05

1、IANA在可聚合全球单播地址范围内指定了一 个格式前缀来表示IPv6的6to4地址,该前缀为()

IANA(Internet Assigned Numbers Authority,互联网号码分配局)为6to4这种IPv6过渡技术指定了一个特殊的地址前缀。6to4是一种用于帮助网络从IPv4平滑过渡到IPv6的技术,它允许IPv6数据包封装在IPv4数据包中进行传输。

对于6to4地址,IANA指定的格式前缀为2002::/16。这意味着所有合法的6to4 IPv6地址都将以2002这四个字符开始。之后的部分通常包含了IPv4地址,用来标识支持6to4的路由器。

2、在IPv6 地址无状态自动配置过程中,主机首先必须自动形成一个唯一的(接口ID),然后向路由器发送请求报文,以便获得由路由器提供的地址配置信息。

先形成一个链路本地单播地址

4、PPTP 协议必须基于什么协议

PPTP(Point-to-Point Tunneling Protocol,点对点隧道协议)是一种用于实现虚拟专用网络(Virtual Private Network, VPN)的技术。PPTP允许远程用户通过公共网络(如互联网)建立安全的连接到企业内部网络。它是最早的广泛使用的VPN技术之一,尤其受到Windows操作系统用户的欢迎,因为Windows系统内置了对该协议的支持。

以下是PPTP的一些关键特性:

  • 安全性:PPTP使用了微软开发的MS-CHAP v2(Microsoft Challenge Handshake Authentication Protocol version 2)作为默认的身份验证方式。虽然这提供了基本的安全保障,但是PPTP的安全性相比其他现代协议(如OpenVPN或L2TP/IPsec)来说较弱。
  • 兼容性:由于PPTP得到了广泛的支持,尤其是在早期的Windows版本中,所以它可以在许多不同的操作系统和设备上使用。
  • 速度:PPTP通常比其他协议更快,因为它使用较少的加密和认证步骤。不过,这也意味着它的安全性较低。
  • 设置简便:PPTP易于设置和配置,特别是在Windows操作系统中。
  • 隧道协议:PPTP基于PPP(Point-to-Point Protocol),并通过TCP(Transmission Control Protocol)端口1723来建立连接,同时使用通用路由封装(Generic Routing Encapsulation, GRE)来传输数据。

5、原站收到“在数据包组装期间生存时间为0”的ICMP报文,出现的原因是( )。

在IP报文传输过程中出现错误或对方主机进行探测时发送ICMP报文。ICMP报文报告的差错有很多种,其中源站收到“在数据包组装期间生存时间为0”的ICMP报文时,说明IP数据报分片丢失。IP报文在经历MTU较小的网络时,会进行分片和重装,在重组路由器上对同一分组的所有分片报文维持一个计时器,当计时器超时还有分片没到,重组路由器会丢弃已到的该分组的所有分片,并向源站发送“在数据包组装期间生存时间为0”的ICMP报文。

6、IPV4 IHL 字段的含义

在IPv4报文中,IHL(Internet Header Length)字段表示IPv4头部的长度,单位为4字节。这个字段告诉接收方IPv4头部有多少个32位字长,即头部总共有多少个4字节。例如,如果IHL值为5,则IPv4头部的长度就是5×4=20字节;如果IHL值为6,则头部长度为6×4=24字节。这是因为IPv4头部可能包含可选部分,而这些可选部分的长度不是固定的,所以需要用IHL来指示头部的实际大小。

IP数据报头长度(Internet Header Length,IHL)对应的4bit,可取的最大值是15,但是单位时4字节,因此最大数值是60字节。

IHL字段位于IPv4头部的第二个字节,高四位表示IHL,低四位表示服务类型TOS(Type of Service)的保留位,通常置为0。在解析IPv4报文时,IHL是非常重要的,因为它决定了如何正确地解析和处理IPv4头部的各个字段。如果IHL值太小,可能会导致忽略掉一些必要的头部字段,从而影响后续的数据包处理。同样,如果IHL值太大,那么就可能存在无效的数据,这可能是由于错误的配置或者恶意攻击造成的。因此,正确的IHL值对于保证IPv4报文的正常传输至关重要。

7、DHCP 自动分配与动态分配的区别

DHCP 自动分配是客户端使用的是固定的地址,动态分配是客户端使用动态的地址。

8、IP数据报分片

假设一个IP数据报总长度为4000B,要经过一段MTU为1500B的链路,该IP数据报必须经过分片才能通过该链路。

IP报文的标记字段(Flag)长度为3位,第1位不使用;第2位是不分段(DF)位,值为1表示不能分片,为0表示允许分片;第3位是更多分片(MF)位,值为1表示之后还有分片,为0表示是最后一个分片。

IP报文的分片偏移字段(Fragment Offset)是标识所片的分组分片之后在原始数据中的相对位置,表示数的单位是8字节,即每个分片长度是8字节的整数倍。所以,第三片(最后一片)的偏移字段值=(MTU-IP头部长度)×(分片数-1)÷8=(1500-20)×2÷8=370。

9、IPV4组播 MAC地址

组播IP地址230.20.88.76对应的组播MAC地址是 01-00-5E-14-58-4c

组播IPv4地址对应的组播MAC地址的高25bit是固定的(其中高24bit是0x01005e,第25个比特位为0),而剩余的23bit则从其对应的组播IPv4地址的低23bit拷贝而来。注意:IP地址是十进制,MAC地址是十六进制,因此后23位映射时需要转成16进制,可以先把十进制转成二进制再转成十六进制。

10、计算HTTP 时间

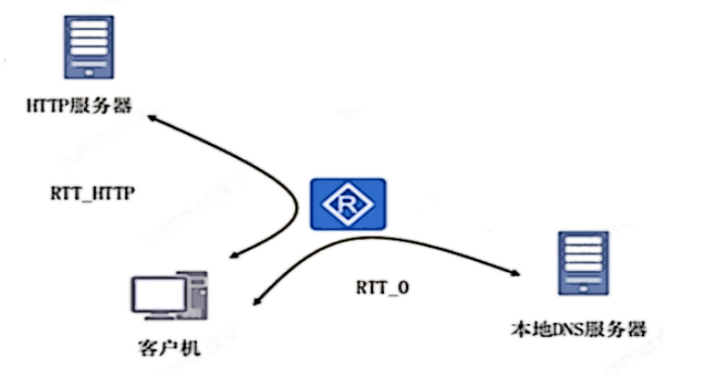
如下图所示,假设客户机通过浏览器访问HTTP服务器试图获得一个Web网站,关联于URL的IP地址在其本地没有缓存,假设客户机与本地DNS服务器之间的延迟为RTT_0=1ms,客户机与HTTP服务器之间的往返延迟为RTT_HTTP=32ms,不考虑页面的传输延迟。若该Web页面只包含文字,则从用户点击URL到浏览器完整页面所需要的总时间为(54);若客户机接着访问该服务器上另一个包含10个图片的Web页面,采用HTTP/1.1流水线访问方式,客户机发送请求的速度为1ms,则上述时间为(55)。

本题是一个综合应用题,在web浏览器点击网址时,通常先去DNS服务器解析出网址中服务器的IP地址,再使用HTTP协议去访问web服务器,但是进行HTTP访问时,需要先建立TCP连接。另外要注意的一点是,HTTP 1.1 支持持续连接,也就是客户端和服务器端在第一次通讯时需要建立TCP连接,接下来如果客户端访问的是同一个服务器上的其他web页面,可以不再建立TCP连接,而使用原来已经创建的TCP连接,因此可以节省建立TCP连接所消耗的时间。在第一次访问时,由于没有DNS缓存信息,所以其访问时间由以下三部分组成:

1. dns解析时间1ms;

2. 建立TCP连接的时间RTT;

3、请求并传输页面时间RTT;

所以第一次访问的总时间是1+32+32=65ms

接着继续访问时,由于使用的HTTP 1.1 ,因此使用的是持续连接,在访问web页面有多个图片时,HTTP 1.1基于流水线的方式,所以在上一个TCP连接的基础上,所以省去了第一次访问的1和2这两部分的时间,只有请求页面和响应的往返时间,根据选项,采用了HTTP1.1的持续连接的流水线方式,一个基础界面+10个图片,由于客户就发送请求的速度时1个/ms,采用流水线方式,传输11个请求的时间=32+10*1个/ms=42ms。

11、ARP 广播次数

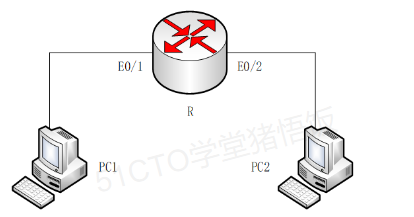
如下图所示,PC1和PC2通过路由器R进行通信,假设图中各设备的ARP表初始均为空,PC1通过ping命令对PC2进行网络连通性测试,顺利收到PC2的回信息,至少经过(2)次ARP广播。

PC1发送数据给PC2,首先需要通过ARP获得R的E0/1接口的MAC地址,R转发数据给PC2需要通过ARP获得PC2的MAC地址。PC2返回数据到PC1亦然。所以共4次。

假设一个IP数据报总长度为4000B,要经过一段MTU为1500B的链路,该IP数据报必须经过分片才能通过该链路。

4000/(1500-20)=