网工 数据备份

https://www.cnblogs.com/qinlulu/p/13204815.html

备份的发展
在存储备份技术的发展过程中,衍生了下面几种主流的组网方式:Host、LAN、LAN-free、Server-free和Server-less。
1、Host
最原始的备份技术是在生产服务器上将备份数据直接拷贝至备份介质中,称之为Host备份方式。
点评:Host备份类似将C盘数据备份到D盘,该组网优点是数据传输速度快,备份管理简单;缺点是不利于备份系统的共享,不适合于现在大型的数据备份要求。

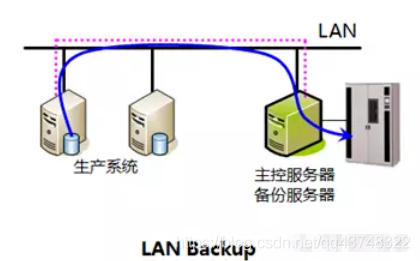
2、LAN
紧随其后出现的是LAN备份方式。在这种备份组网中,所有生产系统都需要安装备份客户端,并和备份服务器通过网络连接。备份服务器(也是主控服务器)控制整个系统的备份,数据备份时负责将数据通过网络传输到备份介质中。
点评:LAN备份组网解决了Host备份方式中的备份系统共享的问题,但是它对网络传输资源和备份服务器的资源依赖大,容易发生堵塞。

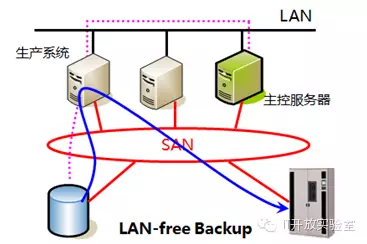
3、LAN-free
针对这种情况,衍生出第三种组网:LAN-free备份组网。在LAN-free备份组网中,生产系统安装有相关的备份客户端(负责与备份服务器通信)和备份介质管理软件(负责管理和使用备份介质)。备份时,备份服务器(主控服务器)只需要发送指令给生产系统,生产系统就会自动将相关的数据传输至备份介质中。

点评:相比于LAN备份,LAN-free备份彻底解放了网络资源,对备份服务器的压力也有所降低,但是对生产系统的压力依旧比较大。
如果数据能够不通过生产系统就直接传递到备份介质上,LAN-free的问题不就可以解决了吗?Server-free备份就是在这种情况下应运而出的。

4.Server-free备份方式

使用Server-free备份方式时,一般会结合阵列的快照功能一起使用。备份的时候,先创建该时间点下生产数据的快照并将其映射给备份服务器,然后由备份服务器将该快照挂载起来,最后将快照数据拷贝至备份介质。由于快照创建的时间非常短,所以这种组网下,备份窗口基本为零,对生产系统没有任何压力,所以称为Server-free备份。

点评: 前面的几种备份方式中,都有一个共性,就是都会占用生产服务器或者备份服务器的资源。那么有没有一种技术,能否彻底解放服务器资源呢?这就是Server-less备份方式。

5.Server-less备份方式

在Server-less备份模式下,数据在源存储介质和备份介质之间直接传输,通常是存储系统和磁带库之间。备份过程中,服务器只需要下发相应的命令给源存储介质即可,不需要再缓存数据,可以明显的降低对资源的占用。而且,由于存储系统的资源配置一般都要高于服务器的资源配置,这种备份方式下的性能很高。

Server-less备份通常有2种实现方式。借助SCSI-3命令的实现方式,Extend Copy实现自动将存储备份到磁带中。借助NDMP实现方式,备份过程中,通过该协议把命令从服务器传递给NAS存储设备,NAS存储设备自动将数据传递给备份介质。

点评: 借助SCSI-3命令的实现方式下,对存储设备要求高,兼容性较差,而且由于其只能实现卷或者磁盘一级的备份和恢复,颗粒度太大,不够灵活和使用,实际使用较少。NDMP则是基于TCP/IP的行业标准协议,专为NAS环境中的备份而设计,是业界非常流行的一种备份实现方式,后面我们会有专题介绍该种备份技术。

网工 网络生命周期

有4阶段、5阶段、6阶段生命周期模型。

五阶段周期较为常见的迭代周期划分方式,将一次迭代划分为五个阶段。

需求规范; 通信规范; 逻辑网络设计; 物理网络设计; 实施阶段。

照此流程构建网络,在下一个阶段开始之前,前面的每个阶段的工作必须已经完成。一般情况下,不允许返回到前面的阶段,如果出现前一阶段的工作没有完成就开始进入下一个阶段,则会对后续的工作造成较大的影响,甚至产生工期拖后和成本超支。

主要优势在于所有的计划在较早的阶段完成,该系统的所有负责人对系统的情况以及工作进度都非常清楚,更容易协调工作。

五阶段周期的缺点是比较死板,不灵活。因为在项目完成之前,用户的需求经常会发生变化,这使得已开发的部分需要经常修改,从而影响工作的进程,所以基于这种流程完成网络设计时,用户的需求确认工作非常重要。

网络生命周期的迭代模型的核心思想是网络应用驱动理论和成本评价机制,当网络系统无法满足用户的需求时,就必须进入到下一个迭代周期。经过迭代周期后,网络系统将能够满足用户的网络需求;成本评价机制决定是否结束网络系统的生命周期。

  • 通信规范说明书记录了网络当前的状态,包括网络的配置、网络互联设备水平以及共享资源的利用率。通信规范说明书由下面主要内容组成。
  • 执行情况概述。
  • 分析阶段概述。
  • 分析数据总结。
  • 设计目标建议。
  • 申请批准部分。

网络逻辑设计

网络的逻辑结构设计,来自于用户需求中描述的网络行为、性能等要求,逻辑设计要根据网络用户的分类、分布,选择特定的技术,形成特定的网络结构,该网络结构大致描述了设备的互联及分布,但是不对具体的物理位置和运行环境进行确定。 逻辑设计过程主要由以下4个步骤组成:

  • 确定逻辑设计目标
  • 网络服务评价
  • 技术选项评价
  • 进行技术决策

一般情况下,逻辑网络设计的目标包括:

  • 合适的运营成本–网络设计必须具有较好的可扩充性,以便于满足用户增长、应用增长的需要,保证不会因为这些增长而导致网络重构;
  • 逻辑网络的易用性–网络对于用户是透明的,网络设计必须保证用户操作的单纯性,过多的技术型限制会导致用户对网络的满意度降低;
  • 逻辑网络的可管理性–对于网络管理员来说,网络必须提供高效的管理手段和途径,否则不仅会影响管理工作本身,也会直接影响用户;
  • 逻辑网络的安全性–网络安全应提倡适度安全,对于大多数网络来说,既要保证用户的各种安全需求,也不能给用户带来太多限制;但是对于特殊的网络,也必须采用较为严密的网络安全措施。

RUP 生命周期模型

RUP(Rational Unified Process),即 Rational 统一过程,是一个面向对象且基于网络的程序开发方法论。RUP 是一种迭代式增量软件开发过程框架,强调架构的稳定性和风险的控制。RUP 的生命周期可以分为四个阶段,每个阶段都有明确的目标,并以一个或多个里程碑作为阶段的结束标志。

以下是 RUP 生命周期的四个阶段:

  1. 初始阶段(Inception):
    • 目标是建立项目的商业案例,定义项目的范围和边界。
    • 确定项目的价值和可行性。
    • 结束时的里程碑是生命周期目标(Lifecycle Objective)里程碑。
  2. 细化阶段(Elaboration):
    • 目标是分析和细化系统架构,建立业务模型,制定详细的项目计划。
    • 确定需求,分析风险,细化软件结构。
    • 结束时的里程碑是生命周期架构(Lifecycle Architecture)里程碑。
  3. 构建阶段(Construction):
    • 目标是构建软件产品,实现详细的设计文档。
    • 进行编码、集成和测试。
    • 结束时的里程碑是初始可操作能力(Initial Operational Capability)里程碑。
  4. 交付阶段(Transition):
    • 目标是使软件可以在实际环境中使用,包括最终的测试、培训和支持等。
    • 确保用户能够成功地使用软件。
    • 结束时的里程碑是产品发布(Product Release)里程碑。

RUP 还定义了多个核心工作流,它们贯穿整个生命周期,并且在每个阶段都有不同的重点。这些工作流包括但不限于商业建模、需求、分析与设计、实现、测试、部署等。此外,RUP 还强调在整个软件生命周期中持续进行配置管理和变更管理等活动。

网工 网络测试

主动测试是指利用测试工具有目的地主动向被测网络注入测试流量,并根据这些测试流量的传送情况来分析网络技术参数的测试方法。主动测试具备良好的灵活性,它能够根据测试环境明确控制测量中所产生的测量流量的特征,如特异性、采样技术、时标频率、调度、包大小、类型(模拟各种应用)等。主动测试使测试能够按照测试者的意图进行,容易进行场景仿真。主动测量的问题在于安全性。主动测量是主动向被测网络注入测试流量,是入侵式的测量,必然带来一定的安全隐患。如果在测试中进行细致的测试规划,可以降低主动测量的安全隐患。

被动测试是指利用定制测试工具收集网络活动中元素(包括路由器、交换机、服务器等设备)的特定信息,通过对这些信息进行量化分析,实现实现网络性能、功能进行测量的方法。常用的被动测试方式包括:通过SNMP协议读取相关MIB信息,通过Sniffer、Ethereal等专用数包捕获分析工具进行测试。被动测试的优点是它的安全性。被动测试不会主动向被测网络注入测试流量,因此就不会存在注入DDoS、网络欺骗等安全隐患;被动测试的缺点是不够灵活,局限性较大,而且因为是被动的收息讯,不能够按照测量者的意愿进行测试,受到网络机构、测试工具等多方面的限制。

网工 论园区网的升级与改造(笔试)

摘要:

本文主要讨论笔者所在的某统制造企业在发展过程中的网络升级与改造方面的工作。该公司目前运行的主要信息化系统包括MES系统、WMA系统、SAP系统等。随着工业4.0和智能制造的快速发展,公司现有的网络架构逐渐暴露出无法满足业务集成性、实时性、以及移动性等日益增长的需求。 随着新业务系统的引入以及外部网络的不断接入,公司对网络的安全性、可靠性和易用性提出了更高的要求。作为公司运维部门的负责人,由我牵头正式成立了基础设施升级改造项目组。项目自2022年5月启动,至同年10月完工,总投入资金达到200万元。项目重点对公司的网络架构、网络带宽和信息安全进行全面升级与改造,主要包括网络架构的优化调整、网络设备的汰换更新、管理制度的完善。 得益于项目的顺利实施与交付,不仅提升了网络速度,还增强了公司的信息安全防护水平。

正文:

作为信创产业的领军企业,随着产业的不断深化,公司迎来了新一轮的业务增长。网络的网络架构已经无法满足现有的业务系统对集成性(如生产、销售、采购、财务的一体化管理)、实时性(管理者能够及时掌握生产订单的状态)以及移动性(支持移动终端对业务的访问)的要求。由于公司的网络建设较早,设备使用年限较长,网络结构单一。基本满足以可用性为前提,网络的可靠性、安全性、易用性、扩展性规划不足;整个网络架构采用二层以核心到接入简单的二层网络架构:核心层位于公司二楼的网络中心机房,各接入层分布在各楼层的弱电间,网络出口通过防火墙直连移动互联网专线。中心机房与弱电间之间通过多模光纤连接,光纤末端通过光电转换器与核心层和接入层交换机相连,接入层至核心层上行千兆带宽,桌面终端的带宽仅达百兆。随着新业务系统的陆续上线,当前的网络架构已经不能满足现代制造业对智能化和自动化的需求。目前存在的主要问题如下:1、办公用户反馈Internet网络Web响应迟缓;2、服务器端的文件上传下载速度缓慢;3、WMS系统的手持PDA设备经常出现无信号或者连接后无法读取条码的情况;4、公司互联网出口线路冗余性不足,出口防火墙存在单点故障。

作为本次项目的负责人对此次升级与改造提出了以下几点目标:1、调整网络架构引入三层网络架构:增强网络的扩展性,优化数据流路径,提升整体网络性能,网络出口新增一条100M电信互联网接入线路,双线互为冗余并提升Internet出口带宽。2、重构无线网络。在仓库、生产车间等人流密集区域增加无线 AP数量扩展信号覆盖范围,利用Wi-Fi6技术提高传输速率,减少延迟,增强并发用户的支持能力。3、完善安全策略合理规划防火墙区域DMZ区域存放对外服务的系统,添加云WAF提升系统的安全性,为边界防火墙购买防病毒、入侵防护IPS等授权,阻止恶意攻击进入网络。4、实施统一身份认证:将其它的业务系统身份认证和AD域集成,统一用户账号管理。根据升级改造设计的总体目标,具体的改造方案主要包括:

    一、调整网络架构提高数据传输速率

    架构调整遵循自顶向下的进行设计,核心层交换机主要用于高效的数据处理和转发大容量数据流量,确保整个网络的高效、稳定的运转。本次升级计划核心层新购2台华为CloudEngine S8700-4,产品内置随板 AC,更好的实现有线无线的融合,端口支持 90W 的 PoE++供电,满足 Wi-Fi 6/7 AP,数据转发速率为38400 Mpps,吞吐量为51.2 Tbps;单板可以支持72个万兆光端口满足高密度统一接入需求。汇聚层新购2台CloudEngine S6730-S48X6Q交换机,数据转发速率为1620Mpps,吞吐量为2.56T/25.6Tbps,48个10GE SFP+端口,6个40GE QSFP端口,(上行40GE 可以通过 License 升级到100GE)。接入层新购一批华为S5720S-28P-LI-AC系列千兆交换机,24口千兆下行以太网电口,4个千兆上行以太网光口。原先的cisco3750交换机充当接入层交换机继续使用,接入层的cisco2960百兆交换机放置在一些对网络带宽要求不高的部门使用。

    二、无线网络的重构

    当前公司无线没有进行统一的规划,在生产运营过程中、各部门通过申请架设一些零星的无线路由器,使用过程中经常会导致生产网络DHCP冲突、给运维部门和生产部门造成了不便。随着WMS系统引入、需要在整个仓库覆盖无线信号便于仓库管理人员使用便携的PDA扫码入库、为了统一规划和部署无线网络此次升级我们对生产区域、办公区域、仓库区域、访客区域、会议室等进行事前的勘测;绘制了无线AP的放置地点和覆盖区域、其中生产区域办公人员比较密集计划放置3个AP 、办公区比较分散、计划在每个部门放置1到2个(例如财务、行政、物业、运营等人员相对稀疏部门),会议室比较集中放置2个;仓库区域面积分布广、空间空旷障碍物比较少等特点;计划每15米为半径放置1个AP 合计需要80个AP 。无线AP选用华为AirEngine7060DN,内置双频全向智能天线,有效覆盖距离18米,2.4G最大速率575Mbps,5G最大速率2.4Gbps,带机数量30~40,POE供电.无线AC为核心交换机内置,一主一备;只需购买适当数量的授权即可。AP管理网络单独规划一个VLAN,业务网络分为访客和员工,支持员工统一认证,访客网络只能访问互联网,不能访问生产网络。

    三、信息安全改造

    信息安全关系企业资产安全。以保护敏感信息不泄露、维持业务连续性、保障系统稳定性为目标进行建设。目前企业安全防范措施主要以满足业务的可用性为前提,对内部系统的防范存在漏洞。项目在原来的基础上新增一台防火墙组成一主一备,网络出口增加一条电信互联网专线扩容带宽的同时和移动专线互为备份;二、内部应用系统购买了云WAF ,将对外发布的链接重新引流到云WAF进行防护、例如防爬虫、SQL注入、XSS跨站脚本、0日漏洞、CC攻击等。应用安全包括制定企业应用白名单、对日常的办公应用通过组策略等措施下发。三、主机安全包括划分服务器DMZ区,购买AV和IPS 授权对业务系统和通信数据进行保护,终端和服务器统一安装厂商专业防病毒产品、实时监控各主机系统中安全评分、及时更新操作系统补丁,对安全评分低于90的用户终端针对性评估,部署zabbix监控平台对包括服务器的系统服务、硬件、管理员登录等警报实时微信推送,确保主机能够持续提供稳定的服务。四、安全制度的完善包括:定期每周对中心机房及各弱电间物理环境日常巡查,通过教育训练提高员工对信息安全重要性的认识,并教授他们如何避免成为安全威胁的一部分。通过群发邮件或者企业平台对重大漏洞进行广而告之。

    项目实施的过程中主要的问题有:一、有员缺乏对信息安全重要性的认识,通过组织员工进行安全事件教育,普及常见的网络钓鱼手段,邮件欺诈攻击手段;不要访问可能携带病毒的告警网站,不要轻易点击外网链接、打开外网发送的邮件附件;除了病毒,网络中还存在木马、蠕虫以及各种入侵行为,如果电脑中毒第一时间采取的措施有哪些等等。二、针对用户私自架设无线路由器导致DHCP冲突和内网有线非法授权访问题,全网交换机部署的DHCP-Snooping,802.1x认证加以解决。三、用户有访问Internet的需求、如何妥善的管理带宽使用、通过观察防火墙LogCenter应用流量排名、利用带宽管理功能应用进行识别,对关键业务配置保证带宽,确保在流量高峰正常转发。

    经过我和项目组成员的不懈努力、历经5个月项目顺利完成。项目组成员联合生产部门、仓库部门对重新改造过的网速进行的测试,我们随机任意请部门成员复制日常办公文件至本地终端,平均速率达到110Mb/s ,符合网络设计目标;在生产网络中观察产线MES终端进行拍照抓图上传服务器、基本可以实时完成,排除了图片上传过程中的卡顿现象。在仓库远距离PDA成品扫码入库也保证了信号基本满格,达到无线信号覆盖要求。通过在交换机配置vlan隔离和路由策略禁止生产网络访问Internet实现生产网络访问安全合规。通过防病毒平台及时更新升级病毒库提高客户端的防护能力,新增专线解决Internet线路单点故障。通过以上手段基本达成项目升级改造目标,得到的集团领导的嘉奖和员工的肯定。由于资金受限,后续信息团队打算进一步完善服务器存储和备份方案,确保数据安全,为企业业务发展添砖加瓦,确保信息化进程长治久安。