网工 2021案例

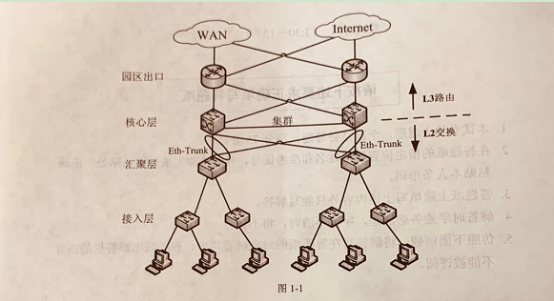
某园区组网图如图1-1所示,该网络中接入交换机利用QinQ技术实现二层隔离,根据不同位置用户信息打外层VLAN标记,可以有效避免广播风暴,实现用户到网关流量得统一管理。同时在网络中部署集群交换机系统CSS及Eth-trunk,提高网络得可靠性。

  • 【问题1】(8分)
  • 请简要分析该网络接入层得组网特点(优点及缺点各回答2点)
  • 【问题2】(6分)
  • 当该园区网用户接入点增加,用户覆盖范围扩大,同时要求提高网络可靠性时,某网络工程师拟采用环网接入+虚拟网关得组网方式
  • (1) 如何调整交换机得连接方式组建环网?
  • (2) 在接入环网中如何避免出现网络广播风暴?
  • (3) 简要回答如何设置虚拟网关
  • 【问题3】(6分)
  • 该网络通过核心层进行认证计费,可采用得认证方式有哪些?
  • 【问题4】(5分)
  • (1)该网络中,出口路由器的主要作用有哪些?
  • (2)应添加什么设备加强内外网络边界安全防范?放置在什么位置?

问题1 :优点:vlan空间扩展,安全性、隔离性好、方便组网统一管理。缺点:设备要求高成本上升、存在单点故障

问题2:1)调整为环形或星形组建;2)核心层和接入层配置STP/MSTP;3)核心层交换机配置VRRP

问题3:MAC认证、802.1x、PORTAL(web)认证

问题4:1)NAT、ACL、路由;2)部署防火墙设备、放置在路由器和核心交换机之间

  • 利用QinQ提供接入时具用以下的优点:
    · 可以解决日益紧缺的公网VLAN ID资源问题;
    · 用户可以规划自己的私网VLAN ID,不会导致与公网VLAN ID冲突;
    · 提供一种较为简单的二层VPN解决方案;
    · 使用户网络具有较高的独立性,在服务提供商升级网络时,用户网络不必更改原有的配置;
    · 可以按不同层次的VLAN ID来区分不同的业务;
    · QinQ技术上完全可以多层嵌套,没有限制,仅受Ethernet报文长度的限制,具有很好的扩充性。
    缺点:对设备要求比较高、成本高、扩展性不强。

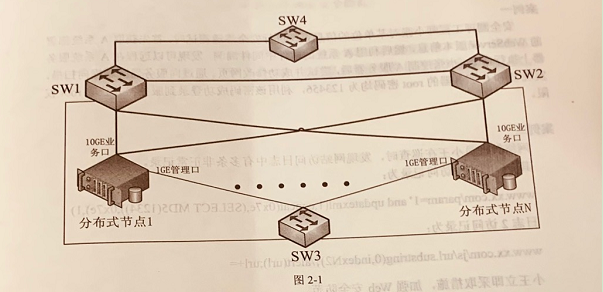
图2-1为某数据中心分布式存储系统网络架构拓扑图,每个分布式节点均配置1块双端口10GE光口网卡和1块1GE电口网卡,SW3是存储系统管理网络的接入交换机,交换机SW1和SW2连接各分布式节点和SW3交换机,用户通过交换机SW4接入访问分布式存储系统。

  • 【问题1】(10分)
  • 图2-1中,通过(1)技术将交换机SW1和SW2连接起来,从逻辑上组合成一台交换机,提高网络稳定性和交换机背板带宽;分布式节点上的2个10GE口采用(2)技术,可以实行存储节点和交换机之间的链路冗余和流量负载;交换机SW1与分布式节点连接介质应采用(3),SW3应选用端口速率至少为(4)bps的交换机,SW4应选用端口速率至少为(5)bps的交换机。
  • 【问题2】(9分)
  • 1.分布式存储系统采用什么技术实现数据冗余?
  • 2.分布式系统既要性能高,又要在考虑成本的情况下采用了廉价大容量磁盘,请说明如何配置磁盘较为合理?并说明配置的每种类型磁盘的用途。
  • 3.常见的分布式存储架构有无中心节点架构和有中心节点架构,HDFS(Hadoop Distribution File System)分布式文件系统属于(6)架构,该文件系统由一个(7)节点和若干个DataNode组成。
  • 【问题3】(6分)
  • 随着数据中心规模的不断扩大和能耗不断提升,建设绿色数据中心是构建新一代信息基础设施的重要任务,请简要说明在数据中心设计时可以采取哪些措施可以降低数据中心用电耗?(至少回答3点措施)

问题1:1)虚拟化技术(堆叠); 2)端口聚合; 3)光纤;4)1G ;5)10G

问题2:1、分布式存储的存储系统采用多副本机制和纠删码技术来保证数据的可靠性. ;2、当然随着SSD硬盘的迅猛发展,目前把SSD磁盘作为存储系统的Cache来降低内存对机械硬盘的访问延迟。SSD缓存的设计思想是把一块或多块SSD磁盘组成Cache资源池,通过系统对数据块访问频率的实时统计,把服务器当前访问频繁的热点数据从传统机械硬盘中动态地缓存到由SSD组成的Cache资源池中,利用SSD存取速度快的特点,来提升应用服务器的读写性能、提高应用服务器的访问效率。而存储数据从性价比的角度来看的话,可以选择SATA磁盘和SAS磁盘。3、有中心架构 、NameNode

问题3:1、采用水冷技术;2、机房选址在气候适宜地带;3、使用功耗低的CPU、4、服务器虚拟化技术;5、选择合适的空调系统;6、机柜布局合理(面对面)

  • 试题3
  • 案例一 安全测评工程师小张对某单位的信息系统进行安全渗透测试时,首先获取A系统部署的WebServer版本信息然后利用A系统的软件中间件漏洞,发现可以远程在A系统服务器上执行命令。小张控制A服务器后,尝试并成功修改网页。通过向服务器区域横向扫描,发现B和C服务器的root密码均为123456,利用该密码成功登录到服务器并获取root权限。
  • 案例二 网络管理员小王在巡查时发现网站访问日志中有多条非正常记录。 其中,日志1访问记录为: www.xx.com/ param=1″and updatexml(1, concat(0x7e (SEL ECT MD5(1234),0x7e), 1) 日志2访问记录为 www.xx.com/js/url. substring(0, indexN2)}/ alert(url);url+= 小王立即采取措施,加强Web安全防范。
  • 案例三 某信息系统在2018年上线时,在公安机关备案为等级保护第三级,单位主管认为系统已经定级,此后无须再做等保安全评测。
  • 【问题1】(6分)
  • 信息安全管理机构是行使单位信息安全管理职能的重要机构,各个单位应设立(1)领导小组,作为本单位信息安全工作的最高领导决策机构。设立信息安全管理岗位并明确职责,至少应包含安全主管和“三员”岗位,其中“三员”岗位中:(2)岗位职责包括信息系统安全监督和网络安全管理沟通、协调和组织处信息安全事件等;系统管理员岗位职责包括网络安全设备和服务器的配置、部署、运行维护和日常管理等工作;(3)岗位职责包括对安全、网络、系统、应用、数据库等管理人员的操作行为进行审计,监督信息安全制度执行情况。
  • 【问题2】(9分)
  • 1.请分析案例一信息系统存在的安全隐患和问题(至少回答5点);
  • 2.针对案例一存在的安全隐患和问题,提出相应的整改措施(至少回答4点)
  • 【问题3】(6分)
  • 1. 案例二中,日志1所示访问记录是(4)攻击,日志2所示访问记录是(5)攻击
  • 2. 案例二中,小王应采取哪些措施加强web安全防范?
  • 【问题4】(4分)
  • 案例三中,单位主管的做法明显不符合网络安全等级保护制度要求,请问,该信息系统应该至少(6)年进行一次等保安全评测,该信息系统的网.络日志至少应保存(7)个月。

问题1:1、信息安全领导小组、安全管理员、安全审计员

问题2:1、WebServer版本未屏蔽、弱密码、密码复杂度策略失效、未定期修改密码、root用户远程登录未禁止;中间件漏洞没有修复2、添加部署漏洞扫描系统、修改强密码、添加WAF防护、禁用root远程登录 、定期修改密码

问题3:1、SQL注入攻击 、跨站脚本攻击 ;2、添加部署WAF、IPS、IDS设备、禁止特殊字符输入、严格输入输出

问题4:1年、6个月

网工 2020 案例

试题一

阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。

【说明】

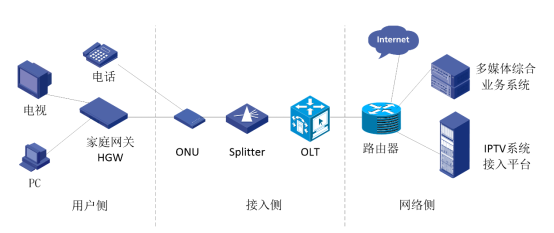
 某居民小区光纤到大楼(FTTB)+HGW网络拓扑如图1-1所示。GPON OLT部署在汇聚机房,通过聚合方式接入到城域网;ONU部署在居民楼楼道交接箱里,通过用户家中部署的LAN上行的HGW来提供业务接入接口。

HGW通过ETH接口上行至ONU设备,下行通过FE/WiFi接口为用户提供Internet业务,通过FE口为用户提供IPTV业务。

HGW提供PPPoE拨号、网络地址转换(NAT)等功能,可以实现家庭内部多台PC共享上网。

  • 本题考查FTTB+HGW的全局配置案例。本案例来源于运营商为家庭用户提供的网络、电视、语音的一体化解决方案。其中FTTB指光纤到楼(Fiber to The Building);HGW指家庭综合网关(是面向家庭和小型办公网络用户设计的网关设备,能提供路由功能,支持多种业务接口,如POTS、LAN/WLAN或xDSL等,并支持远程管理与诊断)。
    FTTB的QoS规划是端到端的,不同业务报文通过VLAN ID进行区分,对于GPON系统基于802.1p优先级进行GEM Port映射。队列调度方式采用PQ (Priority Queue,优先级队列)。通常情况下,管理业务、语音业务、IPTV业务、上网业务的802.1p的优先级分别设定为6.、5、4、0。
    语音业务带宽上下行对称,实际带宽与通信双方采用的编解码格式有关,一般情况下100 kb/s即可满足大部分应用场景;IPTV业务主要占用下行带宽,实际带宽主要取决于IPTV头端设备采用的编码格式、画中画信息等因素,同时考虑10%的带宽突发度以及每用户允许同时观看的节目数(多机顶盒接入)。通常一路IPTV高清视频的带宽需求是9.7Mb/s。
    上网业务采用SVLAN+CVLAN双层VLAN,在ONU基于用户端口映射内层CVLAN,保证同一PON板下每个ONU的CVLAN不重复,在OLT进行VLAN切换并加一层SVLAN:

【问题1】 (8分)

1.对网络进行QoS规划时,划分了语音业务、管理业务,IPTV业务、上网业务,其中优先级最高的是(1),优先级最低是(2)。

管理业务、上网业务、

2.通常情况下,一路语音业务所需的带宽应达到或接近(100)kb/s,一路高清IPTV所需的带宽应达到或接近(10)Mbps

A.100    B.10   C.1000     D.50

3.简述上网业务数据规划的原则。
不同场景下VLAN的规划、VLAN切换策略的规划。上网业务采用SVLAN+CVLAN双层VLAN,在ONU基于用户端口映射内层CVLAN,保证同一PON板下每个ONU的CVLAN不重复,在OLT进行VLAN切换并加一层SVLAN:

【问题2】 (10分)

小区用户上网业务需要配置的内容包括0LT、ONU、家庭网关HGW,其中:

1.在家庭网关HGW上配置的有 (5)和(6)。BC

2.在ONU上配置的有(7),(8)、(9)和(10)。ABCD

3.在OLT上配置有(11),(12),(13)和(14)。DEFG

A. 语音业务 B. 上网业务C. IPTV业务

D.聚合、拥塞控制及安全策略E.增加ONU

F.OLT和ONU之间的业务通道G.OLT和ONU之间的管理通道

某OLT上的配置命令如下所示。

步骤1:

huawei(config)#vlan 8 smart

huawei(config)#port vlan 8 0/19 0

huawei(config)#vlan priority 8 6

huawei(config)#interface vlanif 8

huawei(config-if-vlanif8)#ip address 192.168.50.1  24

huawei(config-if-vlanif8)#quit

步骤2:

huawei(config)#interface gpon 0/2  注释:ONU通过分光器接在GPON端口0/2/1下

huawei(config-if-gpon-0/2)#ont ipconfig  1  1  static  ip-address  192.168.50.2  mask 255.255.255.0 gateway 192.168.50.254 vlan 8

huawei(config-if-gpon-0/2)#quit

步骤3:

Huawei(config)#service-port 1 vlan 8 gpon 0/2/1  ont 1 gemport 11 multi-service user-vlan 8 rx-cttr  6 tx-cttr 6

简要步骤说明步骤1~3命令片段实现的功能。

步骤1:(15) 配置OLT带内管理VLAN 及IP

步骤2:(16) 。配置ONU带内管理VLAN及IP

步骤3:(17) 。配置业务数据流

  • 题中所给命令片段的作用是配置OLT和ONU之间的管理通道,实现从OLT远程登录ONU进行配置,要求OLT管理VLAN与ONU的管理VLAN相同,管理IP与ONU的管理IP在同一网段。
    步骤一配置OLT的带内管理VLAN为8, VLAN优先级为6, IP地址为192.168J0.1/24。
    步骤二配置ONU的静态IP地址为192.168.50.2/24,网关为192.168.50.254,管理VLAN为8 (同OLT的管理VLAN)。
    步骤三的配置业务流索引为1,管理VLAN为8, GEM Port ID为11,用户侧VLAN为8。OLT上对带内管理业务流不限速,因此直接使用索引为6的缺省流量模板。

在该网络中,用户的语音业务(电话)的上联设备是ONU,采用H.248语音协议,通过运营的(18)接口和语音业务隧道接入网络侧的(19)。

在配置语音业务时需要明确的是:ONU支持的语音协议有H.248和SIP,但同一时间只支持一种,可以在ONU上通过display protocol support命令查询当前支持的语音协议;如果需要切换,要在确保MG接口(H.248协议)或SIP接口(SIP协议)、全局数据已经删除的情况下,使用protocol support命令进行协议的切换。设置完成后,需要保存配置并重新启动系统,配置的协议类型才能生效。

【说明】试题2

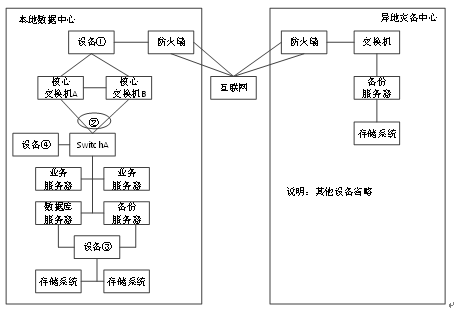
某企业数据中心拓扑如图2-1所示,均采用互联网双线接入,实现冗余和负载。两台核心交换机通过虚拟化配置实现关键链路冗余和负载均衡,各服务器通过SAN存储网络与存储系统连接。关键数据通过虚拟专用网络加密传输,定期备份到异地灾备中心,实现数据冗余。

问题1

在①处部署(1)设备,实现链路和业务负载,提高线路和业务的可用性。

在②处部署(2),实现Switch A与两台核心交换机之间的链路冗余。

在③处部署(3)设备,连接服务器HBA卡,在该设备上配置(4)。

(1)负载均衡设备主要功能是实现业务和链路的负载分摊或平衡。在图2-1中,有两条互联网线路,配备负载均衡设备后,针对不同需求,通过基于目标地址、源地址的策略路由,可以实现两条的流量分摊;针对来自外部的访问,可以通过业务负载策略,将业务流量分摊到业务集群的不同节点上,实现业务负载平衡。因此,在①处部署负载均衡设备,实现链路和业务负载,提高线路和业务的可用性。
(2)链路聚合就是将同一设备上多个网络接口聚合在一起,形成一个逻辑接口。图2-1中,SwitchA同时连接两台核心交换机,连接的两个接口通过链路聚合,可以实现流量分担和链路冗余。在实际应用中,两台核心交换机一般采用VRRP主备模式或者通过虚拟化技术,将两台交换机虚拟为一台逻辑交换机实现双ACTIVE,此时,连接到核心交换机的接入交换机一般采用链路聚合方式,实现链路冗余,因此在②处配置链路聚合。
(3)在SAN存储域网络中,通过光纤交换机将服务器的HBA和存储系统连接,服务器通过该链路访问存储系统的数据。光纤交换机上通过配置zone,将连接到SAN网络上的服务器设备、存储系统逻辑上划分到不同区域,实现业务隔离,其作用类似以太网交换机上VLAN的功能。在③处部署光纤交换机,通过配置zone隔离不同的主机和设备。

问题2

为保障关键数据安全,利用虚拟专用网络,在本地数据中心与异地灾备中心之间建立隧道,使用IPsec协议实现备份数据的加密传输,IPSec使用默认端口。

根据上述需求回答以下问题:

1.应在④处部署什么设备实现上述功能需求。VPN 网关

2.在两端防火墙上需开放UDP4500和什么端口? UDP 500

3.在有限带宽下如何提高是备份时的备份效率? 数据去重和数据压缩

借助互联网链路进行数据备份,受互联网带宽和VPN加密传输限制,传输效率是该备份模式的最大问题,为提高数据备份效率,常采用数据去重、数据压缩等技术,减少每次备份的数据传输量,提高备份效率。也可以在非工作时间利用互联网线路空闲进行备份,使线路带宽得以最大化利用。

4.请简要说明增量备份和差异备份的区别。增量备份:备份上一次备份以来数据变化的部分、差异备份:备份全量备份以来数据变化的部分

在实际工作中,不管本地还是异地备份,常用全备份和差异备份/增量备份相结合的方式进行数据备份。增量备份是指备份上一次全备或者增量备份以来变化的部分,差异参照是上一次备份,这种备份方式备份较快但恢复较慢,需要从全备份开始逐个从备份文件恢复数据:差异备份是指备份上一次全备以来所有变化的部分,差异参照是上一次全备份,这种备份方式备份时较慢且恢复较快,从全备份开始只需要恢复最后一次备份数据即可实现数据恢复。

问题3

 分布式存储解决方案在实践中得到广泛应用。请从成本、扩容、IOPS,冗余方式、稳定性五个方面对传统集中式存储和分布式存储进行比较,并说明原因。

  • 1、成本:集中式存储成本高,分布式存储成本低。原因:分布式存储采用普通服务器和廉价大容量磁盘作为存储节点,成本较低。
    2、扩容:集中式存储扩容较难,分布式存储扩容方便。原因:集中式存储扩容需要RAID重建,风险高,对业务影响大;分布式存储扩容一般是增加存储节点,扩容非常方便。
    3、IOPS:分布式存储理论上比集中式存储可以达到更高的IOPS。原因:分布式存储的数据存储于多个节点上,可以提供数倍于集中式存储的聚合IOPS,且随着存储节点的增加而线性增长。集中式存储由于使用了专门优化过的硬件,对于高并发访问能够提供较高的IOPS性能。分布式存储:通过数据分散到多个节点上处理请求,理论上可以获得更高的总IOPS值。但是实际表现取决于网络延迟等因素的影响。
    4、冗余方式:集中式存储采用RAID实现数据冗余,分布式存储采用多节点多副本存储方式实现数据冗余。
    5、稳定性:集中式存储稳定性高,分布式存储稳定性相对较差。原因:集中式储存为一个或一套完整的产品,出厂经过严格测试;分布式存储由不同厂家的多套软硬件集成,结构较复杂,容易受网络和带宽影响,稳定性较差。集中式存储:架构相对简单直接,易于管理和维护;然而一旦核心组件出现问题,则可能导致整个系统的不可用,分布式存储:设计上更加健壮,能够容忍个别节点甚至多节点故障而不影响整体功能。但由于其复杂度较高,在某些情况下调试问题可能会比较困难。

问题4

数据中心设计是网络规划设计的重要组成部分,请简述数据中心选址应符合的条件和要求。(至少回答3点) 

  • (1)电力供给充足可靠,通信快速畅通,交通便捷;
    (2)采用水蒸发冷却制冷的应考虑水源是否充足;
    (3)环境温度有利于节约能源;
    (4)远离产生粉尘、油烟、有害气体或贮存具有腐蚀性、易燃易爆物品的场所;
    (5)远离水灾、火灾和自然灾害隐患区域;
    (6)远离强振源和强噪声源;
    (7)避开电磁场干扰;
    (8)不宜建在公共停车库的正上方;
    (9)大中型数据中心不宜建在住宅小区和商业区内。

试题三

阅读以下说明回答问题1至问题4,将解答填入答题纸对应的解答栏内。

【说明】

案例一

据新闻报道,某单位的网络维护员张某将网线私自接到单位内部专网,通过专网远程登陆到该单位的某银行储蓄所营业员电脑,破解默认密码后,以营业员身份登录系统,盗取该银行83.5万元。该储蓄使用与互联网物理隔离的专用网络,且通过防火墙设置层层防护,但最终还是被张某非法入侵,并造成财产损失。

案例二

据国内某网络安全厂商通报,我国的航空航天、科研机构,石油行业,大型互联网公司以及政府机构等多个单位受到多次不同程度的APT攻击,攻击来源均为国外几个著名的APT组织。比如某境外APT组织搭建钓鱼攻击平台,冒充“系统管理员”向某科研单位多名人员发送钓鱼邮件,邮件附件中包含有伪造Office、PDF图标的PE文件或者含有恶意宏的Word文件,该单位小李打开钓鱼邮件附件后,其工作电脑被植入恶意程序,获取到小李个人邮箱账号和登录密码,导致其电子邮箱被秘密控制。之后,该APT组织定期远程登录小李的电子邮箱收取文件,并利用该邮箱向小李的同事、下级单位人员发送数百封木马钓鱼邮件,致十余人下载点击了木马程序,相关人员计算机被控制,造成敏感信息被窃取。

问题1【问答题】

安全运维管理为信息系统安全的重要组成部分,一般从环境管理、资产管理、设备维护管理、漏洞和风险管理、网络和系统安全管理、恶意代码管理、备份与恢复管理、安全事件处置、外包运维管理等方面进行规范管理。其中:

  1. 规范机房出入管理,定期对配电、消防、空调等设施维护管理应属于(环境管理)范围;

  2. 分析和鉴定安全事件发生的原因,收集证据,记录处理过程,总结经验教训应属(安全事件管理)范围;

  3. 制定重要设备和系统的配置和操作手册,按照不同的角色进行安全运维管理应属于(网络和系统安全管理)范围;

  4. 定期开展安全测评,形成安全测评报告,采取措施应对发现的安全问题应属于(漏洞和风险管理)管理范围。

【问题2】(8分)

请分析案例二中网络系统存在的安全隐患和问题。

1、营业员电脑默认密码未修改,没有定期修改密码;2未做电脑准入限制3、安全管理落实不到位、员工安全意识差;4、系统缺少双因子认证;5、未设置远程登录限制

【问题3】(8分)

请分析案例二,回答下列问题:

1.请简要说明APT攻击的特点。

潜伏性、长期性、组织严密、危害系数大

2.请简要说明APT攻击的步骤。

  • ①收集信息或扫描探测;
    ②恶意代码投送;
    ③利用漏洞;
    ④植入木马或植入恶意程序;
    ⑤命令与控制或远程控制;
    ⑥横向渗透并达成目标;
    ⑦清除痕迹或者删除恶意程序。

问题4】(5分)

结合上述案例,请简要说明从管理层面应如何加强安全防范。

  • ①制定网络安全管理制度;
    ②明确网络安全主体责任;
    ③细化网络安全工作职责,责任到人;
    ④合理分配人员权限、最小权限和加强审计;
    ⑤加强网络安全意识和技能培训;
    ⑥强化网络安全执行监督。

linux 根分区扩容

场景: 按照标准分区创建系统 设置 /boot /swap / 3个目录 /dev/sda3 挂载在/ 目录上 ,由于磁盘空间不中 对原磁盘扩容 (虚拟磁盘)

# umount /dev/sda3
umount: /: target is busy.
(In some cases useful info about processes that use
the device is found by lsof(8) or fuser(1))
# 根分区卸载不掉那就不卸载了

# fdisk /dev/sda
Welcome to fdisk (util-linux 2.23.2).

Changes will remain in memory only, until you decide to write them.
Be careful before using the write command.

Command (m for help): p

Disk /dev/sda: 32.2 GB, 32212254720 bytes, 62914560 sectors
Units = sectors of 1 * 512 = 512 bytes
Sector size (logical/physical): 512 bytes / 512 bytes
I/O size (minimum/optimal): 512 bytes / 512 bytes
Disk label type: dos
Disk identifier: 0x000b70b3

Device Boot Start End Blocks Id System
/dev/sda1 * 2048 616447 307200 8e Linux LVM
/dev/sda2 616448 4810751 2097152 82 Linux swap / Solaris
/dev/sda3 4810752 61433855 28311552 83 Linux

Command (m for help): d
Partition number (1-3, default 3): 3
Partition 3 is deleted

Command (m for help): n
Partition type:
p primary (2 primary, 0 extended, 2 free)
e extended
Select (default p): p
Partition number (3,4, default 3): 3
First sector (4810752-62914559, default 4810752):
Using default value 4810752
Last sector, +sectors or +size{K,M,G} (4810752-62914559, default 62914559):
Using default value 62914559
Partition 3 of type Linux and of size 27.7 GiB is set

Command (m for help): p

Disk /dev/sda: 32.2 GB, 32212254720 bytes, 62914560 sectors
Units = sectors of 1 * 512 = 512 bytes
Sector size (logical/physical): 512 bytes / 512 bytes
I/O size (minimum/optimal): 512 bytes / 512 bytes
Disk label type: dos
Disk identifier: 0x000b70b3

Device Boot Start End Blocks Id System
/dev/sda1 * 2048 616447 307200 8e Linux LVM
/dev/sda2 616448 4810751 2097152 82 Linux swap / Solaris
/dev/sda3 4810752 62914559 29051904 83 Linux

Command (m for help): w
The partition table has been altered!

Calling ioctl() to re-read partition table.

WARNING: Re-reading the partition table failed with error 16: Device or resource busy.
The kernel still uses the old table. The new table will be used at
the next reboot or after you run partprobe(8) or kpartx(8)
Syncing disks.

# partprobe #不管用,必须reboot重启
Error: Partition(s) 3 on /dev/sda have been written, but we have been unable to inform the kernel of the change, probably because it/they are in use. As a result, the old partition(s) will remain in use. You should reboot now before making further changes.
Warning: Unable to open /dev/sr0 read-write (Read-only file system). /dev/sr0 has been opened read-only.
# lsblk
NAME MAJ:MIN RM SIZE RO TYPE MOUNTPOINT
sda 8:0 0 30G 0 disk
├─sda1 8:1 0 300M 0 part /boot
├─sda2 8:2 0 2G 0 part [SWAP]
└─sda3 8:3 0 17.7G 0 part /
sr0 11:0 1 4.5G 0 rom

重启之后

# lsblk
NAME MAJ:MIN RM SIZE RO TYPE MOUNTPOINT
sda 8:0 0 30G 0 disk
├─sda1 8:1 0 300M 0 part /boot
├─sda2 8:2 0 2G 0 part [SWAP]
└─sda3 8:3 0 27.7G 0 part / #磁盘分区空间变为了27.7,增加了10G
sr0 11:0 1 4.5G 0 rom
# df -Th
Filesystem Type Size Used Avail Use% Mounted on
/dev/sda3 xfs 18G 3.6G 15G 21% /
devtmpfs devtmpfs 1.7G 0 1.7G 0% /dev
tmpfs tmpfs 1.8G 84K 1.8G 1% /dev/shm
tmpfs tmpfs 1.8G 9.0M 1.8G 1% /run
tmpfs tmpfs 1.8G 0 1.8G 0% /sys/fs/cgroup
/dev/sda1 xfs 297M 152M 146M 51% /boot
tmpfs tmpfs 351M 16K 351M 1% /run/user/42
tmpfs tmpfs 351M 0 351M 0% /run/user/0

# xfs_growfs / #扩展XFS文件系统!!!

meta-data=/dev/sda3 isize=512 agcount=4, agsize=1160384 blks
= sectsz=512 attr=2, projid32bit=1
= crc=1 finobt=0 spinodes=0
data = bsize=4096 blocks=4641536, imaxpct=25
= sunit=0 swidth=0 blks
naming =version 2 bsize=4096 ascii-ci=0 ftype=1
log =internal bsize=4096 blocks=2560, version=2
= sectsz=512 sunit=0 blks, lazy-count=1
realtime =none extsz=4096 blocks=0, rtextents=0
data blocks changed from 4641536 to 7262976

!!!要是提示只读

# mount -o remount rw /     #改为读写

然后在 # xfs_growfs /
!!!

# df -Th
Filesystem Type Size Used Avail Use% Mounted on
/dev/sda3 xfs 28G 3.6G 25G 13% / #文件系统变为了28G
devtmpfs devtmpfs 1.7G 0 1.7G 0% /dev
tmpfs tmpfs 1.8G 84K 1.8G 1% /dev/shm
tmpfs tmpfs 1.8G 9.0M 1.8G 1% /run
tmpfs tmpfs 1.8G 0 1.8G 0% /sys/fs/cgroup
/dev/sda1 xfs 297M 152M 146M 51% /boot
tmpfs tmpfs 351M 16K 351M 1% /run/user/42
tmpfs tmpfs 351M 0 351M 0% /run/user/0

Network ICMP监控技术

NQA 网络质量分析

静态路由与NQA联动

静态路由本身并没有检测机制,如果非本机直连链路发生了故障,静态路由不会自动从IP路由表中自动删除,需要管理员介入,这就无法保证及时进行链路切换,可能造成较长时间的业务中断。

基于以上原因,需要有一种有效的方案来检测静态路由所在的链路。对于静态路由而言,现有的静态路由与BFD联动特性,由于受到互通设备两端都必须支持BFD的限制,在某些应用场景无法实施。而静态路由与NQA联动则只要求互通设备的其中一端支持NQA即可。

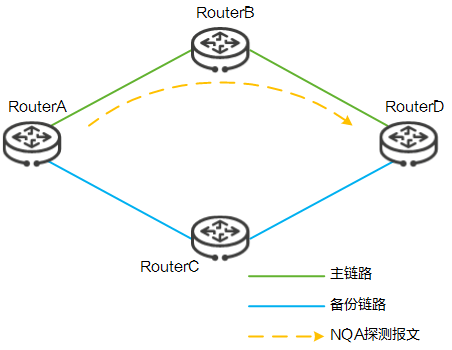
静态路由与NQA联动组网

利用NQA测试例来检测静态路由所在链路的状态,根据NQA的检测结果,决定静态路由是否活跃,达到避免通信的中断或服务质量降低的目的。

以上图为例,RouterA至RouterD有主、备两条链路,RouterA作为NQA客户端来检测至RouterD的链路状态:

  • 如果NQA测试例检测到主链路故障,RouterA将这条静态路由设置为“非激活”状态;
  • 如果NQA测试例检测到主链路恢复正常,RouterA将这条静态路由设置为“激活”状态。

NQA ICMP 测试

  • nqa test-instance admin icmp
  • test-type icmp
  • destination-address ipv4 x.x.x.x
  • commit

NQA 与静态路由联动

  • nqa test-instance admin icmp
  • test-type icmp
  • destination-address ipv4 x.x.x.x
  • frequency 6
  • interval seconds 3
  • timeout 2
  • probe-count 2
  • start now

ip route-static x.x.x.x mask y.y.y.y track nqa admin icmp

开启snmp 网管

  • snmp-agent
  • snmp-agent sys-info version v2c
  • snmp target-host inform address udp-domain 10.156.217.216
  • snmp community read cipher public