网工 通讯线路物理层编码

https://www.cnblogs.com/laojie4321/archive/2012/04/09/2439475.html

通信线路的编码就像商品的包装,商品包装的目的是使商品更适合运输,在运输过程中不受损,同样,线路编码的目的就是使编码后的二进制数据更适合线路传输。

物理层的编码可以分为两类。
一类是和物理介质相关,常用的光接口码型有NRZ、NRZI;电接口码型有HDB3、BnZS、CMI、Manchester、MLT-3。
另一类和物理介质无关,比如百兆以太网用的4B/5B编码,千兆以太网用的8B/10B编码,万兆以太网用的64B/66B编码。

百兆以太网、千兆以太网、万兆以太网使用的编码各不相同。

数据信号调制为模拟信号和 数据信号调制为数字信号

数字信号调制为模拟信号可以利用调幅(ask)、调频(fsk)、相位(psk)(三种技术和三者结合。QAM(正交幅度调制) 就是利用三者的结合表示更多的信号。

(1)物理介质相关编码

NRZ码:

NRZ即Non-Return to Zero Code, 非归零码,光接口STM-NO、1000Base-SX、1000Base-LX采用此码型。NRZ是一种很简单的编码方式,用0电平和1电平分别二进制的“0”和“1”,编码后速率不变,有很明显的直流成份,不适合电接口传输

NRZI码:

NRZI即Non-Return to Zero Inverted,非归零反转码,光接口100Base-FX使用此码型。编码不改变信号速率。
NRZI编码规则:
1).如果下一个输入二进制位是“1”,则下一个编码后的电平是当前电平跳变后的电平;
2).如果下一个输入二进制位是“0”,则编码后的电平与当前保持一致。

NRZ和NRZI都是单极性码,即都只有正电平和零电平,没有负电平,所以NRZ和NRZI码中有很多直流成份,不适合电路传输,并且NRZ和NRZI编码本身不能保证信号中不包含长连“0”或长连“1”出现,不利于时钟恢复。

MLT-3即Multi-Level Transmit -3,多电平传输码,MLT-3码跟NRZI码有点类似,其特点都是逢“1”跳变,逢“0”保持不变,并且编码后不改变信号速率。与NRZI码不同的是,MLT-3是双极性码,有”-1”、“0”、“1”三种电平,编码后直流成份大大减少,可以进行电路传输,100Base-TX采用此码型。
MLT-3编码规则:
1).如果下一输入为“0”,则电平保持不变;
2).如果下一输入为“1”,则产生跳变,此时又分两种情况。
  (a).如果前一输出是“+1”或“-1”,则下一输出为“0”;
  (b).如果前一输出非“0”,其信号极性和最近一个非“0”相反。

AMI即Alternate Mark Inversion,信号交替反转码,典型的双极性码,AMI类型的编码有HDB3、B3ZS、B8ZS等。
AMI编码规则:输入的“0”仍然是0,输入的“1”交替的变换为+1、-1。
AMI编码如下图所示:

AMI能保证编码后无直流分量,但AMI本身无法保长连“0”和长连“1”出现。
这就出现HDB3、B3ZS、B8ZS,这三种编码成功弥补了AMI码的这种缺陷。

HDB3码:

HDB3即High Density Bipolar of order 3 code,三阶高密度双极性码。

编码规则:
1).当原码没有四个以上连“0”串时,AMI码就是HDB3码。
2).当出现四个以上连“0”串时,将第四个“0”变成与其前面一非“0”同极性的符号,由于这个符号破坏了极性交替反转的规则,因此叫做破坏符号,用V符号表示(+1为+V,-1为-V),相邻的V符号也需要极性交替。
3).当V符号之间有奇数个非“0”时,是能满足交替的,如为偶数,则不能满足,这时再将该小段的第一个“0”变成“+B”或“-B”,B符号与前一个非“0”符号相反,并让后面的非“0”符号从V符号开始交替变化。HDB3码如下图所示:

换一种更好记的方法:两V码之间原始码非“0”个数为为奇数时,用000V代替0000,为偶数时,用B00V代替0000,B00V之后,原始极性码必须与V码极性相反。如下图所示:

B3ZS即Bipolar with three-zero substitution,三阶双极性码,T3线路用此编码。
编码规则与HDB3相同,只是编码后能允许最多连“0”的个数从HDB3的三个减小到两个。B3ZS码如下所示:

B8ZS码:
B8ZS即Bipolar with eigth-zero substitution,八阶双极性码,如果源码中没有8个或以上连“0”串时,这时AMI码就是B8ZS码,如果有8个或以上连“0”时,将8个“0”替换成“000VB0VB”,其他规则同HDB3码。T1线路采用此编码。如下所示:

CMI码:

CMI即Code Mark Inversion,信号反转码。
编码规则:输入的“1”交替用-1和+1表示,“0”用电平从-1到+1的跳变表示,也就是一个上升沿。E4和SMT-1e线路采用此编码,编码后信号速率被提高,其实是以牺牲带宽来换取传输特性。如下图所示:

Manchester码:
使用电平从+1到-1的变化表示“0”,使用电平从-1到+1的变化表示“1”,
编码效率低,只有50%,同CMI一样,是拿带宽换取传输特性,10Base-T使用此编码。

如下图所示:

各种链路与码型对应表:

(2)物理介质无关编码

什么是4B/5B编码?

4B/5B编码是百兆以太网(即快速以太网)中线路层编码类型之一,就是用5bit的二进制数来表示4bit二进制数,映射方式如下表所示:

为什么要进行4B/5B编码?
在通信网络中,接收端需要从接收数据中恢复时钟信息来保证同步,这就需要线路中所传输的二进制码流有足够多的跳变,即不能有过多连续的高电平或低电平,否则无法提取时钟信息
Manchester(曼切斯特)编码可以保证线路中码流有充分的跳变,因为它是用电平从“-1”到“+1”的跳变来表示“1”,用电平从“+1”到“-1”的跳变来表示“0”,但是这种编码方式的效率太低,只有50%,相当于用线路的有效带宽来换取信号的跳变,十兆以太网就是使用Manchester编码,虽然线路的有效带宽只有10Mbps,但实际带宽却是20Mbps。
百兆以太网用的4B/5B编码与MLT-3编码组合方式,发送码流先进行4B/5B编码,再进行MLT-3编码,最后再上线路传输;千兆以太网用的是8B/10B编码与NRZ编码组合方式;万兆以太网用的是64B/66B编码;PCIE 3.0用的是128B/130B编码。

4B/5B编码规则有哪些?
4B/5B编码其实就是用5bit的二进制码来代表4bit二进制码。此编码的效率是80%,比Manchester码高。4B/5B编码的目的在前面已经说过了,就是让码流产生足够多的跳变。4位二进制共有16种组合,5位二进制共有32种组合,如何从32种组合种选取16种来使用呢?这里需要满足两个规则:
1). 每个5比特码组中不含多于3个“0”;
2). 或者5比特码组中包含不少于2个“1”;

此规则是怎么来的?这就要从MLT-3码的特点来解释了。MLT-3码的特点简单的说就是:逢“1”跳变,逢“0”不跳变。为了让4B/5B编码后的码流中有足够多的跳变就需要编码后的码流中有尽量多的“1”和尽量少的“0”。
这种编码的特点是将欲发送的数据流每4bit作为一个组,然后按照4B/5B编码规则将其转换成相应5bit码。5bit码共有32种组合,但只采用其中的16种对应4bit码的16种,其他的16种或者未用或者用作控制码,以表示帧的开始和结束、光纤线路的状态(静止、空闲、暂停)等。
三种应用实例是FDDI、100BASE-TX和100BASE-FX.
8B/10B编码与4B/5B的概念类似,例如在千兆以太网中就采用了8B/10B的编码方式。

在通信系统中,通信速度与线路传输中的调制速率,所谓调制速率是指单位时间内线路状态变化的数目,以波特(baud)为单位。如果采用曼彻斯特编码,在每个调制时间间隔内跳动两次,则数据传送速率是波特率的二分之一。在快速以太网中,数据传输速率为100Mbps,如果采用曼彻斯特编码,波特率将达200Mbps,对传输介质和设备的技术要求都将提高,增大了传输成本。如果使用4B/5B编码,在传输速率为100Mbps的情况下,其调制速率为:100M÷(4/5)=125M(baud)。即波特率为125M baud,大大低于曼彻斯特编码时的200M baud,这样就在快速以太网中使用非屏蔽双绞线成为可能

网工 错题分析08

案例1

试题一(共25分)

阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。

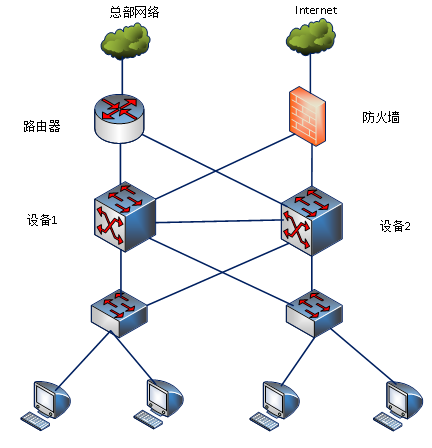
如图1-1为某公司的网络拓扑图。两台核心交换机提供设备冗余和负载均衡。

【问题1】(每空1分)

1、评价系统可靠性的技术指标包括哪两个?请说明他们与可靠性的关系。(4分)

评价系统可靠性通常采用MTBF (Mean Time Between Failures,平均故障间隔时间)和MTR(MeanTime to Repair,平均修复时间)这两个技术指标。MTBF是指一个系统平均故障间隔时间,通常以小时为单位。MTBF越多,可靠性也就越高。MTTR是指一个系统从故障发生到恢复所需的平均时间,广义的MTTR还涉及备件管理、客户服务等,是设备维护的一项重要指标。MTTR的计算公式为:MTTR=故障检测时间+硬件更换时间+系统初始化时间+链路恢复时间+路由覆盖时间+转发恢复时间。MTTR值越小,可靠性就越高。

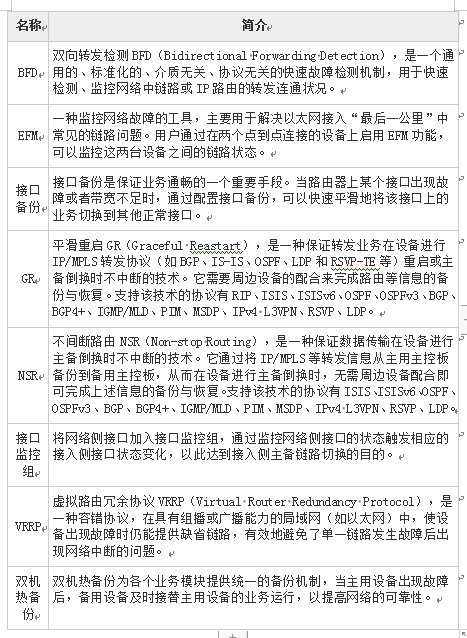
2、可靠性技术的种类繁多,根据其解决网络故障的侧重不同,可分为故障检测技术和保护倒换技术。请列举出至少5种故障检测技术或保护倒换技术。(说明:保护倒换技术侧重于网络的故障恢复,主要通过对硬件、链路、路由信息和业务信息等进行冗余备份以及故障时的快速切换,从而保证网络业务的连续性。)(4分)

故障检测技术包括BFD和EFM,保护倒换技术包括接口备份、GR、NSR、接口监控组、VRRP、双机热备份等,具体看下表。

两种组网方式都能满足设备冗余和负载均衡的要求;

问题2

根据网络拓扑图,网络设计师张三拟采用MSTP+VRRP组合方式组网,网络设计师李四拟采用堆叠iStack方式组网,两种方式是否都能满足设备冗余和负载均衡需求?请综合比较这两种方式优缺点。

MSTP+VRRP的组网方式设备兼容性要求不高,组网更灵活,可以跨交换机实现组网,但是配置更为复杂,维护成本更高;

堆叠对设备型号匹配要求较高,而且两台交换机之间不能有其他的交换机,但具有强大的网络扩展能力(增加端口数量、带宽和处理能力),堆叠简化了配置和管理,可以实现跨设备链路聚合,实现快速收敛,在故障恢复方面,网络连续性也高于MSTP+VRRP。

【问题3】(每空5分)

如果路由器和总部的链路出现故障,此时经过互联网与总部联系,处于安全考虑,可以利用什么技术总部进行通信?如果分支结构所有人员均有访问总部网络的需求,则适合采用什么样的方式?

VPN

如果整个分支机构均有访问总部的需求,则适合把整个分支机构作为site站点,采用site-to-site的方式,比如在网络边界设备防火墙与总部边间设备建立IPSec VPN,工作在隧道模式。

【问题4】(6分)

为了解决总部和分支机构之间所有网络设备的时钟同步问题,需要配置NTP服务。

1、NTP协议是基于(1)协议的(2)号端口。(2分)

2、请例举出适用于NTP来时间同步的应用场景。(4分)

1、(1)UDP (2)123;

2、1)网络管理:对从不同路由器采集来的日志信息、调试信息进行分析时,需要以时间作为参照依据。

2)计费系统:要求所有设备的时钟保持一致。

3)多个系统协同处理同一个复杂事件:为保证正确的执行顺序,多个系统必须参考同一时钟。

4)备份服务器和客户机之间进行增量备份:要求备份服务器和所有客户机之间的时钟同步。

5)系统时间:某些应用程序需要知道用户登录系统的时间以及文件修改的时间。

案例2

阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。

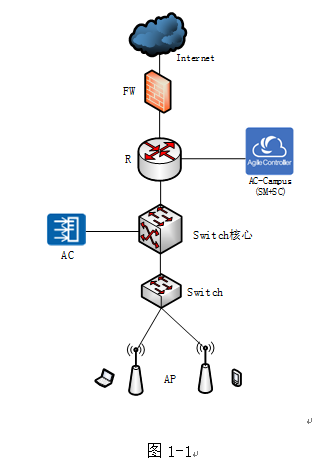
某园区无线网络拓扑图如图1-1所示,使用AC-Campus(Agile Controller-Campus)作为园区网络的集中化控制核心,全局控制园区网络用户、业务与安全等策略。

【问题1】(6分)

1、在无线网络容量设计时,需要考虑的AP性能相关的802.11无线协议标准,WIFI 6使用的无线标准是(1),最高理论数据速率大约是(2)。(2分)

2、Wi-Fi 6对比之前的Wi-Fi 5,在哪几个方面性能有显著提升?(4分)高并发、低延迟、大带宽、低功耗

  • WLAN遵循802.11协议标准,从最开始的802.11a/b/g,经历802.11n(Wi-Fi 4)、802.11ac(Wi-Fi 5)、发展到最新的802.11ax(Wi-Fi 6),每一次的演进都带来了数据传输速率上的飞跃。
  • Wi-Fi 6对比之前的Wi-Fi 5,在这几个方面性能有显著提升:
  • 大带宽。Wi-Fi 6采用8×8 MIMO空间流、更多数量的子载波、1024-QAM编码方式等技术提升带宽,速率最高可达9.6Gbit/s。
  • 高并发。增加空间流,采用OFDMA技术提升频谱利用率,实现并发容量的增加。
  • 低时延。提升频谱利用率,采用BSS Color降低空口干扰率,实现时延的降低。
  • 低耗电。采用TWT(Target Wakeup Time)技术,按需唤醒终端Wi-Fi,减少耗电。
  • Wi-Fi 6的大带宽、高并发、低时延可以增强多用户高密并发、VR/AR/4K等大带宽低时延场景的用户体验。
  • 另外不同于Wi-Fi 5仅支持下行MU-MIMO,Wi-Fi 6能支持上行和下行OFDMA传输和上行、下行MU-MIMO传输,使得上行的数据传输速率也得到了提升。
  • 如果选用了外置天线的AP,还需要继续考虑配套的天线选型。

问题2】(6分,每空2分)

无线接入控制器AC的WLAN基本业务配置流程中包括创建AP组、配置网络互通、配置AP系统参数、WLAN业务,以下配置任务中,属于配置网络互通的是(3),属于配置AC系统参数的是(4),属于配置WLAN业务的是(5)。(6分,每空2分)

A. 配置DHCP服务器 B. 配置基本射频参数 C. 创建SSID模板

D. 创建安全模板E. 配置国家码(域管理模板) F. 配置各设备互通

G. 配置AP认证模板及AP上线 H. 配置AC的源接口

配置网络互通的有AF ;配置AC系统参数的有EH;配置WLAN业务的有BCDG

【问题3】(6分)

1、该园区网络中,多数AP采用了PoE供电方式。PoE技术的供电标准是(6)。PoE+技术的供电标准是(7)。PoE++技术的供电标准是(8)。

2、请简要说明PoE供电技术的优势。

(6)-(8)备选答案(每空1分):

A. IEEE 802.3at

B. IEEE 802.3bt

C. IEEE 802.3ax

D. IEEE 802.3af

DAB ;

POE的供电优势:1、节点成本;2、简便安装 ;3、集中供电;4、统一标准和接口

2、管理方便:电源集中供电,管理方便。连接简捷:网络终端不需外接电源,只需要一根网线。节约成本:大量节省电源布线成本,提供简单、方便的电源安装方式。统一标准和接口:符合IEEE 802.3bt、IEEE 802.3af、IEEE 802.3at标准,使用全球统一的电源接口。提高可靠性:与UPS不间断电源结合使用,可以给IP摄像头、视频服务器和IP电话等提供冗余供电,防止断电情况发生。

【问题4】(7分)

在该园区无线网络中,AC-Campus(Agile Controller-Campus)是基于用户和应用的网络资源自动化控制系统。能为用户提供精细化接入控制和授权管理、业务随行、业务编排和终端安全功能。

1、准入控制是指出于网络安全考虑,对尝试接入网络的用户进行认证和授权,请列举出AC-Campus支持的准入控制认证方式。(3分)

2、请简要说明业务随行相对传统访问控制的优势。(4分)

1、802.1X认证、MAC认证、Portal认证和SACG认证(答出1点得1分)

2、在传统园区网络中,控制用户网络访问权限主要是通过NAC技术结合VLAN和ACL技术来实现的,无法与IP地址解耦,IP地址变化时需到多个设备变更配置,维护工作量大。而业务随行采用了基于业务的权限控制,能够让用户不论在哪里都能享受一致的业务体验;集中配置,新增设备自动配置;在用户位置变更时自动适配,管理员无需操作;而且随着设备的规模增加,维修效率提升越明显。(答出关键点即可得分)

PoE(Power over Ethernet)是一种通过以太网电缆同时传输数据和电力的技术。这项技术使得网络设备如IP电话、无线接入点、监控摄像头等不需要额外的电源插座就能工作,简化了安装并降低了成本。PoE供电有几种标准,这些标准由IEEE 802.3委员会制定,主要包括以下几个:

  1. IEEE 802.3af (PoE) – 这是最早的PoE标准,发布于2003年。
    • 最大功率:15.4W
    • 可用功率:通常为12.95W(考虑到线缆损耗)
    • 分类:定义了Type 1 PoE,支持Class 0到Class 3的设备。
  2. IEEE 802.3at (PoE+) – 也称为PoE Plus,发布于2009年。
    • 最大功率:30W
    • 可用功率:通常为25.5W
    • 分类:扩展了Type 1 PoE到Type 2 PoE,并增加了Class 4的支持。
  3. IEEE 802.3bt (PoE++) – 发布于2018年,进一步提升了PoE的能力。
    • 最大功率:90W
    • 可用功率:分为两个级别:
      • Type 3 PoE:最大60W,可用51W
      • Type 4 PoE:最大90W,可用71.3W
    • 分类:引入了新的Class等级,包括Class 5到Class 8。

供电方式

  • 模式A:利用数据线对(1,2 和 3,6)来传输电力。
  • 模式B:使用备用线对(4,5 和 7,8)来传输电力。
  • 4-pair供电:在IEEE 802.3bt中引入,可以同时使用所有四对线来传输电力,从而提高可提供的总功率。

兼容性

较新的PoE标准向后兼容旧的标准,即一个符合IEEE 802.3bt标准的PSE(供电设备)能够识别并适当地为符合任何先前PoE标准的PD(受电设备)提供电力。但是,如果PSE只支持较低的功率标准,则它可能无法为需要更多电力的新设备供电。

案例3

阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。

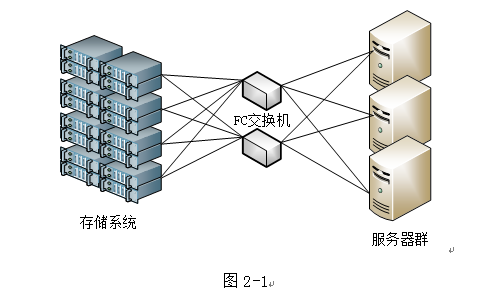
某企业的存储网络拓扑图如图2-1所示。

【问题1】(5分)

1、根据图 2-1 拓扑,可知该存储网络方式是(1)。

2、请从传输距离、兼容性、安全性和成本等方面比较FC SAN和IP SAN各自优缺点。

(1)备选答案

A. DAS B. NAS C.FC-SAN D.IP-SAN

参考答案:

1、(1)C

2、传输距离方面,FC SAN受到光纤传输距离的限制,而IP SAN理论上没有距离限制; 在兼容性方面,FC SAN兼容性差,而IP SAN所有IP网络设备都兼容;

在安全性方面,FC SAN安全性较高,而IP SAN安全性较低,容易丢包和被截取;

在成本方面,FC SAN需要购买光纤交换机、HBA卡、光纤等,成本较高,而IP SAN购买和维护成本相对较低,有更高的投资收益比例;

【问题2】(6分)

1、存储系统中,由于存储系统本身的容量开销,用户能使用的实际容量会小于存储系统提供的容量。在存储系统的容量开销中,为防止硬盘域成员盘失效造成数据丢失或性能降低而设计的开销指的是(B);解决在I/O下发到硬盘过程中,由于某些操作导致数据分条校验不一致的问题而设计的容量开销是(E);用于存放包括配置数据和运行日志等存储系统重要数据的是(C)。(6分,每空2分)

(6)~(8)备选答案

A. 校验数据或镜像数据带来的容量开销

B. 热备空间占用的容量

C. 保险箱盘占用的容量

D. 应用服务器侧文件系统和卷管理软件带来的容量开销

E. WriteHole占用的空间

F. 系统信息占用的空间

G. 元数据空间

H. 为提高系统性能和硬盘均衡性预留空间

G. 一体化容量。

2、假设存储系统有48块600GB SAS硬盘,包含4块保险箱盘,热备策略设置为“低”,RAID策略配置为RAID 6 8D+2P。则存储可用容量为多少?(请写出计算过程)

说明:每块盘会预留256MB用作写保护WriteHole空间;生产预留(系统信息)占用的空间577MB;每块盘容量的0.6%留作元数据空间;元数据备份占用的存储空间2%;提高系统性能和硬盘均衡性预留的空间1%;一体化利用率约为98.46%;采用的是“低”的热备策略,大于25块盘小于等于75块盘时需要占用2块硬盘的容量;单个保险箱盘占用的容量以5GB为例计算。(3分)

要计算存储系统的可用容量,我们需要考虑几个因素:硬盘的数量、每块硬盘的容量、RAID级别、以及热备盘和保险箱盘的影响。

  • 可用容量计算方法:
  • 假设存储系统有48块600GB SAS硬盘,包含4块保险箱盘,热备策略设置为“低”,RAID策略配置为RAID 6 8D+2P。则存储可用容量计算方式如下:
  • 1、600GB为硬盘厂商标称容量,因此,换算到操作系统的识别容量为:
  • 600GB × 1000 × 1000 × 1000 / 1024 / 1024 = 572204.590MB
  • 2、单块盘除去WriteHole占用的空间:(WriteHole是为了解决在I/O下发到硬盘过程中,由于某些操作导致数据分条校验不一致的问题。每块盘会预留256MB用作WriteHole空间。)
  • 572204.590MB – 256MB = 571948.590MB
  • 3、单块盘除去生产预留空间:
  • 571948.590MB – 577MB = 571371.590MB
  • 4、单块盘除去元数据占用的空间:
  • 571371.590MB × (1 – 0.6%) = 567943.361MB
  • 由于存储系统会预先将每块盘容量的0.6%留作元数据空间。而随着业务配置增加,存储系统会动态地为元数据分配存储空间,以实际业务配置为准。此处以0.6%为例进行说明。2%留作元数据备份空间。
  • 6、单块盘除去元数据备份占用的存储空间:
  • 567943.361MB × (1 – 2%) = 556584.494MB
  • 7、单块盘除去为提高系统性能和硬盘均衡性预留的空间:(每块盘还要预留1%的容量用于提高系统性能和硬盘均衡性。当该容量小于2GB时,取值为2GB。)
  • 556584.494MB × (1 – 1%) = 551018.649MB
  • 8、单块盘除去一体化容量占用的存储空间:(对硬盘进行格式化时,当单个扇区大小为520字节时,其中8字节存放校验数据;当单个扇区大小为4160字节时,其中64字节存放校验数据。此时一体化利用率约为98.46%(512/520或4096/4160))
  • 551018.649MB × 98.46%= 542532.962MB
  • 9、整个存储系统由于采用的是“低”的热备策略,需要占用2块硬盘的容量。因此,存储系统的除去热备空间的可用容量为:
  • 542532.962MB × (48 – 2) = 24956516.250MB
  • 换算成TB:24956516.250MB / 1024 / 1024 = 23.800TB
  • 10、除去保险箱数据占用的存储空间:(保险箱盘的一部分容量用于存放系统重要数据,包括配置数据和运行日志)
  • 23.800TB – 4 × 5GB = 23.781TB
  • 11、由于采用的是RAID 6 8D+2P,硬盘利用率为80%,因此得到存储系统最后的可用容量为:
  • 23.781TB × 80% = 19.025TB
  • 最后算出存储系统的可用容量约为“19.025TB”。

【问题3】(7分)

1、块业务的基本存储业务配置流程包括配置前准备、创建存储空间、配置映射视图并配置主机联通性、应用服务器使用存储空间等四个基本步骤。创建存储空间时又分为四步,正确的步骤顺序是(9)→(10)→(11)→(12)。(4分,每空1分)

2、硬盘域可以由同种存储介质或不同存储介质的硬盘组成。同种存储介质的硬盘组成一个存储层,包括高性能层、性能层、容量层,对于SSD盘、SAS盘、NL-SAS盘这三类磁盘,请描述该如何分配存储层,为什么?(3分)

(9)-(12)备选答案(每空1分):

A. 创建磁盘域

B. 创建存储池

C. 创建LUN

D. 创建LUN组

参考答案:

1、(9)A (10)B (11)C (12)D

2、高性能层是由SSD盘组成,性能最高,由于其存储介质成本较高且单盘容量小,适合存放访问频率很高的数据。

性能层是由SAS盘组成,性能较高,由于其存储介质成本适中且单盘容量较大,适合存放访问频率中等的数据。

容量层是由NL-SAS盘组成,性能最低,由于其存储介质成本最低且单盘容量大,适合存放大容量的数据以及访问频率较低的数据。

【问题4】(6分)

请简要描述快照、远程复制和LUN拷贝这三种数据备份技术的特点和应用场景。

  • 快照的实现原理决定了该特性具有执行速度快、占用存储空间小、恢复速度快等特点。因此,快照可以广泛地应用于快速数据备份与恢复、数据持续保护、重新定义数据用途等场景。
  • 在业务离线的情况下,可以使用LUN拷贝进行不同LUN之间的数据拷贝。LUN拷贝特性的典型应用场景包括数据迁移、数据快速分发和数据集中备份。
  • 远程复制主要应用于数据的容灾备份,典型的业务应用场景包括中央容灾备份站点和两地三中心。
  • 不同的远程复制模式适用于不同的应用场景。
  • 同步远程复制:适用于主站点和从站点距离较近的场景,如同城(相同的数据中心或相同校园中)容灾备份。
  • 异步远程复制:适用于主站点和从站点距离较远或网络带宽有限的场景,如异地(跨国家/地区,全球)容灾备份。

网工 数据备份

https://www.cnblogs.com/qinlulu/p/13204815.html

备份的发展
在存储备份技术的发展过程中,衍生了下面几种主流的组网方式:Host、LAN、LAN-free、Server-free和Server-less。
1、Host
最原始的备份技术是在生产服务器上将备份数据直接拷贝至备份介质中,称之为Host备份方式。
点评:Host备份类似将C盘数据备份到D盘,该组网优点是数据传输速度快,备份管理简单;缺点是不利于备份系统的共享,不适合于现在大型的数据备份要求。

2、LAN
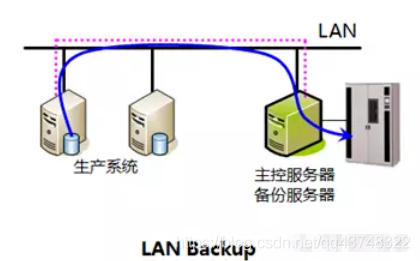
紧随其后出现的是LAN备份方式。在这种备份组网中,所有生产系统都需要安装备份客户端,并和备份服务器通过网络连接。备份服务器(也是主控服务器)控制整个系统的备份,数据备份时负责将数据通过网络传输到备份介质中。
点评:LAN备份组网解决了Host备份方式中的备份系统共享的问题,但是它对网络传输资源和备份服务器的资源依赖大,容易发生堵塞。

3、LAN-free
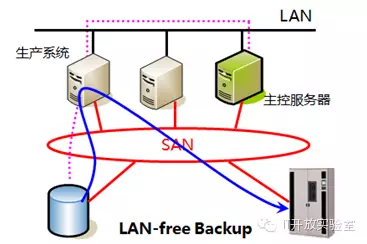
针对这种情况,衍生出第三种组网:LAN-free备份组网。在LAN-free备份组网中,生产系统安装有相关的备份客户端(负责与备份服务器通信)和备份介质管理软件(负责管理和使用备份介质)。备份时,备份服务器(主控服务器)只需要发送指令给生产系统,生产系统就会自动将相关的数据传输至备份介质中。

点评:相比于LAN备份,LAN-free备份彻底解放了网络资源,对备份服务器的压力也有所降低,但是对生产系统的压力依旧比较大。
如果数据能够不通过生产系统就直接传递到备份介质上,LAN-free的问题不就可以解决了吗?Server-free备份就是在这种情况下应运而出的。

4.Server-free备份方式

使用Server-free备份方式时,一般会结合阵列的快照功能一起使用。备份的时候,先创建该时间点下生产数据的快照并将其映射给备份服务器,然后由备份服务器将该快照挂载起来,最后将快照数据拷贝至备份介质。由于快照创建的时间非常短,所以这种组网下,备份窗口基本为零,对生产系统没有任何压力,所以称为Server-free备份。

点评: 前面的几种备份方式中,都有一个共性,就是都会占用生产服务器或者备份服务器的资源。那么有没有一种技术,能否彻底解放服务器资源呢?这就是Server-less备份方式。

5.Server-less备份方式

在Server-less备份模式下,数据在源存储介质和备份介质之间直接传输,通常是存储系统和磁带库之间。备份过程中,服务器只需要下发相应的命令给源存储介质即可,不需要再缓存数据,可以明显的降低对资源的占用。而且,由于存储系统的资源配置一般都要高于服务器的资源配置,这种备份方式下的性能很高。

Server-less备份通常有2种实现方式。借助SCSI-3命令的实现方式,Extend Copy实现自动将存储备份到磁带中。借助NDMP实现方式,备份过程中,通过该协议把命令从服务器传递给NAS存储设备,NAS存储设备自动将数据传递给备份介质。

点评: 借助SCSI-3命令的实现方式下,对存储设备要求高,兼容性较差,而且由于其只能实现卷或者磁盘一级的备份和恢复,颗粒度太大,不够灵活和使用,实际使用较少。NDMP则是基于TCP/IP的行业标准协议,专为NAS环境中的备份而设计,是业界非常流行的一种备份实现方式,后面我们会有专题介绍该种备份技术。

网工 网络生命周期

有4阶段、5阶段、6阶段生命周期模型。

五阶段周期较为常见的迭代周期划分方式,将一次迭代划分为五个阶段。

需求规范; 通信规范; 逻辑网络设计; 物理网络设计; 实施阶段。

照此流程构建网络,在下一个阶段开始之前,前面的每个阶段的工作必须已经完成。一般情况下,不允许返回到前面的阶段,如果出现前一阶段的工作没有完成就开始进入下一个阶段,则会对后续的工作造成较大的影响,甚至产生工期拖后和成本超支。

主要优势在于所有的计划在较早的阶段完成,该系统的所有负责人对系统的情况以及工作进度都非常清楚,更容易协调工作。

五阶段周期的缺点是比较死板,不灵活。因为在项目完成之前,用户的需求经常会发生变化,这使得已开发的部分需要经常修改,从而影响工作的进程,所以基于这种流程完成网络设计时,用户的需求确认工作非常重要。

网络生命周期的迭代模型的核心思想是网络应用驱动理论和成本评价机制,当网络系统无法满足用户的需求时,就必须进入到下一个迭代周期。经过迭代周期后,网络系统将能够满足用户的网络需求;成本评价机制决定是否结束网络系统的生命周期。

  • 通信规范说明书记录了网络当前的状态,包括网络的配置、网络互联设备水平以及共享资源的利用率。通信规范说明书由下面主要内容组成。
  • 执行情况概述。
  • 分析阶段概述。
  • 分析数据总结。
  • 设计目标建议。
  • 申请批准部分。

网络逻辑设计

网络的逻辑结构设计,来自于用户需求中描述的网络行为、性能等要求,逻辑设计要根据网络用户的分类、分布,选择特定的技术,形成特定的网络结构,该网络结构大致描述了设备的互联及分布,但是不对具体的物理位置和运行环境进行确定。 逻辑设计过程主要由以下4个步骤组成:

  • 确定逻辑设计目标
  • 网络服务评价
  • 技术选项评价
  • 进行技术决策

一般情况下,逻辑网络设计的目标包括:

  • 合适的运营成本–网络设计必须具有较好的可扩充性,以便于满足用户增长、应用增长的需要,保证不会因为这些增长而导致网络重构;
  • 逻辑网络的易用性–网络对于用户是透明的,网络设计必须保证用户操作的单纯性,过多的技术型限制会导致用户对网络的满意度降低;
  • 逻辑网络的可管理性–对于网络管理员来说,网络必须提供高效的管理手段和途径,否则不仅会影响管理工作本身,也会直接影响用户;
  • 逻辑网络的安全性–网络安全应提倡适度安全,对于大多数网络来说,既要保证用户的各种安全需求,也不能给用户带来太多限制;但是对于特殊的网络,也必须采用较为严密的网络安全措施。

RUP 生命周期模型

RUP(Rational Unified Process),即 Rational 统一过程,是一个面向对象且基于网络的程序开发方法论。RUP 是一种迭代式增量软件开发过程框架,强调架构的稳定性和风险的控制。RUP 的生命周期可以分为四个阶段,每个阶段都有明确的目标,并以一个或多个里程碑作为阶段的结束标志。

以下是 RUP 生命周期的四个阶段:

  1. 初始阶段(Inception):
    • 目标是建立项目的商业案例,定义项目的范围和边界。
    • 确定项目的价值和可行性。
    • 结束时的里程碑是生命周期目标(Lifecycle Objective)里程碑。
  2. 细化阶段(Elaboration):
    • 目标是分析和细化系统架构,建立业务模型,制定详细的项目计划。
    • 确定需求,分析风险,细化软件结构。
    • 结束时的里程碑是生命周期架构(Lifecycle Architecture)里程碑。
  3. 构建阶段(Construction):
    • 目标是构建软件产品,实现详细的设计文档。
    • 进行编码、集成和测试。
    • 结束时的里程碑是初始可操作能力(Initial Operational Capability)里程碑。
  4. 交付阶段(Transition):
    • 目标是使软件可以在实际环境中使用,包括最终的测试、培训和支持等。
    • 确保用户能够成功地使用软件。
    • 结束时的里程碑是产品发布(Product Release)里程碑。

RUP 还定义了多个核心工作流,它们贯穿整个生命周期,并且在每个阶段都有不同的重点。这些工作流包括但不限于商业建模、需求、分析与设计、实现、测试、部署等。此外,RUP 还强调在整个软件生命周期中持续进行配置管理和变更管理等活动。