Network STP生成树

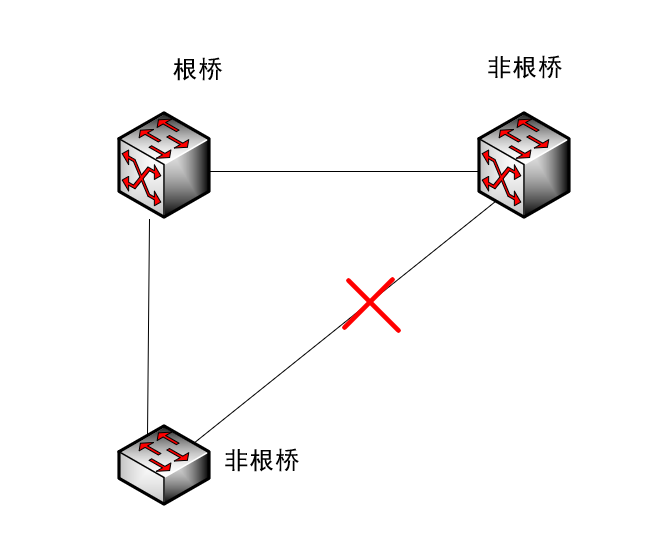
在没有堆叠的情况下,每个接入层交换机,都和汇聚层交换机构成一个三角形的结构 。因为STP 选举规则中只要与根桥直连的链路不会被阻塞,非根桥之间的互联链路不管是哪个端口阻塞,链路都会阻塞。

此图片的alt属性为空;文件名为image-1.png

接入层交换机上,每一个Access链路都开启生成树的边缘端口,也就是stp edge-port。防止办公电脑的开机、关机操作导致交换机接口UP/DOWN,从而发送TCN-BPDU报文让全网生成树重新计算而导致的网络闪断,震荡等不正常现象的发生。

所有Trunk接口上均启用端口广播抑制,一旦发现广播报文超过80%,就立刻关闭这个端口,破除环路,防止广播风暴。

生成树的计算方法

1、选择根桥

生产环境中最好手动设置优先级 0 、4096、步数递增,在三角形的网络环境中,与根桥直连的链路不会被阻塞。

2、选择根端口

根端口只会分配在非根桥上这一点容易让人误解,

3、选择指定端口

根桥上倒是指定端口,非根桥上也只有一个指定端口。

生成树与vlan

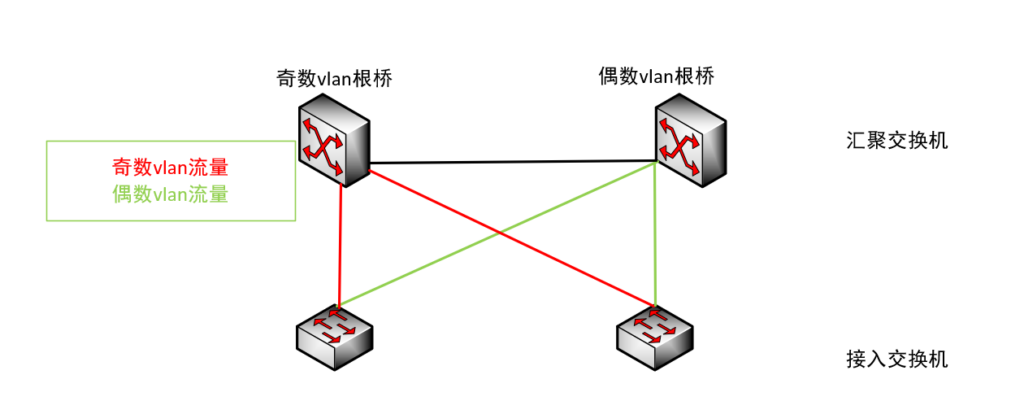
在实际生产环境中生成树和vlan 对应,所以生成树的类型也一般是MSTP ,也就是每一个vlan一个生成树;针对不同的vlan设置不同的根桥,把流量引入不同的汇聚交换机,从而达到一个流量负载分担的效果。

MSTP

这种类型的生成数类型是把多个vlan放在一个实例中,再针对实例来设置优先级。

华为生成树MSTP 命令配置如下 :

1、创建mstp 与vlan 的映射

stp mode mstp

stp region-configuration

region-name RG1

instance 1 vlan 11 13

instance 2 vlan 12 14

active region-configuration

2、调整实例的优先级(值越小优先级越高)

在交换机1上将实例的优先级调整到最小值 0,将实例2的优先级第二优先级4096 ,将交换机2实例1优先级调整至0 、将实例1 优先级调整至4096 。建议使用绝对值0、4096 不要使用相对的primary 、secondary 。

sw1:

stp instance 1 priority 0

stp instance 2 priority 4096

stp enable

sw2:

stp instalnce 1 priority 4096

stp instance 2 priority 0

stp enable

active region-configuration

生成树和VRRP

生成树一般和VRRP 结合使用

将生成树的根桥和VRRP的Master配置在同一台设备.

具体配置参考如下链接

MSTP基本概念 – S300, S500, S2700, S5700, S6700 V200R022C00 配置指南-以太网交换 – 华为 (huawei.com)

Network 日常经验总结

1、网络规划在前,中小型企业技术架构上已经趋向成熟,所用的技术也不高深。

2、设备故障在替换之前,最好了解设备指示灯的作用、和出现故障后指示灯的状态。

3、做好设备接口标签标示,设备在配置过程先确保网络通畅再配置其它访问控制、或者权限 划分的步骤

4、保存配置文档、并添加关键步骤注释、对网络拓扑了然于胸。

5、对于一些特殊的配置,例如主备倒换,故障转移技术的灾难恢复的流程和步骤做到有备无患 ,了解在什么情况下会出现脑裂情况(OS版本不一致,还是对接线和接口的问题,怎么判断不是线路问题)

6、能在路由上控制访问,不在ACL上控制

7、不同厂商,不同型号的设备替换之前先考虑机柜有没有空间,设备替换后网线长度是否满足;如果空间足够先配置完设备再上回新设备。

8、如果网络拓扑足够清晰没有形成环路的网络,禁用掉STP 。

9、同一协议不同厂商配置参数的差异化分析,不同厂商路由优先级的规定是否有区别。

10、设备上的功能哪些是自带的哪些是要授权购买的?

11、设备在上架之前最好写好配置。

Network OSPF Stub区域和NSSA区域

注意事项:

1、骨干区域Area 0不能被配置为stub 和 totally stub 区域,virtual-link 不能通过stub、totally stub 区域,stub、totally stub区域不能包含有ASBR路由器。

2、实验目的掌握stub区域和Totally stub 区域的作用和区别,掌握stub区域和Totally stub 区域的配置方法。

3、了解 NSSA 区域的使用场景。

在OSPF域的一个末节区域,比如就一台设备,单链路与核心骨干区域连接,这台设备的性能可能还比较低,内存,CPU都比较紧张,所以该区域可以不必引人OSPF域外的路由,以减轻这个区域的路由条目的压力与计算的资源消耗,我们优先想到的是stub区域来满足。但是这个区域还有一个特别之处就是自身需要引人另外一个OSPF域外部的路由进入这个OSPF域,由于stub区域过滤LSA4,LSA5无法满足这个需求,所以NSSA区域引人了一个机制,就是将LSA5 转换为LSA7,从而实现LSA7在NSSA区域的传递,实现引人OSPF域外部路由。当您的网络满足上述的需求特点的时候就可以考虑配置NSSA区域来解决。

配置思路:

  1. 设备 IP 地址配置。
  2. 按照规划配置 OSPF 区域。
  3. 检查 OSPF 配置结果,检查 OSPF 邻居关系状态,检查 OSFP 路由表。
  4. 在 R2、R5 上将外部路由引入到 OSPF 中。
  5. 配置区域2为 Stub 区域,观察区域2内 OSPF 路由表、LSDB 的变化。
  6. 配置区域1为 NSSA 区域,观察区域1内 OSPF 路由表、LSDB 的变化。
  7. 查看 R4 的 OSPF 路由器身份,在 R4 上观察 Type-7 LSA 向 Type-5 LSA 的转换。

R1 配置

interface GigabitEthernet0/0/1
ip address 10.0.13.1 255.255.255.0

interface LoopBack0
ip address 10.0.1.1 255.255.255.255
ospf network-type broadcast
#
ospf 1 router-id 10.0.1.1
bandwidth-reference 10000
area 0.0.0.2
network 10.0.1.1 0.0.0.0
network 10.0.13.1 0.0.0.0
stub //将区域2 配置为stub 区域

R2 配置

interface GigabitEthernet0/0/0
ip address 10.0.23.2 255.255.255.0

interface LoopBack0
ip address 10.0.2.2 255.255.255.255
ospf network-type broadcast
#
ospf 1 router-id 10.0.2.2
default-route-advertise cost 20 type 1 // 将该路由引入 到OSPF 中,外部路由的类型设置为1 ,Cost设置为20 不携带always 参数。
bandwidth-reference 10000
area 0.0.0.3
network 10.0.23.2 0.0.0.0 // 未激活10.0.2.2
#
ip route-static 0.0.0.0 0.0.0.0 LoopBack0 //配置缺省路由指定出为loopback0。

R3的配置

interface GigabitEthernet0/0/0
ip address 10.0.23.3 255.255.255.0
#
interface GigabitEthernet0/0/1
ip address 10.0.13.3 255.255.255.0
#
interface GigabitEthernet0/0/2
ip address 10.0.34.3 255.255.255.0

interface LoopBack0
ip address 10.0.3.3 255.255.255.255
ospf network-type broadcast
#
ospf 1 router-id 10.0.3.3
bandwidth-reference 10000
area 0.0.0.0
network 10.0.3.3 0.0.0.0
network 10.0.34.3 0.0.0.0
area 0.0.0.2
network 10.0.13.3 0.0.0.0
stub no-summary // 配置为totally stub 区域 ,观察如果配置为stub 区域有什么不同
area 0.0.0.3
network 10.0.23.3 0.0.0.0

配置为Totally stub 区域只需要在ABR上配置stub no-summary ,邻接路由器R1仅需配置为stub 区域。

R4配置

interface GigabitEthernet0/0/0
ip address 10.0.45.4 255.255.255.0

interface GigabitEthernet0/0/2
ip address 10.0.34.4 255.255.255.0

interface LoopBack0
ip address 10.0.4.4 255.255.255.255
#
ospf 1 router-id 10.0.4.4
bandwidth-reference 10000
area 0.0.0.0
network 10.0.4.4 0.0.0.0
network 10.0.34.4 0.0.0.0
area 0.0.0.1
network 10.0.45.4 0.0.0.0
nssa //将区域1 配置为nssa 区域

R5 配置

interface GigabitEthernet0/0/0
ip address 10.0.45.5 255.255.255.0

interface LoopBack0
ip address 10.0.5.5 255.255.255.255
ospf network-type broadcast
#
ospf 1 router-id 10.0.5.5
import-route direct // loopback0 接口路由引入 到OSPF 中
bandwidth-reference 10000
area 0.0.0.1
network 10.0.45.5 0.0.0.0
nssa //将区域1配置为NSSA区域

验证

查看OSPF 邻居状态

dis ospf peer brief

dis ospf routing 查看激活的OSPF 接口路由

dis ospf routing IP 查看激活的OSPF 某条路由

R1,R3 区域2配置为stub 区域后,原本的OSPF 外部路由条目0.0.0.0/0 10.0.5.5/0 会被一条缺省的OSPF区域间路由取代。

将一个区域配置为Stub区域后,ABR 会阻断TYPE-4 LSA ,TYPE-5 LSA 向该区域发送,并通过Type-3 LSA向该区域泛洪一条默认路由指向ABR自身。

如果配置为为Totally Stub 区域 ABR会阻断Type-3、4、5 LAS,并生成一条Type-3LSA,通告一条指向自身的缺省路由。

Network Ospf 多区域实验

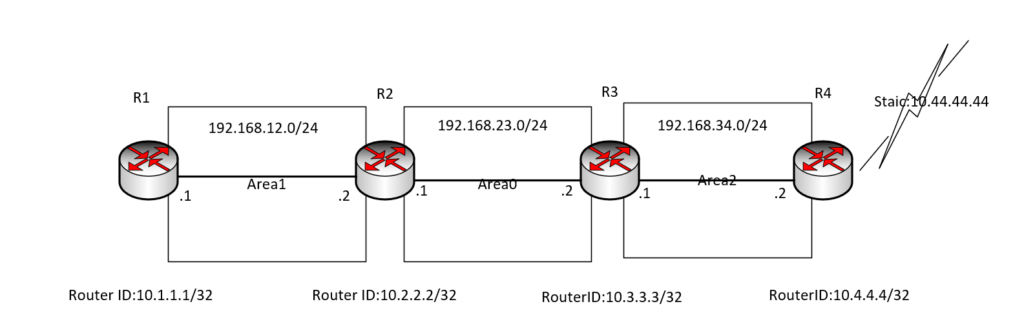
实验拓扑:

  • 配置思路:
  • 1、设备接口IP 地址配置。
  • 2、按照规划配置 OSPF 区域。
  • 3、检查 OSPF 配置结果,检查 OSPF 邻居关系状态,在 ABR 上查看 OSPF LSDB。3.
  • 4、在 ABR、ASBR 上配置路由汇总,减少区域间、外部路由数量。
  • 5、修改 OSPF 的参考带宽值。
  • 6、在 OSPF 中引入缺省路由。
  • 7、修改 OSPF 域内、域间路由和域外路由的缺省路由优先级。
  • 8、了解路由协议的优先级和cost

思考 :OSPF 路由引入type1和type2 的区别

OSPF 并不像距离矢量路由协议(例如 那样支持路由自动汇总)为了让路由汇
总实施起来更加可控, OSPF 的路由需手工部署 OSPF 支持两种路由汇总方法,
一种是部署在 ABR 上,另 一种则要部署在 ASBR 上。

R1 配置

interface GigabitEthernet0/0/0
ip address 10.0.123.1 255.255.255.0

配置环回接口网络类型为广播

interface LoopBack0
ip address 10.0.1.1 255.255.255.255
ospf network-type broadcast

在实际的网络中可能 使用的千兆或者万兆的以太网。但是由于OSPF的默认参考带宽值为100Mbps,并且接口代价为整数,所以OSPF无法在带宽上区分百兆和千兆以太网。在运行OSPF的多个区域内,OSPF的参考带宽必须一致,否则OSPF无法正常工作。这里OSPF所有参考带宽值修改为10Gbps .

ospf 1 router-id 10.0.1.1
default-route-advertise always type 1 // 引入默认路由并设置外部路由为类型1
preference 20 //设置优先级
preference ase 50
bandwidth-reference 10000 //设置参考带宽值
area 0.0.0.2
network 10.0.1.1 0.0.0.0 // 在接口上激活OSPF
network 10.0.123.1 0.0.0.0
#
ip route-static 0.0.0.0 0.0.0.0 LoopBack0 //设置默认路由 模拟访问Internet

默认情况下OSPF 区域内和区域间的路由优先级为10。OSPF外部路由,优先级为150 。这里修改R1,R3 设备上的OSPF区域内和区域间的路由优先级为20 ,修改OSPF外部路由的优先级为50

R2的配置

interface GigabitEthernet0/0/0
ip address 10.0.123.2 255.255.255.0
#
interface GigabitEthernet0/0/1
ip address 10.0.24.2 255.255.255.0

interface LoopBack0
ip address 10.0.2.2 255.255.255.255
ospf network-type broadcast
#
interface LoopBack1
ip address 10.2.0.1 255.255.255.255
#
interface LoopBack2
ip address 10.2.1.1 255.255.255.255
#
ospf 1 router-id 10.0.2.2
asbr-summary 10.2.0.0 255.255.254.0 // 对引入的直接路由进行汇总
import-route direct //引入直连路由 Loop1、 Loop2 R2充当了自治系统边界路由器,默认为Type2 不需要指定。
bandwidth-reference 10000 //设置参考带宽值
area 0.0.0.0
network 10.0.2.2 0.0.0.0
network 10.0.24.2 0.0.0.0
area 0.0.0.2
abr-summary 10.3.0.0 255.255.254.0 // 对区域2 中的 10.3.0.0 10.3.1.0 路由进行汇总
network 10.0.123.2 0.0.0.0

R3的配置

interface GigabitEthernet0/0/0
ip address 10.0.123.3 255.255.255.0

interface LoopBack0
ip address 10.0.3.3 255.255.255.255
ospf network-type broadcast
#
interface LoopBack1
ip address 10.3.0.1 255.255.255.255
ospf network-type broadcast
#
interface LoopBack2
ip address 10.3.1.1 255.255.255.255
ospf network-type broadcast
#
ospf 1 router-id 10.0.3.3
preference 20
preference ase 50
bandwidth-reference 10000
area 0.0.0.2
network 10.0.3.3 0.0.0.0
network 10.0.123.3 0.0.0.0
network 10.3.0.1 0.0.0.0
network 10.3.1.1 0.0.0.0

R4的配置

interface GigabitEthernet0/0/1
ip address 10.0.24.4 255.255.255.0
#
interface GigabitEthernet0/0/2
ip address 10.0.45.4 255.255.255.0

interface LoopBack0
ip address 10.0.4.4 255.255.255.255
ospf network-type broadcast
#
ospf 1 router-id 10.0.4.4
bandwidth-reference 10000
area 0.0.0.0
network 10.0.4.4 0.0.0.0
network 10.0.24.4 0.0.0.0
area 0.0.0.1
abr-summary 10.5.0.0 255.255.254.0
network 10.0.45.4 0.0.0.0

R5的配置

interface GigabitEthernet0/0/2
ip address 10.0.45.5 255.255.255.0

interface LoopBack0
ip address 10.0.5.5 255.255.255.255
ospf network-type broadcast
#
interface LoopBack1
ip address 10.5.0.1 255.255.255.0
ospf network-type broadcast
#
interface LoopBack2
ip address 10.5.1.1 255.255.255.0
ospf network-type broadcast
#
ospf 1 router-id 10.0.5.5
bandwidth-reference 10000
area 0.0.0.1
network 10.0.5.5 0.0.0.0
network 10.0.45.5 0.0.0.0
network 10.5.0.1 0.0.0.0
network 10.5.1.1 0.0.0.0

ospf 引入外部路由类型1和类型2的不同。

type 2 类型的外部路由,只计算外部开销。因为type 2不计算内部开销,无论你内部开销怎么改,都会加进去。

type 1 类型的外部路由,不仅会计算外部路径开销,还会加上内部路径所经过的开销。

修改开销(cost)的方法有2种:一是修改接口OSPF 开销,二是修改引入外部路由的时候设置开销值。

NetWork OSPF 链路状态通告及特殊区域

Q:OSPF的介质类型、链路类型及网络类型分别指什么,三者之间有什么关系?

A:
OSPF的介质类型、链路类型及网络类型的说明如下。
 介质类型(media type):物理链路类型,应该包括GigabitEthernet、Ethernet等物理链路。
 OSPF链路类型(link type,LSA中):LSA中的link type是按照RFC2328协议规定填写的,根据的是ospf network-type,具体规定如下:
− 对于点对点网络,link type是Point-to-Point。
− 连接到传输网络,link type是transit。
− 连接到一个Stub网络,link type 是stub。
− 连接到虚链路,link type是Virtual。
OSPF网络类型(network type):OSPF network type屏蔽了不同物理介质的差异,可以按照用户需要配置对应的网络类型。
目前OSPF可以配置4种网络类型,包括P2P、Broadcast、NBMA和P2MP。
三者之间的关系:介质类型决定了OSPF默认的network type类型,OSPF network type类型决定LSA种4 link type类型。

LSA type 1 Router

是每个路由器都通告的信息,通告自身连接的网络信息(接口信息)及链路类型,通过dis ospf lsdb route originate-route 10.2.2.2 查看 RouterID 为10.2.2.2
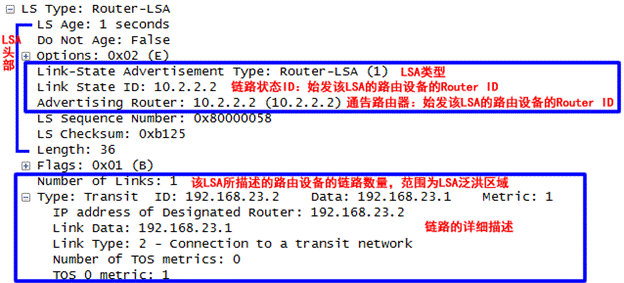
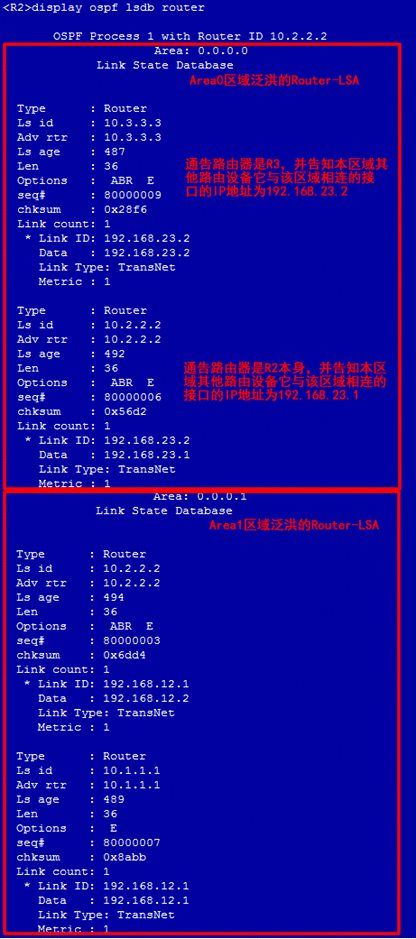
上述Link ID 用于描述的是设备接口的信息,Link Count 是描述接口的个数 ,Link Type 是描述链路类型 其中 TransNet 表示连接到一个传输网络,StubNet 表示连接的末梢网络(这里是OSPF 对环回接口的特殊描述,DATA 是子网掩码,尽管实际上的掩码255.255.255.0,另外度量值缺省为0)

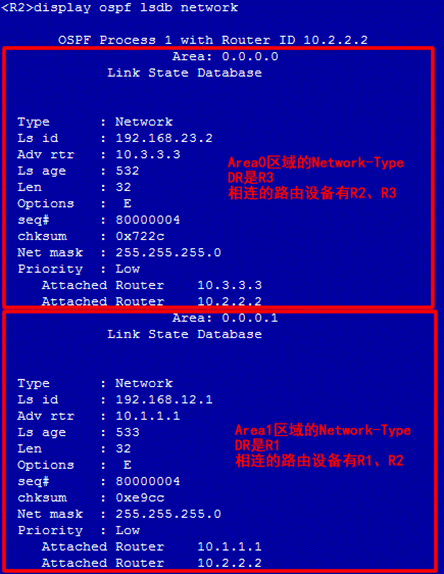
LSA Type 2 Network

类型2 是多路访问网络中DR 泛洪的LSA ,如此一来,它将在所连接的区域 内泛洪一
Type-2 LSA ,在该 LSA 中将包含区域内所有路由器的 Router-ID (这个网络内的所有路由器),另外该 LSA还会描述这个 MA 网络的掩码: 255.255.255.0,如果 不存在MA 网络则没有LSA TYPE-2的通告。如果是串行链路则没有网络LSA通告。

R2的LSDB中第二种LSA类型是Network-LSA。也就是Type2 LSA,中文名网络LSA。
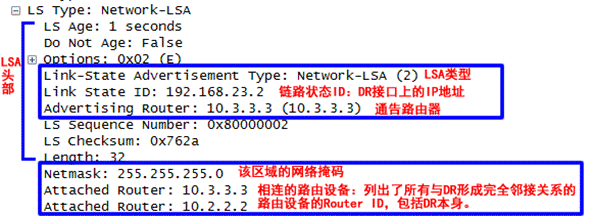
有了类型1 和类型2 的LSA 可以勾建出网络的拓扑;可以解决区域内的路由计算。

LSA Type 3 Summary LSA 路由汇总

前两类 LSA 解决了区域内路由计算的问题,那么 域间路由的计算呢? 当一OSPF 网络中存在多个区域时,单凭Type-l Type-2 LSA 仅能解决单个区域内的路由计算问题,但是区域之间的路由传递目前依然有待解决,因为 Type-l Type-2 LSA 只能在始发区域内泛洪,无法被泛洪到区域之外。 Type-3 LSA 也就是网络汇总 LSA ( Network Summary LSA) ,这里的” 汇总” ,其实理解为”归纳”更为贴切,它和路由汇总是完全不同的概念。实际上就是将区域内部的Type1 Type2的信息收集起来以路由子网的形式扩散出去,这就是Summay的含义

即Network-summary-LSA,也叫Type3 LSA,中文名网络汇总LSA。

Type-3 LSA 是由 ABR 产生的,用于解决区域之间的路由传递问题。由于 ABR 同时连接着非骨干区域以及Area0 ,因此它分别为这些区域维护着 LSDB 并且计算出到达直连区域的区域内部路由,它向某个区域注入 Type-3 LSA ,以便向该区域通告到达其他区域的区域间路由。

执行 display ospf lsdb summary 命令,可以查看 LSDB 中的 Type-3 LSA:
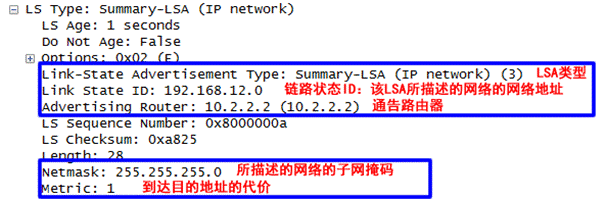
在Network-summary-LSA中,Link-State ID字段代表该LSA所描述的网络的网络地址。从LSA的信息中可以看出,该LSA由R2发布(10.2.2.2),可以到达192.168.12.0,掩码为255.255.255.0的网络;代价为1。

在R2路由器查看接受的通告,由于R2是ABR 所以可以查看到区域间的通告信息,区域0 收到了192.168.34.0/24、192.168.12.0/24 的子网信息;区域1 收到了192.168.23.0/24、192.168.34.0/24 的子网信息。
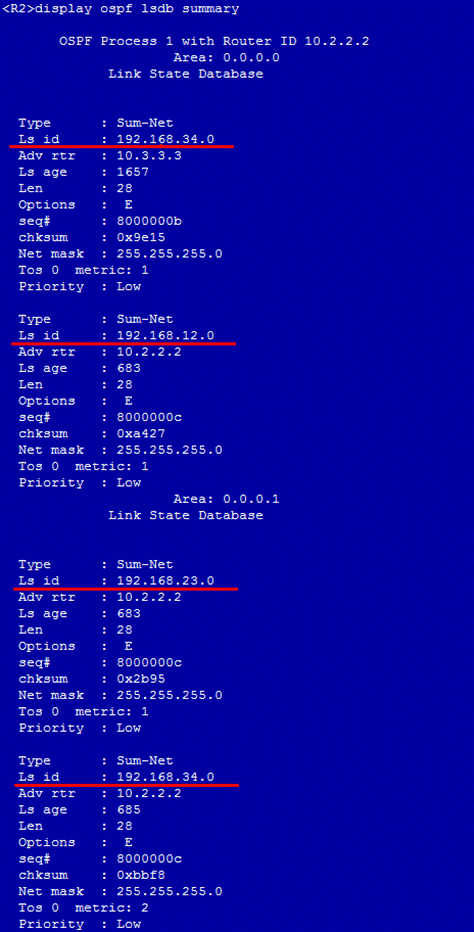
Area0和Area1中,同样是到达192.168.34.0的网络,但通告路由器却是不同的,这是什么原因呢?原来如果ABR收到来自同区域其它ABR传来的Type 3 LSA后,会重新生成新的Type3 LSA(Advertising Router改为自己),然后继续在整个OSPF系统内扩散。

LSA TYPE 4 ASBR

看当外部路由被引入 OSPF 域后, OSPF 如何实现路由计算?

ASBR 将域外的路由(例如 RIP 路由、静态路由等)引入 OSPF OSPF使用 Type-5 LSA 描述这些外部路由, Type-5 LSA 够在整个 OSPF 域内泛洪(除了些特殊的区域),这样所有的路由器都能知晓这些到达外部的路由,但是光获知到达外部网络的路由还是不够的,还需要知道引入这些外部路由的 ASBR 的所在。

与ASBR 同属一个区域路由器能够通过区域内泛洪的Type-l ,Type-2 LSA 计算出到达 ASBR 的路由,然而这两种 LSA 只能在本区域内泛洪,那么其他区域的路由器如何知道到达该 ASBR的路径?这就需要用到Type-4 LSA 了Type-4 LSA 被称为 ASBR 汇总 LSA (ASBR Summary LSA) ,由ABR产生,实际上是一条到达 ASBR 的主机路由。Type-4LSA 的格式与 Type-3 LSA 是一致的。在 Type-4 LSA 中,“链路状态 ID” 字段的值是 ASBR Router-ID ,而且”网络掩码”字段的值为全0 ,另外,”度量值”字段填写的是该 ABR自己到达 ASBR Cost 值.

当ASBR 通过import-route 命令导入外部路由时,就会产生Type-5 LSA 描述这些外部路由。
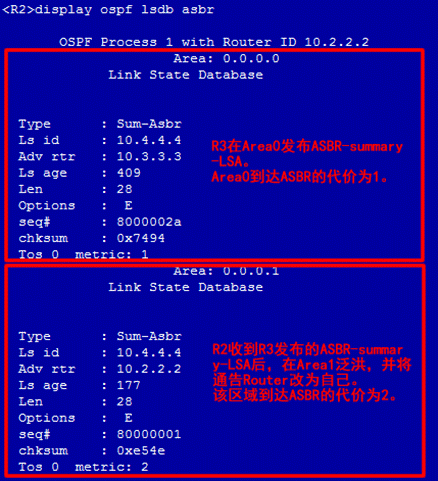
这里LS ID 就是ASBR 路由器,度量值Metric 42是ABR 到达ASBR的Cost 值 。

TYPE 5 LSA ASE (AS External LSA)

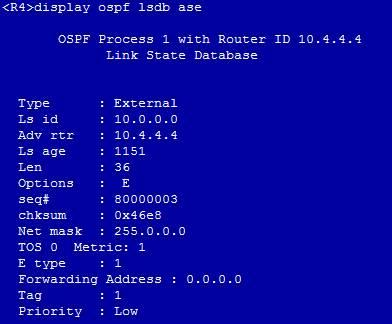
此种LSA是描述到AS外部的路由,由自治系统边界路由器ASBR发布,在整个AS中泛洪(除了STUB区域和NSSA区域)

使用 display ospf lsdb ase 命令能够查看到网络中泛洪的Type-5 LSA:
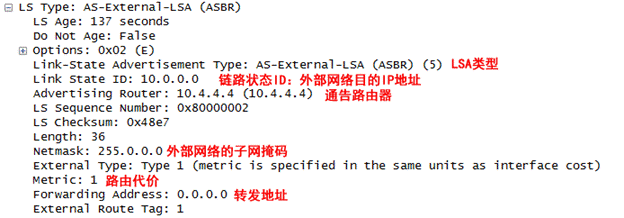
转发地址 (Forwarding Address. FA): 当FAYL 0 .0.0 .0 时,则到达该外部网段
的流 会被发往引入这条外部路由的 ASBR .而如果 FA 不为 0.0.0 .0 ,则流量会被发往
这个转发地址。 FA 这一概念的引入,使得 OSPF 在某些特殊的场景中得以规避次优路径
问题。

TYPE-7 LSA NSSA

Type-7LSA 也就是非完全末梢区域外部 LSA (Not-So-Stubby Area Extemal LSA) 。这
是一种特殊的 LSA,也是用于描述 OSPF 外部路由,并且其报文格式与巧type-5 LSA 一致,
但是它的泛洪范围却是有严格限制的一一它只能够在 NSSA (Not-So-Stubby Area,非完全
末梢区域)内泛洪,并且不能进入AreaO 。

而 ABR为了让 NSSA 内的路由器能通过骨干区域访问被过滤掉的type-5 LSA 所描述的外部路由,会向 NSSA 中发布 一条默认路由(使用Type-7 LSA 描述)。另 一方面, NSSA 允许本区域中的路由器引入少 量外部路由,这些外部路由被引入后将使用Type-7 LSA 描述,而且Type-7LSA 只能够在该 NSSA 内泛洪,不允许被注入Area0, NSSA ABR 会负责将 NSSA
内泛洪的 Type-7 LSA 转换成 Type-5 LSA ,使得这些外部路由能够在 OSPF 域内传播。

使用 display ospf lsdb nssa 命令可以查看到在Areal 中泛洪的Type-7 LSA.
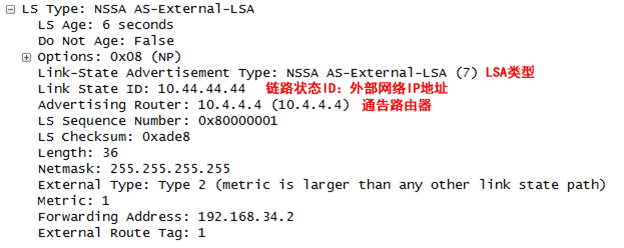
将Area2配置为NSSA区域,查看R4(ASBR)上
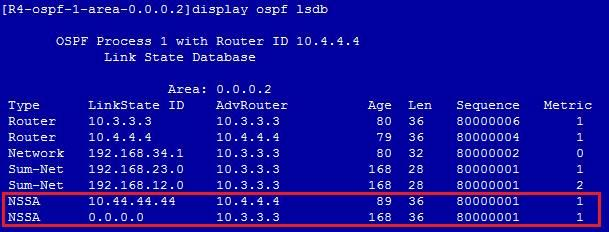
在R3上查看
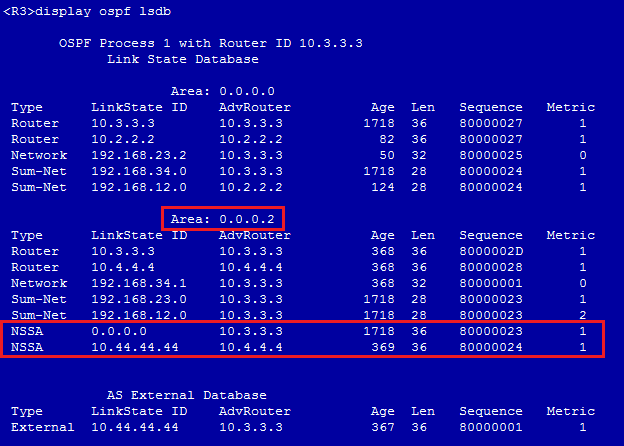
NSSA区域允许引入外部路由,但外部路由信息的NSSA LSA只能在本区域泛洪,那外部路由如何能传递给整个自治域呢?

大家可以看下R3的LSDB即图20,在“AS External Database”中,有一条Tpye5的AS-external-LSA,目标网络是10.44.44.44,通告路由器是R3,这是因为Type7 LSA在ABR(R3)上转换成Type5 LSA,并且泛洪到骨干区直至整个自治域中。这样就将外部路由引入到了除NSSA区域的其他区域。

在R1查看 nssa lsa
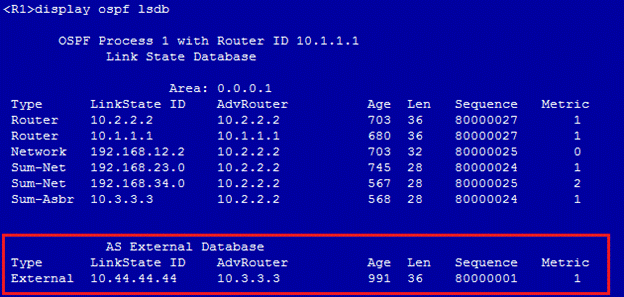
总结 LSA
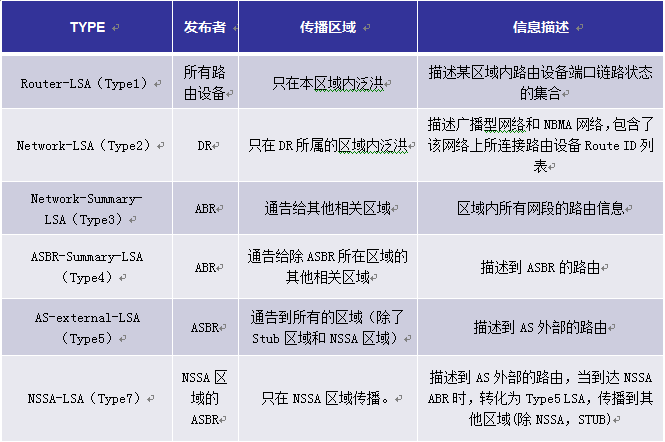
Stub 区域

STUB区域是一些特定的区域,STUB区域的ABR不传播它们接收到的自治系统外部路由,在这些区域中路由器的路由表规模以及路由信息传递的数量都会大大减少。

STUB区域是一种可选的配置属性,但并不是每个区域都符合配置的条件。通常来说,STUB区域位于自治系统的边界,是那些只有一个ABR的非骨干区域。

为保证到自治系统外的路由依旧可达,该区域的ABR将生成一条缺省路由,并发布给STUB区域中的其他非ABR路由器。

配置STUB区域时需要注意下列几点:

  • 骨干区域不能配置成STUB区域。
  • 如果要将一个区域配置成STUB区域,则该区域中的所有路由器都要配置STUB区域属性。
  • STUB区域内不能存在ASBR,即自治系统外部的路由不能在本区域内传播。
  • 虚连接不能穿过STUB区域。

NSSA区域

NSSA(Not-So-Stubby Area)区域是OSPF特殊的区域类型。NSSA区域与STUB区域有许多相似的地方,两者都不传播来自OSPF网络其它区域的外部路由。差别在于STUB区域是不能引入外部路由,NSSA区域能够将自治域外部路由引入并传播到整个OSPF自治域中。

当区域配置为NSSA区域后,为保证到自治系统外的路由可达,NSSA区域的ABR将生成一条缺省路由,并发布给NSSA区域中的其他路由器。

NSSA区域允许本区域ASBR(指定为ASBR)引入的外部路由在该区域内传播,但不允许其他区域引入的外部路由在本区域内传播。

配置NSSA区域时需要注意下列几点:

  • 骨干区域不能配置成NSSA区域。
  • 如果要将一个区域配置成NSSA区域,则该区域中的所有路由器都要配置NSSA区域属性。
  • 虚连接不能穿过NSSA区域。