rsync 增量备份

可以只同步变化的文件(对比文件的修改时间)!增量同步!

使用:

 rsync -rvlt   path1    目标文件用户名B@主机名2:path2
-r: 递归,复制目录
-v: 显示复制的过程
-l:  同步软连接
-t:  基于文件的修改时间进行对比,只同步修改时间不同的文件

一般而言,我们会选择使用rsync进行远程同步或拷贝。rsync和scp的区别在于:
-> rsync只对差异文件做更新,可以做增量或全量备份;而scp只能做全量备份。简单说就是rsync只传修改了的部分,如果改动较小就不需要全部重传,所以rsync备份速度较快;默认情况下,rsync 通过比较文件的最后修改时间(mtime)和文件的大小(size)来确认哪些文件需要被同步过去。
-> rsync是分块校验+传输,scp是整个文件传输。rsync比scp有优势的地方在于单个大文件的一小部分存在改动时,只需传输改动部分,无需重新传输整个文件。如果传输一个新的文件,理论上rsync没有优势;
-> rsync不是加密传输,而scp是加密传输,使用时可以按需选择。

SCP 拷贝命令常用参数

-B  使用批处理模式(传输过程中不询问传输口令或短语) 

-C  允许压缩。(将-C标志传递给ssh,从而打开压缩功能) 

-p  保留原文件的修改时间,访问时间和访问权限。 

-q  不显示传输进度条。 

-r  递归复制整个目录。 

-v 详细方式显示输出。scpssh(1)会显示出整个过程的调试信息。这些信息用于调试连接,验证和配置问题。  

-c cipher  以cipher将数据传输进行加密,这个选项将直接传递给ssh。  

-F ssh_config  指定一个替代的ssh配置文件,此参数直接传递给ssh。 

-i identity_file  从指定文件中读取传输时使用的密钥文件,此参数直接传递给ssh。   

-l limit  限定用户所能使用的带宽,以Kbit/s为单位。    

-o ssh_option  如果习惯于使用ssh_config(5)中的参数传递方式,  

-P port  注意是大写的P, port是指定数据传输用到的端口号  

-S program  指定加密传输时所使用的程序。此程序必须能够理解ssh(1)的选项。

rsync 命令常用参数

-a, --archive 归档模式,表示以递归方式传输文件,并保持所有文件属性,等于-rlptgoD

-v, --verbose 详细模式输出

-p, --perms 保持文件权限

-g, --group 保持文件属组信息

-o, --owner 保持文件属主信息

-r, --recursive 对子目录以递归模式处理。同步目录的时候要加上这个参数

-l, --links 保留软链结,加上这个参数,同步过来的文件会保持之前的软链接属性不变

-H, --hard-links 保留硬链结

-e, --rsh=COMMAND 指定使用rsh、ssh方式进行数据同步

-z, --compress 对备份的文件在传输时进行压缩处理

--stats 给出某些文件的传输状态

--progress 打印同步的过程

--timeout=TIME 同步过程中,IP超时时间,单位为秒

--delete 删除那些目标目录中有而源目录中没有的多余文件。这个是rsync做增量方式的全备份的最佳选择方案!!!!!!

--delete-before 接受者在输出之前进行删除操作。即先将目标目录中文件全部删除,再将源目录文件拷贝过去。这是rsync保持目标目录跟源目录一致的方案!!!

--delete-after 在同步操作之后做比较,删除那些目标目录中有而源目录中没有的多余文件

--delete-excluded 删除目标目录中那些被该选项指定排除的文件

--ignore-errors 即使出现IO错误也进行删除,忽略错误

--exclude 指定同步时需要过滤掉的文件或子目录(即不需要同步过去的),后面直接跟不需要同步的单个文件名或子目录(不需要跟路径) ,过滤多个文件或子目录,就使用多个--exclude

--exclude-from 指定同步时需要过滤掉的文件或子目录,后面跟文件(比如/root/exclue.txt),然后将不需要同步的文件和子目录放到/root/exclue.txt下。

--version 打印版本信息

--port=PORT 指定其他的rsync服务端口

--log-format=formAT 指定日志文件格式

--password-file=FILE 从FILE中得到密码

--bwlimit=KBPS 限制I/O带宽,KBytes per second
USG防火墙NAT映射不通常见故障

https://support.huawei.com/enterprise/zh/knowledge/EKB1000060744

问题描述

USG防火墙NAT映射不通故障汇总,本案情况均配置正常。

处理过程

用户有一台服务器,IP地址是192.168.1.100,公网地址是1.1.1.1。在防火墙上配置地址映射如下:

nat server  10 protocol tcp global  1.1.1.1 80 inside 192.168.1.100 80

故障一:防火墙上没有放行策略

现象:访问不通,在防火墙上查看不到会话。

查看会话命令为:

          display firewall session table verbose  destination inside 192.168.1.100
            Current Total Sessions : 0

解决办法:在域间放行到服务器的策略。

故障二:运营商封闭端口号

现象:访问不通,在防火墙上查看不到会话。

解决办法:找运营商协商。

故障三:服务器没有配置网关,或内网路由有问题。

现象:访问不通,在防火墙上看到会话有去无回。

查看会话为:

          display firewall session table verbose destination inside 192.168.1.100
          Current Total Sessions : 1
           telnet  VPN:public –> public
           Zone: untrust–> trust TTL: 00:00:00  Left: 00:00:10
          Output-interface: GigabitEthernet0/0/1    NextHop: 192.168.1.100  MAC: xx-xx-xx-xx
 <–packets:445 bytes:20841   –>packets:0 bytes:0
          x.x.x.x:56221–>1.1.1.1:80[192.168.1.100:80]

解决办法1:服务器配置网关或者解决路由问题。

解决办法2:如果确认路由无问题,而服务器因特殊原因不方便配置,可以在内网接口上起用nat功能,将外网地址转换成内网地址。

故障四:特殊应用访问不正常,例如,FTP服务器可以登录,但无法访问资源。

现象:特殊应用访问不正常,例如,FTP服务器可以登录,但无法访问资源。会话查看有时正常,且数据有去有回。

解决办法:域间开启nat alg功能。

命令如下:

                firewal interzone trunst untrust
                detect ftp

注:此外,PPTP、SIP等问题均可参考。

故障五:双链路环境下,源进源出问题导致访问不正常。

现象:客户将一台服务器同时映射到两个接口上,访问有时正常有时无法访问,出现问题时,查看会话有去无回。

解决办法:该问题为老版本没有源进源出功能,USG2000/5000防火墙需要升级到V300R001C00SPC700以后的版本解决。

建议与总结

针对地址映射不通,最有效的办法就是查看会话状态:

1、如果没有会话,就有可能是策略拒绝或者运营商封闭端口号。

2、如果数据有去无回,就是内网服务器或者路由的问题。

3、如果数据有无有回,但访问不正常,就有可能是特殊应用的问题。

移动通信技术经历了多次迭代,不断提升性能和服务质量。

第一代移动通信技术(1G):采用模拟信号传输,主要支持语音通话,传输速率较低,保密性差。

第二代移动通信技术(2G):以数字信号为基础,除语音通话外,还支持短信等简单的数据业务。GSM 是 2G 中广泛应用的标准。

第三代移动通信技术(3G):能够提供更高的数据传输速率,支持多媒体业务,如视频通话、移动互联网接入等。WCDMA、CDMA2000 和 TD-SCDMA 是 3G 的主要标准。

第四代移动通信技术(4G):基于 LTE 技术,数据传输速率大幅提升,提供高质量的移动宽带体验,支持高清视频流、在线游戏等高带宽需求的应用。

第五代移动通信技术(5G):具有高速率、低时延、大容量连接等特点。不仅能满足更高速的移动互联网需求,还能支持物联网、工业互联网、智能交通等众多新兴应用场景。

Network 华为交换机\路由器远程登录

console 口登录

默认的密码为Admin@huawei.com

Telnet 登录

一、配置vty 界面(可以忽略)

二、配置vty界面认证方式 (Password\AAA\None)

  1. AAA认证:登录时需输入用户名和密码。设备根据配置的AAA用户名和密码验证用户输入的信息是否正确,如果正确,允许登录,否则拒绝登录。
  2. Password认证:也称密码认证,登录时需输入正确的认证密码。如果用户输入的密码与设备配置的认证密码相同,允许登录,否则拒绝登录。
  3. None认证:也称不认证,登录时不需要输入任何认证信息,可直接登录设备。

三、配置Telnet 服务器

举例:使用aaa 认证

telnet server enable

telnet server  port 23

telnet  server-source  -i loopback 0 
说明: 

指定Telnet服务器的源接口前,必须已经成功创建LoopBack接口,并且需保证客户端到LoopBack接口地址路由可达,否则会导致本配置无法成功执行。
有些型号交换机必须指定接口为所有接口、vlan接口、无;当为无是连接被拒绝。

#在aaa 中创建用户并指定用户级别和服务类型
aaa
 local-user admin1234 password irreversible-cipher Admin@123
 local-user admin1234 privilege level 3
 local-user admin1234 service-type telnet
#配置vty 用户界面认证方式
user-interface maximum-vty 15
user-interface vty 0 14
 authentication-mode aaa
 history-command max-size 20
 idle-timeout 20 0
 screen-length 0
 protocol inbound telnet

举例:使用Password 认证 不使用AAA

  • telnet server enable
  • user-interface vty 0 4
  • protocol inbound telnet//指定VTY用户界面所支持的协议为Telnet
  • [HUAWEI-ui-vty0-4] authentication-mode password//配置认证方式为password [HUAWEI-ui-vty0-4] set authentication password cipher abcd@123//配置登录密码为abcd@123
  • [HUAWEI-ui-vty0-4] user privilege level 15//配置VTY用户界面的级别为15

使用ssh 登录

通过STelnet登录设备需配置用户界面支持的协议是SSH,必须设置VTY用户界面认证方式为AAA认证。

配置VTY用户界面的支持协议类型、认证方式和用户级别。
[HUAWEI] user-interface vty 0 4
[HUAWEI-ui-vty0-4] authentication-mode aaa    //配置VTY用户界面认证方式为AAA认证
[HUAWEI-ui-vty0-4] protocol inbound ssh    //配置VTY用户界面支持的协议为SSH,默认情况下即SSH
[HUAWEI-ui-vty0-4] user privilege level 15    //配置VTY用户界面的级别为15
[HUAWEI-ui-vty0-4] quit

开启STelnet服务器功能。
[HUAWEI] stelnet server enable    //使能设备的STelnet服务器功能
配置SSH用户认证方式。
配置SSH用户认证方式为Password

创建SSH用户(两种方式)。
第一种

[HUAWEI] ssh authentication-type default password    //配置SSH用户缺省采用密码认证

或
[HUAWEI] ssh user admin123    //创建SSH用户admin123
[HUAWEI] ssh user admin123 service-type stelnet    //配置SSH用户的服务方式为STelnet
[HUAWEI] ssh user admin123 authentication-type password    //配置SSH用户认证方式为password
第二种
使用Password认证方式时,需要在AAA视图下配置与SSH用户同名的本地用户。
[HUAWEI] aaa
[HUAWEI-aaa] local-user admin123 password irreversible-cipher abcd@123    //创建与SSH用户同名的本地用户和对应的登录密码
[HUAWEI-aaa] local-user admin123 privilege level 15    //配置本地用户级别为15
Warning: This operation may affect online users, are you sure to change the user privilege level ?[Y/N]y
[HUAWEI-aaa] local-user admin123 service-type ssh    //配置本地用户的服务方式为SSH
[HUAWEI-aaa] quit

Network 华为防火墙通过Stelnet 采用Passwork 认证

配置思路

配置FW作为SSH服务器。

  • 在接口上启用SSH服务。
  • 配置VTY管理员界面。
  • 创建SSH管理员账号,并指定认证方式和服务方式。
  • 生成本地密钥对。
  • 启用Stelnet服务。
  • 配置SSH服务参数。
  • 接口上要允许ssh
  • 用户要允许ssh
  • 系统允许ssh

通过STelnet登录(Password认证)可以参考官方手册

开通管理员(admin) ssh 、telnet 、 web 访问

使用内部接口远程访问

#作为接口作为远程登录接口,接口可以为内部或者外部接口
interface GigabitEthernet0/0/3 
 ip address 10.3.0.1 255.255.255.0  
 service-manage enable
 service-manage ssh permit 

firewall zone  trust 
add insterface  GigabitEthernet0/0/3
set priority  85


#配置vty 管理员配置验证方式为AAA
user-interface vty 0 4 
 authentication-mode aaa
 user privilege level 3
 protocol inbound ssh

#创建管理员账号 定认证方式为Password,服务方式为Stelnet。此处以本地认证方式为例。

aaa
manager-user sshadmin  
 password cipher passwd#09
 service-type ssh 
 level 15

#绑定角色
bind manager-user sshadmin role system-admin
#开启STelnet 服务  指定sshadmin 账号的认证方式为密码认证
ssh authentication-type default password # 没指定账号
stelnet server enable
ssh user sshadmin                                                               
ssh user sshadmin authentication-type password                                  
ssh user sshadmin service-type stelnet  (all)
#配置服务器参数(可选)  
配置SSH服务器服务端口号1025,认证超时时间为80秒,认证重试次数为4次,密钥对更新时间为1小时,并启用兼容低版本功能。                                      
ssh server port 1025
ssh server timeout 80
ssh server authentication-retries 4
ssh server rekey-interval 1
ssh server compatible-ssh1x enable


使用外部接口远程访问

如果是在数据中心的网络环境中,需要从Untrust对USG进行远程管理,建议使用Loopback 0的方式进行管理。在华为USG上,Loopback 0只能属于“Local区域“。

通过Loopback0从外部访问

interface LoopBack0
 ip address 10.1.1.1 255.255.255.255

定义地址对象
ip address-set untrust-ssh type object
 address 0 200.100.1.2 mask 32            
#
ip address-set loop0 type object
 address 0 10.1.1.1 mask 32

设置安全策略,允许Untrust访问Local的Loopback地址
security-policy
 rule name ssh-out
  source-zone untrust
  destination-zone local
  source-address address-set untrust-ssh
  destination-address address-set loop0
  service icmp
  service https
  service ssh
  action permit

Network BGP团体(Community)属性

为何团体属性

团队属性也是BGP路由属性的一种,利用团队属性可以将路由策略应用于一组路由。大家可以回忆一下,我们用LP、MED、AS_PATH属性来解决BGP路由的各种问题的时候,无一例外都要用到路由策略,而路由策略很多都是基于前缀来进行处理的。当需要处理路由特别多的时候,我们的配置和维护工作量就会大幅度增加,在大型网络中,这种配置和维护的成本是难以接受的。所以我们可以对需要做同一策略的路由标识一个相同的团队属性,这样就可以基于团队属性来对路由实施策略了。

团队属性也是BGP路由属性的一种,利用团队属性可以将路由策略应用于一组路由。大家可以回忆一下,我们用LP、MED、AS_PATH属性来解决BGP路由的各种问题的时候,无一例外都要用到路由策略,而路由策略很多都是基于前缀来进行处理的。当需要处理路由特别多的时候,我们的配置和维护工作量就会大幅度增加,在大型网络中,这种配置和维护的成本是难以接受的。所以我们可以对需要做同一策略的路由标识一个相同的团队属性,这样就可以基于团队属性来对路由实施策略了。

团体属性的应用举例

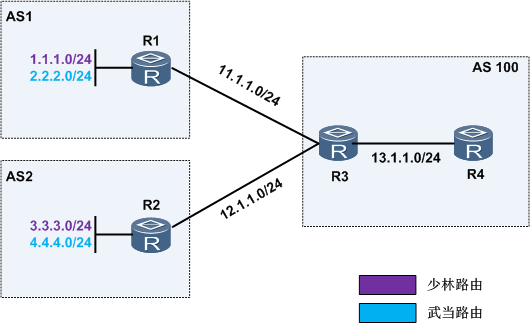
 这里我们要求R3发给R4的少林路由均打上LP属性值100,而发给R4的武当路由均打上LP属性值200。如何通过通过团队属性来实现这个目的呢?

一般的做法是,我们先要求R1通过路由策略,将发给R3的少林路由打上团队属性100:1。而发给R3的武当路由打上团队属性200:1。

注意:团队属性的团体号取值有两种形式:

1:整数形式,取值范围是0~4294967295

2:AA:NN形式,AA和NN的取值范围均为0~65535

我们要求R2也同样在将路由发给R3时打上团队属性。这样,我们在R3上就可以通过路由策略,将携带团队属性100:1的路由打上LP属性值100,将携带团队属性200:1的路由打上LP属性值200,这样配置和管理的工作量就小了很多。

R1的关键配置:

#

bgp 1

 peer 11.1.1.2 as-number 100

 #

 ipv4-family unicast

  undo synchronization

  network 1.1.1.0 255.255.255.0

  network 2.2.2.0 255.255.255.0

  peer 11.1.1.2 enable

  peer 11.1.1.2 route-policy R1 export  /对R3出方向使用路由策略R1

  peer 11.1.1.2 advertise-community  /注意这个必配,对R3发送路由时携带团队属性,缺省情况下,BGP不将团队属性发送给任何对等体。

#

route-policy R1 permit node 5  /配置路由策略,所有匹配前缀列表shaolin的路由打上团队属性100:1

 if-match ip-prefix shaolin

 apply community 100:1

#

route-policy R1 permit node 10  /配置路由策略,所有匹配前缀列表wudang的路由打上团队属性200:1

 if-match ip-prefix wudang

 apply community 200:1

#

ip ip-prefix shaolin index 10 permit 1.1.1.0 24  /前缀列表shaolin匹配前缀1.1.1.0/24

ip ip-prefix wudang index 10 permit 2.2.2.0 24  /前缀列表wudang匹配前缀1.1.1.0/24

R2的关键配置:

#

bgp 2

 peer 12.1.1.2 as-number 100

 #

 ipv4-family unicast

  undo synchronization

  network 3.3.3.0 255.255.255.0

  network 4.4.4.0 255.255.255.0

  peer 12.1.1.2 enable

  peer 12.1.1.2 route-policy R2 export

  peer 12.1.1.2 advertise-community

#

route-policy R2 permit node 5

 if-match ip-prefix shaolin

 apply community 100:1

#

route-policy R2 permit node 10

 if-match ip-prefix wudang

 apply community 200:1

#

ip ip-prefix shaolin index 10 permit 3.3.3.0 24

ip ip-prefix wudang index 10 permit 4.4.4.0 24

#

R3的关键配置:

#

bgp 100

 peer 11.1.1.1 as-number 1

 peer 12.1.1.1 as-number 2

 peer 13.1.1.2 as-number 100

 #

 ipv4-family unicast

  undo synchronization

  peer 11.1.1.1 enable

  peer 12.1.1.1 enable

  peer 13.1.1.2 enable

  peer 13.1.1.2 route-policy R3 export  /对R3出方向实施路由策略R3

  peer 13.1.1.2 next-hop-local  /这条必配,否则R3上BGP路由不生效

#

route-policy R3 permit node 5  /配置路由策略R3,所有匹配团队属性过滤器1的路由打上LP属性值100

 if-match community-filter 1

 apply local-preference 100

#

route-policy R3 permit node 10  /配置路由策略R3,所有匹配团队属性过滤器2的路由打上LP属性值200

 if-match community-filter 2

 apply local-preference 200

#

ip community-filter 1 permit 100:1  /配置团队属性过滤器1,允许团体属性100:1

ip community-filter 2 permit 200:1  /配置团队属性过滤器2,允许团体属性200:1

配置完成后,我们在R3上通过命令display bgp routing-table community 100:1和命令display bgp routing-table community 200:1查看团队属性100:1和200:1对应的BGP路由。

除了可以为路由配置团队属性值外,还能指定路由属于一些众所周知(Well-known)的团队。

其它的团体属性

下面我们简单介绍一下几种众所周知的团队属性::

1:Internet:设备收到携带该团队属性的路由可以将之发送给任何对等体,缺省情况下任何路由都属于该团体。

2:No_Advertise:设备收到携带该团队属性的路由后,不向任何对等体发送该路由。

3:No_Export:设备收到携带该团队属性的路由后,不向AS外(EBGP对等体)发送该路由。

4:No_Export_Subconfed:设备收到携带该团队属性的路由后,只能在AS内传递,并且如果配置BGP联盟,不向其他子AS发送该路由。

下面以No_Export说明一下,其他周知团队属性类似。

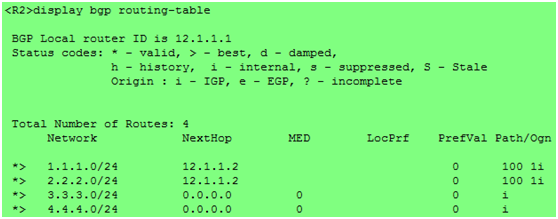
假设上例中,AS1不希望AS2能够访问本AS中的少林网段和武当网段,这时就可以利用No_Export来实现。先看一下R2的BGP路由表:

这时,R2上是有AS1的路由的。我们在R1上修改如下配置:

#

route-policy R1 permit node 5 

 if-match ip-prefix shaolin

 apply community 100:1 no-export

#

route-policy R1 permit node 10

 if-match ip-prefix wudang

 apply community 200:1 no-export

#

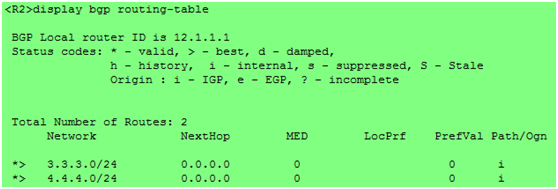
R2上已经没有AS1的路由。