- 如何测试VPN的速率情况
- Iperf3 -c Serverip -i 1 -v 1M
- 如果VPN的网关带宽是2000Mbit/s 一般速率可达180Mbit/s .
- 10%左右的速率误差在网络领域是正常现象
- 不同系统对协议的实现方式不一致,会导致速率慢。
- 但是建议两端主机使用相同的操作系统,并且网卡要达到配置要求。
- VPN 速率与ISP速率有什么区别?
- 不知道
作者: xiahan
网工 论企业网VPN规划与设计(笔试)
本文主要讨论作者所在的某传统制造企业网络VPN规划与设计、该企业业务分布全国主要大区,在主要城市建设有生产加工基地。数据中心位于北京总部,各分支生产基地通过运营商数据专线业务连接总部网络访问各业务系统。本人作为信息中心运维主管,全面负责企业信息化过程中网络规划与设计。随着公司经营范围的扩展和各种业务系统的不断加入,为后续各生产基地和远程办公人员提供各业务系统访问的便捷性和安全性是企业组网过程中必须考虑的因素。集团希望建立自己的内部专用网络实现总部和各生产基地的联通,改造和降低运营商数据专线业务费用占比,同时为企业提供一个安全可靠、经济实用的网络环境。本文主要探讨在企业发展过程中不同VPN技术的接入场景、主要分为企业内部访问虚拟专网,远程访问虚拟专网的接入技术,以及在虚拟专用网络实施过程上VPN设备选型、IP规划、密钥交换技术与流量加密技术及实施过程中遇到的问题和解决方案。
本人所在一家传统制造企业,业务范围分布较广。在全国有多处生产基地,生产业务系统主要通过运营商专线访问。在分支较少的情况下通过租用运营商专线访问北京总部数据中心网络,随着公司业务的不断扩展、分布范围的不断扩大、合作伙伴的日益增多,运营商数据专线租赁费用在企业经营过程中的占比也不断攀升。集团信息中心希望通过部署VPN方式来缓解IT成本所占经营数据分析中的费用比例,作为公司运维部门的负责人,并由我牵头优化改造集团网络内部互联互通,降低数据专线使用带来的成本,同时也要满足各分支和移动用户远程访问的需求。并对项目提出如下目标:1)通过Internet公共网络实现分支到总部的站点到站点的虚拟通道联接;2)保障虚拟通信线路中数据机密性、完整性、真实性;3)保证生产业务流量在虚拟通道中的通信质量;4)实现总部到分支的互通,分支到分支的互通。目标确定后,我在企业现有网络架构分析的基础上,我对总部网络架构和各分支网络架构进行了梳理,总部网络为典型的核心、汇聚、接入三层架构、出口部署华为USG6600E系列防火墙通过移动和电信双线接入保障链路可靠性。各分支网络架构使用简单的核心、接入架构,出口部署华为USG6600E系统防火墙。以下具体探讨VPN实施过程中的所采用关键技术及实施过程中遇到的问题。
一)内网互联方案的选型
由于分公司分布范围较广,通常实现分公司与总部内部网络的互通可以通过以下几种方式:
1)通过租用运营商数据专线的方式实现互通,该种方式优点是保证数据通过的安全性、通信质量的稳定性,施工周期长、费用根据距离和带宽进行选择;该种方案的弊端是成本太高,且不支持Internet通信,各分支之间无法互通,项目开通周期长,如果需要访问互联网需要额外开通互联网专线。
2)通过租用运营商的互联网线路,各分支与总部租用固定的公网IP地址或者采用拨号获取的动态的公网IP,通过企业自行通过在公共网络上创建虚拟专用通道实现各分支与总部、分支与分支之间的通信。该方式的优点是节省了租用专线成本、缩短了项目的周期。缺点是链路质量无法保证,业务配置复杂、运维维护成本增加。
通过上述技术方案的对比和分析最终为以解决企业运营成本为前提选择了第2种方案,根据项目的前期规划,后续分支在硬件采购上为方便运维和故障排查,统一使用了华为USG6600E系统防火墙作为企业的出口,该款防火墙设备根据应用场景的不同可以选择IpsecVPN/GREVPN等。以下举例说明使用IPSECVPN实现总部与分支站点到站点的访问、使用SSLVPN实现终端用户个人到站点的访问过程。
二)VPN关键技术与配置
虚拟专线网络是在公网上仿真一条点到点或者点到多点的专线技术,是通过一种协议传输另一种协议的技术,下面通过以IPSECVPN实现总部到分支的网络互通为例说明IPSECVPN关键技术的应用与配置过程。IPSEC 隧道的建立主要分为下列2个阶段:
1)第一阶段建立 IKE SA(安全联盟)验证会话双方真实性,为IPSEC SA生成密钥
IPSEC是基于IP协议的安全隧道协议,位于开放系统参考模型的网络层,是对IP协议安全性的补充,为IP网络通信提供透明的安全服务。由于公网数据传输无法保证传输过程安全,如何验证验证通信双方的真实性,第一阶段是建立IKE 自己的(SA)安全会话,在这一阶段,通信双方之间通过IKE协议先协商建立IKE SA用于身份验证和密钥信息交换,然后在IKE SA的基础上协商建立IPsec SA用于数据安全传输。为保护密钥在公网传递的安全,IKE自身提供了一套自我保护机制利用SHA/SM3认证算法实现身份认证,利用AES/SM4加密算法实现对身份数据的保护,利用DH密钥交换方法生产密钥交换材料来保证密钥的安全交换、传输和存储。
2)第二阶段建立 IPSEC SA(安全联盟)加密数据流
IPsec为了保证数据传输的安全性,在这一阶段需要通过AH或ESP协议对数据进行加密和验证。IPSEC 基于IKE 密钥交换协议协商的密钥提供通信双方数据加密,有了这个密钥建立 IPSEC 自己的安全会话(SA),在IPSEC 安全SA协商过程中指定IPSECVPN 使用的封装模式、保护数据传输的安全协议、需要保护的数据流量、数据连接生存周期和密钥刷新方式等。其中封装模式可以有传输模式和隧道模式,主要区别在于是否使用原始的IP报头和加密范围的不同,保护数据传输的安全协议有AH/ESP/AH+ESP 三种方式,AH提供认证功能不提供加密功能,保证数据来源合法性和完整性验证,不支持IPSEC NAT穿越。ESP提供认证和加密功能保证数据来源合法性、完整性、机密性,支持IPSEC NAT 穿越。
3)IPSEC配置步骤
IKE对等体之间建立一个IKE SA完成身份验证和密钥信息交换后,在IKE SA的保护下,根据配置的AH/ESP安全协议等参数协商出一对IPSec SA。此后,对等体间的数据将在IPSec隧道中加密传输。有了上述IPSEC工作原理的阐述,IPSEC的配置一般有如下步骤1、配置通信双方数据保护流(也称为兴趣流)一般通过ACL来定义IPSEC 需要保护的协议5元组;2、配置IKE安全联盟协商所使用的密钥交换方法、加密方法等、3、配置IPSEC安全联盟协商所使用的封装模式、加密算法、认证算法等.
三)远程用户访问
根据用户使用场景的不同,为满足出差办公和居家办公接入访问公司业务系统的需求,新增一台SSLVPN 服务器提供用户的拨号接入,配合使用windows域身份认证功能和CA功能实现远程访问过程的安全性。相比IPSECVPN ,SSLVPN 配置相对简单,维护成本相对较低。
四)项目实施过程中的问题
在总部与分支通过VPN 实现互通后,由于生产基地MES系统一般位于各分支本地部署,各分支之间的MES系统数据库同步必须通过总部迂回的传递,无法实现各分支之间的直接通信,为此华为针对以上场景通过私有的DSVPN协议(动态智能VPN)技术结合IPSEC技术解决了企业各分支之间的直接通信的需求,降低了总部VPN网关的负荷,减少了数据转发的延迟,提升了转发性能和效率。
综合所述跟随企业业务经营的调整,IT业务需求跟随企业经营的需要也随之变化,通过上述措施实现企业内部资源共享的同时也保障了信息在公共网络传输的安全性要求。降低企业生产成本,扩展了企业网络的边界。得到了领导和同行的认可,期望在今后的企业网络规划与设计过程中再接再厉。
网工 防火墙作为出口考虑因素
防火墙旁挂模式可以有选择地将流量引导 到防火墙上,即对需要进行安全检测的流量引导到防火墙上进行处理、对不需要进行安全检测的流量直接通过路由器进行转发。
防火墙在线部署也就是串接部署,可以检测也可以起到实时阻止的作用,但是转发会对大流量数据产生延迟。旁路部署本模式,防毒墙和网络是并联的,可以通过数据镜像后,传给防毒墙审查,审查的数据并不会直接影响到网络中的数据。
| 型号 | 参考 用户数 1 | 防火墙 吞吐量数 2 | 最大 并发连接 | 每秒 新建连接 | IPSec 吞吐量数 3 | IPSec 最大连接 | SSL VPN 并发用户 | 固定接口 | 内存 | 产品形态 | 冗余电源 |
|---|---|---|---|---|---|---|---|---|---|---|---|
| USG6510E-AC | 50-100 | 1.2 Gbit/s | 300000 | 20000 | 1 Gbit/s | 100/100 | 1000 | 2*GE(SFP)+10*GE | 桌面 | 外置适配器 | |
| USG6525EAC | 200~500 | 2 Gbit/s | 3000000 | 70000 | 2Gbit/s | 100/500 | 4000 | 2*10GE(SFP+)+8*GE Combo+2*GE WAN | 1U机架 | 可选双电 | |
| USG6555E-AC | 500~700 | 4 Gbit/s | 4000000 | 78000 | 4Gbit/s | 100/1000 | 4000 | 3*10GE(SFP+)+8*GE Combo+2*GE WAN | 1U机架 | 可选双电 | |
| USG6565E-AC | 700~1100 | 6 Gbit/s | 4000000 | 80000 | 6Gbit/s | 100/1000 | 4000 | 4*10GE(SFP+)+8*GE Combo+2*GE WAN | 1U机架 | 可选双电 | |
| USG6585E-AC | 1100~1600 | 9 Gbit/s | 4000000 | 80000 | 6Gbit/s | 100/1000 | 4000 | 5*10GE(SFP+)+8*GE Combo+2*GE WAN | 1U机架 | 可选双电 | |
| USG6615E-AC | 1600-2500 | 12 Gbit/s | 6000000 | 200000 | 10 Gbit/s | 100/2000 | 8000 | 6*10GE(SFP+)+6*GE(SFP)+16*GE | 1U机架 | 可选双电 |
网工 2019案例
试题一(25分)
阅读下列说明,回答问题1至问题4,将解答填入答题纸的对应栏内。
【说明】
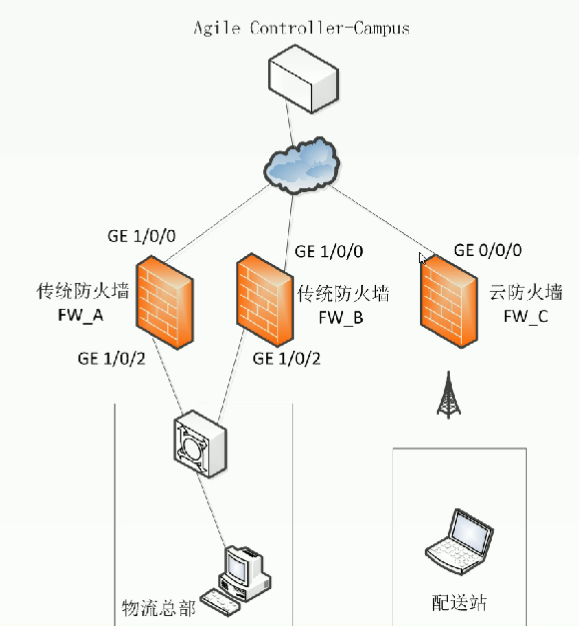
某物流公司采用云管理平台构建物流网络,如图1-1所示(以1个配送站为例) , 数据规划如表1-1所示。
项目特点:
1.单个配送站人员少于20人,仅一台云防火墙就能满足需求;
2.总部与配送站建立IPSec ,配送站通过IPSec接入总部,内部用户需要认证后才有访问网络的权限;
3.配送站的云防火墙采用IPSec智能选路与总部两台防火墙连接, IPSec智能选路探测隧道质量,当质量不满足时切换另外一条链路;
4.配送站用户以无线接入为主。
【问题1】(10分)
补充传统防火墙FW—A配置命令的注释。
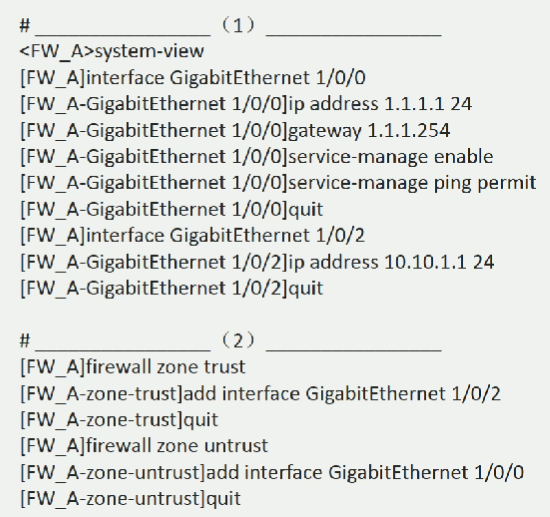
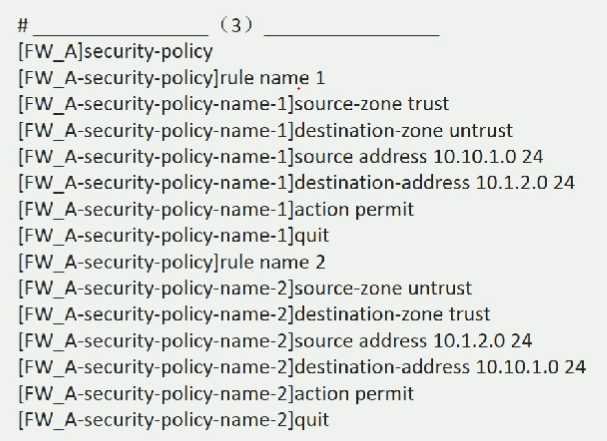


- (1)~(10)备选答案:
- A.配置IKE Peer
- B.引用安全策略模板并应用到接口
- C.配置访问控制列表
- D.配置序号为10的IKE安全提议
- E.配置接口加入安全域
- F.允许封装前和解封后的报文能通过FW_A
- G.配置接口IP地址
- H.配置名称为tran1的IPSec安全提议
- I.配置名称为map_temp、序号为1的IPSec安全策略模板
- J.允许IKE协商报文能正常通过FW_A
网工 2022案例
试题一(共25分)
阅读以下说明,回答问题1至问题4,将解答填入答题纸对应的解答栏内。
【说明】
某高校两个校区相距30公里,通过互联网相连。两校区网络相互独立,并采用两套认证系统,管理维护较繁琐。
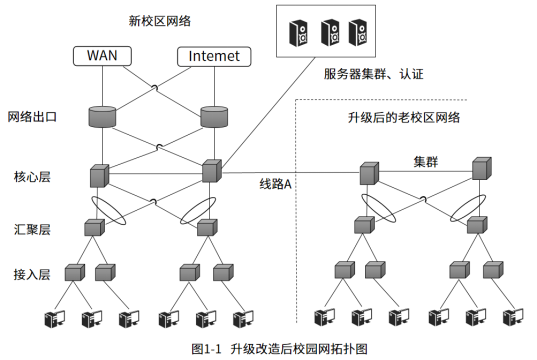
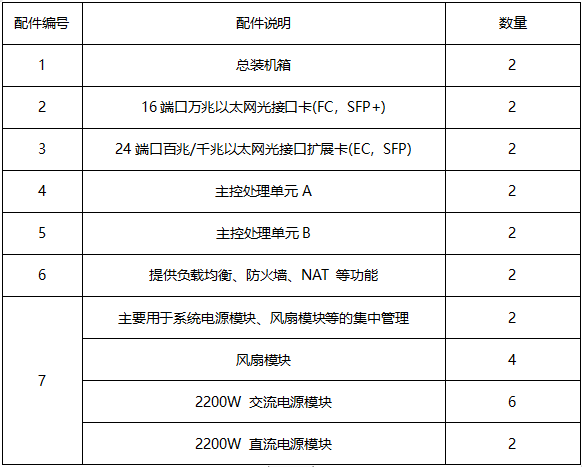
现需要对校园网进行升级改造,将老校区网络作为一个子网通过线路A接入到新校区,与新校区有机融合到一起,实现统一的运营和管理。升级改造后校园网拓扑如图1-1所示。网络升级项目还包括对老校区网络两台核心交换机更新,设备订货配件如表1-1所示。
- 【问题1】(6分)
- 图1-1中,线路A可以用裸光纤或光纤专线。请简要说明这两种配置的特点和利弊。
- 【问题2】(10分)
- (1)本案例中老校区核心交换机升级要考虑哪些因素?
- (2)校园网拓扑图1-1规划了设备冗余,其实现技术分别有哪些?
- 【问题3】(6分)
- 请根据表1-1设备订货备件回答问题。
- (1)在配件编号2、3中配置的光纤模块SFP+、SFP的速率分别是多少?
- (2)在配件编号4、5中配置A、B两块主控单元的目的是什么?
- 【问题4】(3分)
- 升级后的校园网实现统一运营和管理后,在技术层面上具备哪些功能?
问题1:裸光纤是指运营商提供的纯物理层的光纤线路,不包含任何网络设备或服务、高带宽、低延迟、不易扩展、根据距离收费,初期投入成本高,两端需要客户配置光端机和实现通信。光纤光纤由运营商提供端到端通信,根据带宽收费收费、集成了必要的网络设备、初期投入低累计成本高。
问题2:1)、设备兼容性、扩展性、可靠性、网络带宽、网络管理和监控、用户接入和认证。2)堆叠、集群、MSTP+VRRP、
问题3:(1) 10Gbps 、1Gbps ;(2)提高网络可靠性
- 主控单元提供以下功能:
- · 管理和维护功能(提供的管理接口来实现设备管理和维护等功能);
- · 整个系统单板间的带外通信(集成了LAN Switch模块,为各单板提供板间的带外通信,完成CMU、SFU、LPU单板间的控制、维护和交换消息);
- · 路由计算(所有路由协议报文的处理都由转发引擎送到主控板进行处理。负责路由报文的广播、过滤及从策略服务器下载路由策略等);
- · 数据配置功能(系统配置数据、启动文件、升级软件、系统运行日志信息等均放在主控板上);
- · 保存数据(主控板上提供嵌入式eUSB介质,作为存储设备用来保存数据文件)。
问题4:统一用户认证、网络设备统一管理、统一出口、信息安全保障、资源共享。
试题二
【说明】
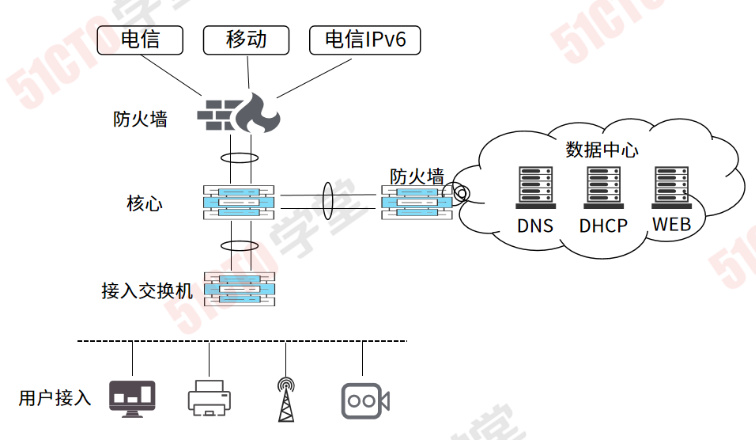
某单位计划对园区网进行升级改造,为响应国家政策,要求相关业务支持IPv6访问。园区网出口包括:1Gbps电信IPv4、300Mbps移动IPv4、500Mbps电信IPv6。作为该单位网络管理员,结合单位需求进行了相关网络设计,拓扑如图2-1所示。
- 问题1】(3分)
- IPv6采用(1)位地址长度,在为终端分配IPv6地址时,动态分配方式包括(2)。
- 【问题2】(8分)
- 为保证园区内用户正常稳定访问互联网,同时充分考虑出口链路的冗余,请简要描述出口链路的配置要点。
- 【问题3】(6分)
- 网络规划中要考虑常见网络攻击的防护,请简要描述二层网络中可能面临的攻击(至少三种)。
- 【问题4】(8分)
- 按照规划采用双栈方式,实现单位web服务的IPV6升级改造。互联网用户可通过IPV6网络访问web服务的http/https业务。web服务域名为www.abc.gov.cn,分配的IPV6地址为:240C: C28F::1/32,请简要描述此次web服务升级改造的配置项目及涉及的内容。
问题1:128位、有状态和无状态,无状态:根据路由通告报文的前缀信息自动配置IPv6地址。有状态:根据DHCPv6来提供IP
问题2:负载均衡、策略路由、源进源出、NAT策略、安全策略、网关冗余VRRP
问题3:ARP欺骗、广播风暴、MAC地址泛洪攻击 、DHCP欺骗攻击 、生成树BPDU攻击
问题4:配置网络设备支持双栈、配置主机支持双栈、配置SSL 、配置域名解析支持双栈
试题三(共25分)
案例一
某单位网站受到攻击,首页被非法篡改。经安全专业机构调查,该网站有一个两年前被人非法上传的后门程序,本次攻击就是因为其他攻击者发现该后门程序并利用其实施非法篡改。
案例二
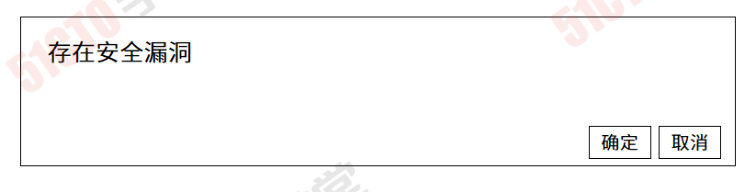
网站管理员某天打开本单位门户网站首页后,发现自动弹出所示图,手动关闭后每次刷新首页均会弹出。
- 【问题1】(4分)
- 安全人员管理是信息系统安全管理的重要组成部分,新员工入职时应与其签署(1)明确安全责任,与关键岗位人员应签署(2)明确岗位职责和责任;人员离职时,应终止离岗人员的所有(3)权限,办理离职手续,并承诺离职后(4)的义务。
- 【问题2】(4分)
- 1.请分析案例一、信息系统存在的安全隐患和问题(至少回答2点)。
- 2.针对案例一存在的安全隐患和问题,提出相应的整改措施(至少回答2点)。
- 【问题3】(7分)
- 1.请分析案例二中门户网站存在有什么漏洞?
- 2.针对案例二中存在的漏洞,在软件编码方面应如何修复问题?
- 【问题4】(10分)
- 该数据中心按照等级保护第三级要求,应从哪些方面考虑安全物理环境规划?(至少回答五点)
问题1:1)安全责任书、2)保密协议、3)访问、4)保密
问题2:1、1)安全管理不到位未定期查杀病毒、编程不规范、缺少漏洞检测和防御措施;2)添加安全防护设备(IDS/IPS ,防火墙)等;定期查杀病毒
问题3:1)、跨站脚本攻击、恶意代码;2)添加部署WAF防护设备、查找清除恶意代码、规范网站和服务器的安全设备、严格审查代码、定期审查日志文件检测异常活动
问题4:1、机房选择应避开多震多灾地区、交通便利、环境适宜;2、部署防火、防水、防尘、防雷、防静电措施;4、配备门禁管理系统、温湿度告警、烟控报警系统、5、配备制冷、新风、回风